Plan de seguridad informática: ¿cómo crearlo en 2026?
Proteja sus activos de TI sin esfuerzo
Descubra nuestra solución integral

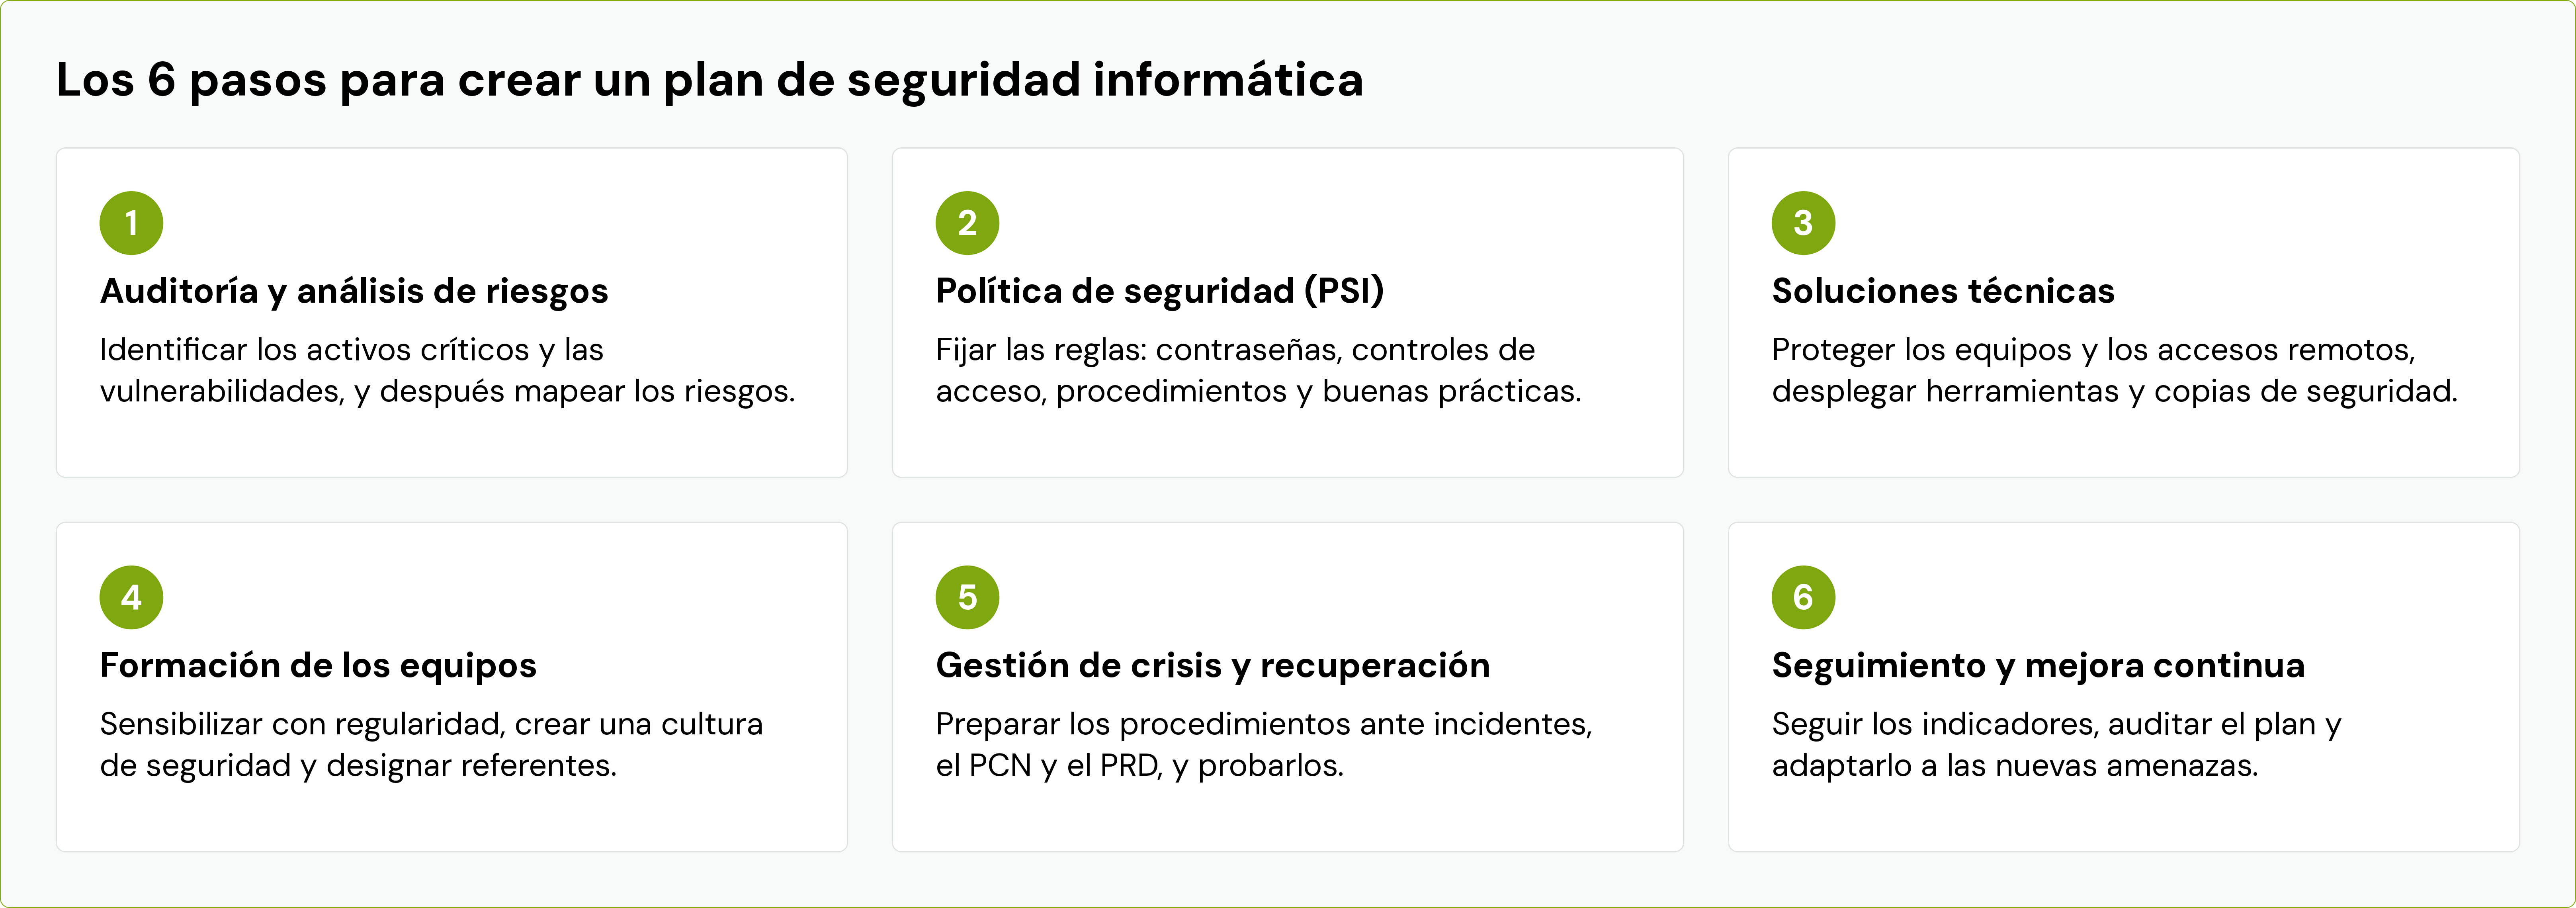
En resumen : un plan de seguridad informática es el documento de referencia que organiza la protección de los sistemas de información de una empresa. Se construye en 6 pasos: analizar los riesgos, definir una política de seguridad, desplegar las soluciones técnicas, formar a los equipos, preparar la gestión de crisis y la recuperación de la actividad, y finalmente realizar un seguimiento y mejora continua del dispositivo.
Ransomware, phishing, robo de credenciales, filtraciones de datos: las pymes son hoy objetivos tan expuestos como las grandes empresas, a menudo con menos recursos para defenderse. Ante estas amenazas, acumular herramientas no es suficiente. Lo que marca la diferencia es una estrategia estructurada, compartida por toda la organización y actualizada regularmente.
Ese es precisamente el papel del plan de seguridad informática. En esta guía, encontrará una definición clara, las razones para implementarlo en 2026 y un método de 6 pasos para elaborar un plan de ciberseguridad eficaz, adaptado al tamaño de su empresa.
¿Qué es un plan de seguridad informática?
Un plan de seguridad informática es un documento estratégico y operativo que define cómo una empresa protege sus sistemas de información, sus datos y sus usuarios. Describe los riesgos a cubrir, las reglas a aplicar, las soluciones a desplegar, las responsabilidades de cada uno y el protocolo a seguir en caso de incidente. Es la columna vertebral de la ciberseguridad de su empresa.
Definición y objetivos de un plan de ciberseguridad
El plan de ciberseguridad traduce una ambición («proteger la actividad») en acciones concretas, priorizadas y medibles. Persigue cinco objetivos principales:
- Proteger la confidencialidad de la información sensible: datos de clientes, datos de RR. HH., secretos industriales.
- Garantizar la integridad de los datos, es decir, evitar que sean modificados o destruidos sin autorización.
- Asegurar la disponibilidad de los sistemas de los que depende la actividad diaria.
- Cumplir con las obligaciones normativas : RGPD, directiva NIS2, requisitos contractuales de clientes y aseguradoras.
- Organizar la respuesta en caso de ataque, para limitar los daños y reiniciar rápidamente.
En la práctica, también se habla de plan de aseguramiento de la seguridad (PAS) cuando el documento se formaliza mediante contrato entre un cliente y un proveedor de servicios informáticos. El PAS describe entonces los compromisos de seguridad del proveedor en el ámbito que gestiona.
Diferencia entre plan de seguridad, política de seguridad y plan de continuidad
Estos tres conceptos suelen confundirse. Sin embargo, son complementarios:
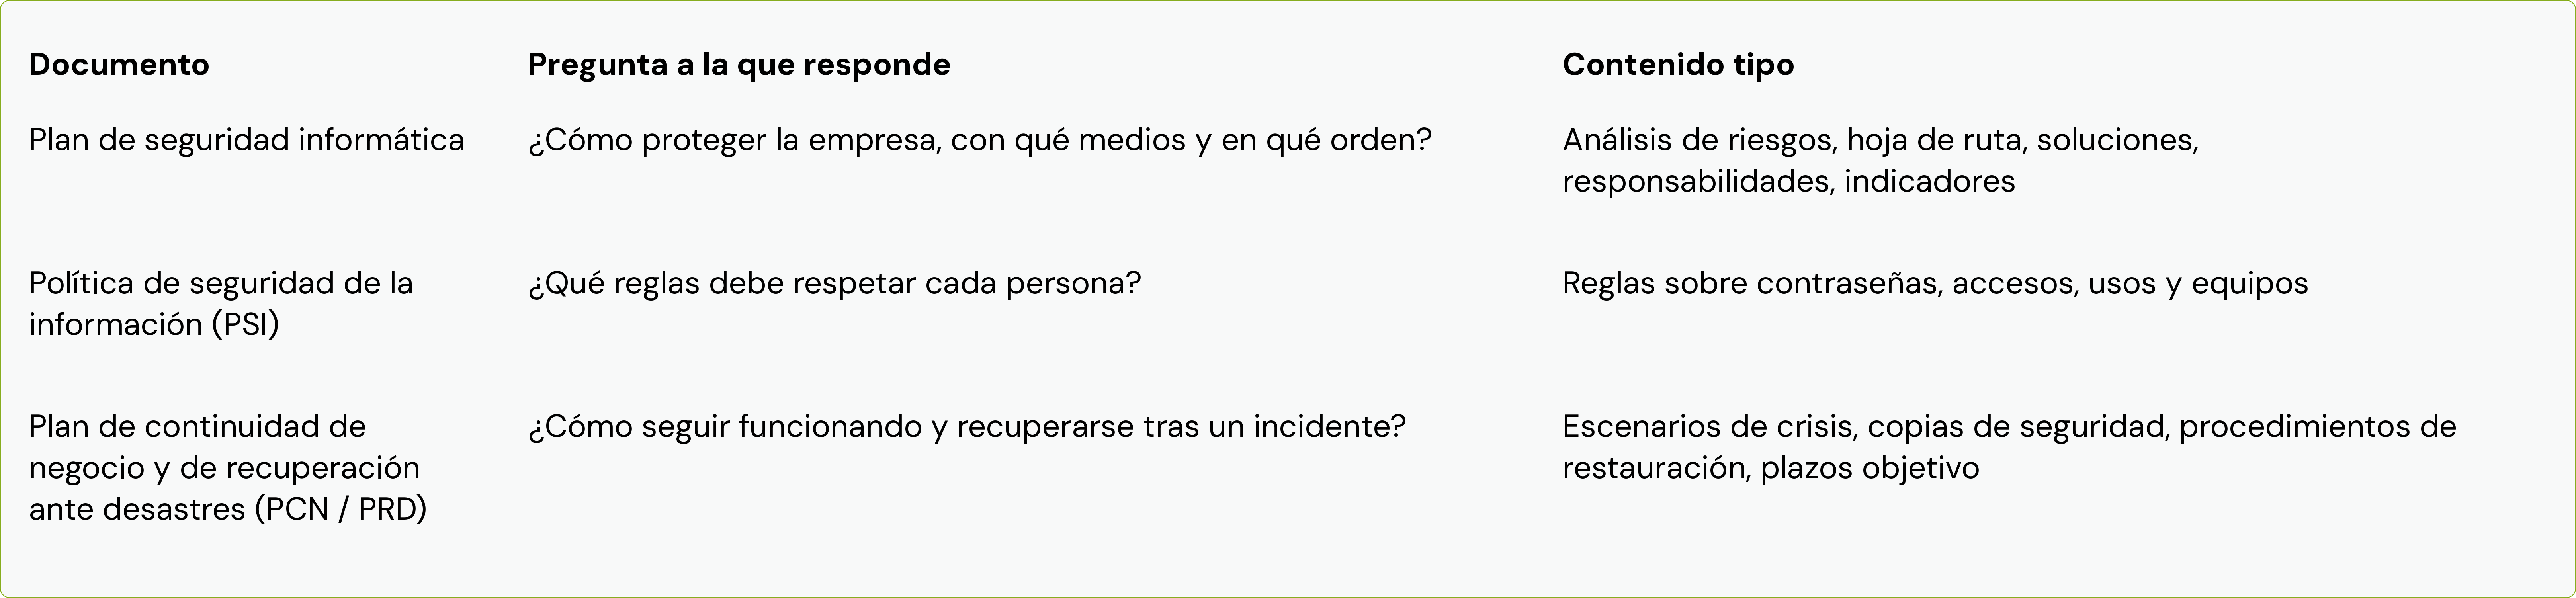
En resumen, la política de seguridad establece las reglas, el PCA y el PRA preparan la respuesta ante una crisis, y el plan de seguridad informática orquesta el conjunto.
¿Por qué implementar un plan de seguridad informática en la empresa?
Un plan de seguridad informática permite pasar de una seguridad reactiva, gestionada sobre la marcha ante los incidentes, a una seguridad gestionada de forma proactiva. Responde a tres desafíos principales: protegerse de los ataques, cumplir con las obligaciones legales y garantizar la continuidad de la actividad.
Protección contra las ciberamenazas y los ataques
Las ciberamenazas más comunes en las empresas no afectan únicamente a las grandes cuentas. Phishing, ransomware, suplantación de identidad (fraude al CEO, falso proveedor), compromiso de cuentas de Microsoft 365 o Google Workspace: las pymes suelen ser el objetivo precisamente porque están menos protegidas.
La inteligencia artificial aumenta aún más la amenaza. Los atacantes la utilizan para redactar correos de phishing sin errores, imitar el estilo de un directivo o automatizar la búsqueda de vulnerabilidades. Un plan de seguridad permite identificar estas amenazas, priorizar las protecciones y reducir la superficie de ataque de forma metódica, en lugar de reaccionar caso por caso.
Cumplimiento normativo y obligaciones legales
La seguridad informática es también una obligación legal. Actualmente, varios textos regulan la gestión de los ciberriesgos:
- El RGPD exige proteger los datos personales mediante medidas técnicas y organizativas adecuadas, y notificar a la autoridad de control cualquier violación de datos que presente un riesgo, en un plazo de 72 horas.
- La directiva NIS2 amplía considerablemente el número de empresas sujetas a obligaciones de ciberseguridad (gestión de riesgos, notificación de incidentes, responsabilidad de los directivos). En Francia, su transposición se realiza a través del proyecto de ley "Resiliencia", aprobado en primera lectura por la Asamblea Nacional el 17 de noviembre de 2026, tras su paso por el Senado. El texto aún debe completar su proceso parlamentario antes de entrar en vigor.
- El reglamento DORA, aplicable desde enero de 2025, regula la resiliencia digital del sector financiero y de sus proveedores de servicios informáticos.
Más allá de la ley, el cumplimiento se ha convertido en un criterio comercial: clientes, proveedores y aseguradoras cibernéticas exigen cada vez más pruebas de un sistema de seguridad documentado. Un plan de seguridad formalizado facilita estos procesos.
Reducción de riesgos y continuidad de la actividad
Un ataque exitoso puede paralizar una empresa durante varios días, o incluso semanas: equipos cifrados, servidores inaccesibles, producción detenida y clientes a quienes tranquilizar. Los costes directos (restauración, peritaje, posible rescate) se suman a las pérdidas operativas y al daño a la reputación.
El plan de seguridad informática reduce tanto la probabilidad de un incidente como su impacto. Contempla las copias de seguridad, los procedimientos y la organización necesarios para mantener las actividades críticas y reiniciar las operaciones rápidamente. Es la base de la ciberresiliencia: la capacidad de resistir un ataque sin que la actividad se desplome.
Paso 1: Realizar una auditoría y un análisis de riesgos informáticos
Solo se puede proteger bien lo que se conoce. Por tanto, cualquier proceso comienza con un diagnóstico: una auditoría completa de su parque informático y un análisis de los riesgos que afectan a su actividad.
Identificar los activos críticos y los sistemas de información
Enumere todo lo que tiene valor para la empresa y debe ser protegido:
- equipos: ordenadores, smartphones, servidores, equipos de red;
- aplicaciones y servicios en la nube: correo electrónico, ERP, CRM, herramientas colaborativas;
- datos: archivos de clientes, datos financieros, RR. HH., propiedad intelectual;
- accesos: cuentas de usuario, cuentas de administrador, accesos de proveedores.
Para cada activo, hágase una pregunta sencilla: ¿cuál sería el impacto en la actividad si dejara de estar disponible, fuera robado o modificado? Los activos cuya pérdida bloquearía la empresa son sus activos críticos.
Evaluar las vulnerabilidades y las amenazas potenciales
A continuación, identifique las brechas que exponen estos activos: sistemas sin actualizar, contraseñas débiles o reutilizadas, ausencia de autenticación multifactor, copias de seguridad no probadas, equipos sin cifrado, cuentas de antiguos colaboradores aún activas. Contrástelas con las amenazas realistas para su sector: ransomware, phishing, fraude al CEO, pérdida o robo de un ordenador portátil, error humano.
Un escaneo de vulnerabilidades y algunas entrevistas con los equipos suelen ser suficientes para revelar la mayoría de los puntos débiles.
Mapear los riesgos según su criticidad
Cada riesgo se evalúa según dos criterios: su probabilidad y su impacto. El cruce de ambos determina su nivel de criticidad. Clasifique sus riesgos en tres categorías:
- Críticos : probabilidad alta e impacto fuerte. Deben tratarse con prioridad en las próximas semanas.
- Importantes : uno de los dos criterios es alto. Deben planificarse para los próximos meses.
- Moderados : probabilidad e impacto limitados. Deben supervisarse y tratarse en una segunda fase.
Este mapa de riesgos se convierte en la hoja de ruta de su plan de seguridad. También permite justificar las inversiones ante la dirección.
Paso 2: Definir una política de seguridad de los sistemas de información
La política de seguridad de los sistemas de información (PSSI) establece las reglas del juego. Debe ser clara, breve y comprensible para todos los colaboradores, no solo para el equipo de TI.
Establecer las reglas de gestión de contraseñas
Las credenciales robadas siguen siendo una de las principales puertas de entrada para los atacantes. Su política de gestión de contraseñas debe contemplar:
- contraseñas largas (una frase de contraseña compuesta por varias palabras es más robusta que una palabra corta compleja);
- una contraseña única por servicio, sin reutilizarlas nunca;
- el uso de un gestor de contraseñas corporativo;
- la autenticación multifactor (MFA) obligatoria, priorizando el correo electrónico, los accesos remotos y las cuentas de administrador;
- el cambio inmediato de cualquier contraseña en caso de sospecha de compromiso.
Implementar controles de acceso y procedimientos
Aplique el principio de menor privilegio: cada colaborador solo accede a los datos y aplicaciones que necesita para su trabajo. Los derechos de administrador están reservados a unas pocas cuentas dedicadas, distintas de las cuentas utilizadas en el día a día.
Formalice también los procedimientos clave: incorporación de un colaborador (creación de accesos, entrega de equipo seguro), cambio de puesto, salida (revocación inmediata de accesos, recuperación de material) y acceso de proveedores. Una salida mal gestionada suele dejar una cuenta activa durante meses.
Definir las buenas prácticas para los usuarios
La PSSI se complementa con una política informática que detalla las buenas prácticas esperadas:
- bloquear la sesión al alejarse del puesto de trabajo;
- no instalar software no autorizado;
- verificar el remitente y los enlaces antes de hacer clic;
- no almacenar datos profesionales en herramientas personales;
- regular el uso de herramientas de inteligencia artificial, evitando introducir en ellas datos confidenciales;
- informar inmediatamente sobre cualquier comportamiento sospechoso o pérdida de equipo.
Paso 3: Implementar soluciones técnicas de ciberseguridad
Una vez identificados los riesgos y establecidas las normas, es necesario dotarlas de herramientas. El objetivo no es comprar el mayor número posible de herramientas, sino elegir aquellas que cubran sus riesgos prioritarios.
Elegir las herramientas de protección adaptadas a su infraestructura
Las herramientas necesarias para la ciberseguridad de su empresa forman una base común, que debe adaptarse a su tamaño y a su infraestructura:
- Protección de terminales : antivirus de nueva generación o EDR, capaz de detectar comportamientos sospechosos.
- Gestión de dispositivos (MDM) : para aplicar de forma remota actualizaciones, cifrado y normas de seguridad en todo el parque informático.
- Seguridad del correo electrónico : filtrado antispam y antiphishing.
- Firewall y seguridad de red, incluyendo la red Wi-Fi.
- Gestor de contraseñas y solución de autenticación multifactor.
- Gestión de parches para aplicar rápidamente las actualizaciones de seguridad.
Implementar un plan de copia de seguridad informática eficaz
El plan de copia de seguridad informática es su última línea de defensa frente a un ransomware o una avería grave. La regla de oro es el método 3-2-1: tres copias de los datos, en dos soportes diferentes, de las cuales una debe estar fuera de las instalaciones. Idealmente, añada una copia inmutable o desconectada que un atacante no pueda cifrar ni eliminar.
Defina la frecuencia de las copias de seguridad según la cantidad de datos que pueda permitirse perder y no olvide los datos alojados en la nube: Microsoft 365 o Google Workspace no sustituyen a una copia de seguridad real. Sobre todo, pruebe la restauración con regularidad. Una copia de seguridad que nunca se ha probado es una promesa, no una garantía.
Proteger los puestos de trabajo y los accesos remotos
El puesto de trabajo es el primer punto de contacto entre sus colaboradores y las amenazas. Cada ordenador debe estar cifrado, actualizado, protegido por una solución de seguridad y administrado de forma remota para poder bloquearlo o borrarlo en caso de pérdida o robo.
Con el trabajo híbrido, los accesos remotos requieren una atención especial: conexiones mediante VPN o soluciones de acceso seguro, MFA sistemático y control del estado de seguridad del dispositivo antes de concederle acceso a los recursos de la empresa.
Paso 4: Formar y sensibilizar a los equipos en ciberseguridad
La mayoría de los ataques exitosos explotan un error humano: un clic en un enlace trampa, un archivo adjunto abierto con demasiada rapidez o una transferencia validada sin verificación. Los colaboradores no son el eslabón débil de la seguridad, siempre y cuando reciban la formación adecuada.
Organizar sesiones de formación periódicas
Una formación anual no es suficiente: los buenos hábitos deben mantenerse. Apueste por formatos cortos y regulares, adaptados a cada puesto de trabajo:
- módulos de sensibilización de unos pocos minutos, cada mes o cada trimestre;
- campañas de phishing simulado, seguidas de explicaciones pedagógicas en lugar de sanciones;
- formación específica para perfiles expuestos: contabilidad, RR. HH., dirección, administradores de TI;
- una sesión dedicada en el proceso de integración de cada nuevo colaborador.
Crear una cultura de ciberseguridad
El objetivo es que la seguridad se convierta en un hábito compartido, no en una restricción impuesta por el departamento de TI. Esto requiere que la dirección predique con el ejemplo, una comunicación constante sobre las amenazas actuales y un clima de confianza: un empleado que haya hecho clic en un enlace sospechoso debe poder informarlo de inmediato, sin miedo a ser reprendido. Cada minuto ganado en la detección limita el impacto de un ataque.
Designar referentes de seguridad en la organización
Nombre a un responsable del plan de seguridad que dirija la estrategia y rinda cuentas a la dirección. En organizaciones con múltiples sedes o equipos, designe además referentes de seguridad: ellos difundirán las buenas prácticas, transmitirán las dudas del personal y serán el primer punto de contacto en caso de incertidumbre.
Paso 5: Elaborar un plan de gestión de crisis y recuperación de la actividad
Ninguna protección es infalible. Por tanto, la pregunta no es solo "¿cómo evitar un ataque?", sino también "¿qué haremos el día que ocurra?".
Definir los procedimientos en caso de incidente de seguridad
Redacte un procedimiento de respuesta ante incidentes que sea sencillo y conocido por todos. Debe especificar:
- cómo detectar y notificar un incidente, y a quién;
- las primeras acciones: aislar el equipo o servidor de la red, no apagarlo bruscamente y preservar las evidencias;
- la composición del comité de crisis: dirección, TI, comunicación, departamento jurídico y proveedores;
- los contactos externos: proveedor de servicios informáticos, aseguradora de ciberriesgos, abogado y plataformas de asistencia oficial;
- las obligaciones de notificación: ante la autoridad de control en un plazo de 72 horas en caso de violación de datos personales, presentación de denuncias y autoridades competentes según su sector;
- la comunicación interna y externa con clientes y socios.
Conserve una copia impresa de este procedimiento y de los contactos clave: en caso de ataque de ransomware, es posible que sus archivos digitales sean inaccesibles.
Crear un plan de continuidad y recuperación de la actividad
El plan de continuidad de negocio (PCN) describe cómo mantener las actividades esenciales durante la crisis, incluso en modo degradado si fuera necesario. El plan de recuperación de desastres (PRD) detalla cómo restaurar los sistemas y volver a la normalidad.
Para cada actividad crítica, establezca dos objetivos:
- El RTO (Recovery Time Objective): el tiempo máximo de interrupción aceptable.
- El RPO (Recovery Point Objective): la pérdida de datos máxima aceptable, que determina la frecuencia de sus copias de seguridad.
El plan de recuperación ante desastres (PRD) define entonces el orden de reinicio de los sistemas, los recursos necesarios y los responsables de cada etapa.
Probar regularmente los escenarios de crisis
Un plan que nunca se prueba no funciona cuando llega el momento de la verdad. Organice al menos una vez al año un ejercicio de crisis basado en un escenario realista, por ejemplo, un ataque de ransomware un viernes por la noche. Pruebe también la restauración completa de un sistema a partir de las copias de seguridad. Cada ejercicio revela puntos ciegos: un contacto obsoleto, un procedimiento impreciso o una copia de seguridad demasiado lenta de restaurar.
Paso 6: Garantizar el seguimiento y la mejora continua del plan
Un plan de seguridad informática nunca está terminado. Las amenazas evolucionan, al igual que la empresa: nuevos colaboradores, nuevas herramientas, nuevas sedes.
Implementar indicadores de rendimiento de seguridad
Realice un seguimiento de algunos indicadores sencillos, presentados periódicamente a la dirección:
- el porcentaje de equipos actualizados y cifrados;
- la tasa de cuentas protegidas mediante autenticación multifactor;
- el tiempo medio de aplicación de los parches de seguridad críticos;
- la tasa de éxito de las pruebas de restauración de copias de seguridad;
- la tasa de clics en campañas de phishing simulado;
- el número de incidentes detectados y su tiempo de resolución.
Realizar auditorías periódicas y actualizaciones
Planifique una revisión completa del plan al menos una vez al año y ante cada cambio importante: mudanza, nueva aplicación crítica, crecimiento rápido de la plantilla o un incidente significativo. Una auditoría externa o una prueba de intrusión puntual aportan una visión nueva y objetiva sobre su nivel de seguridad.
Adaptar el plan a las nuevas amenazas y tecnologías
Manténgase al tanto de las amenazas y los cambios normativos, por ejemplo, a través de las publicaciones de la ANSSI y Cybermalveillance.gouv.fr. Integre los nuevos usos de forma continua: herramientas de inteligencia artificial generativa, nuevas aplicaciones SaaS y dispositivos conectados. Cada nueva tecnología debe pasar por el mismo análisis de riesgos que el resto de su sistema de información.
Cómo le acompaña rzilient en su estrategia de ciberseguridad
Construir y mantener un plan de seguridad informática requiere tiempo, competencias y herramientas que muchas pymes no tienen internamente. rzilient le ayuda a transitar hacia una TI gestionada y segura, cubriendo las tres dimensiones de su seguridad: el puesto de trabajo, el colaborador y el entorno de trabajo.
Una plataforma centralizada para gestionar su seguridad informática
Con rzilient, usted visualiza todo su parque informático en una sola plataforma: equipos, usuarios, estado de seguridad de los equipos, altas y bajas. Esta visión centralizada facilita el seguimiento de los indicadores del plan de seguridad y le permite saber en todo momento qué dispositivos están actualizados, cifrados y protegidos.
Servicios gestionados para reducir sus riesgos cibernéticos en un 90%
Nuestros equipos se encargan de la operativa diaria de la seguridad de su parque: configuración y protección de los equipos, gestión de actualizaciones, protección de terminales y gestión de accesos durante las altas y bajas. Las medidas básicas que bloquean gran parte de los ataques comunes se aplican de forma sistemática, sin depender de la disponibilidad de sus equipos internos.
Un acompañamiento personalizado adaptado a su organización
Cada empresa tiene sus prioridades, sus limitaciones y su nivel de madurez. rzilient le acompaña para identificar sus riesgos prioritarios, definir las reglas adaptadas a su organización y hacer evolucionar su dispositivo al ritmo de su crecimiento.
¿Desea hacer un balance de la seguridad de su parque informático? Hable con un experto de rzilient para identificar sus prioridades y sentar las bases de su plan de seguridad.
Preguntas frecuentes sobre el plan de seguridad informática
¿Cuánto tiempo se tarda en implementar un plan de seguridad informática?
Para una pyme, cuente generalmente con algunas semanas para realizar la auditoría, el análisis de riesgos y redactar la política de seguridad, y luego algunos meses para desplegar todas las medidas. Las acciones más urgentes (MFA, actualizaciones, copias de seguridad) pueden iniciarse desde las primeras semanas. El plan nunca termina realmente: se supervisa y actualiza de forma continua.
¿Qué presupuesto prever para un plan de ciberseguridad en una pyme?
El presupuesto depende del tamaño de la empresa, el número de puestos, la sensibilidad de los datos y el nivel de seguridad existente. Se compone de tres partidas: la auditoría inicial, las herramientas (protección de terminales, copias de seguridad, gestión de dispositivos, gestor de contraseñas) y el tiempo humano para administrar y mantener el dispositivo. Los modelos de suscripción, facturados por usuario o por puesto, permiten suavizar estos costes y hacerlos predecibles. En cualquier caso, este presupuesto debe compararse con el coste de un ataque exitoso, que a menudo es mucho mayor.
¿Es necesario externalizar la gestión del plan de seguridad informática?
A menudo es la solución más eficaz para una pyme sin un equipo de seguridad dedicado. Un proveedor especializado aporta competencias avanzadas, herramientas ya implementadas y una vigilancia continua que pocas empresas pueden reunir internamente. La empresa mantiene el control sobre las decisiones y prioridades, mientras que el proveedor se encarga de la operativa técnica. El modelo híbrido, con un referente interno y un socio externo, funciona especialmente bien.
¿Cuáles son las normas de ciberseguridad que se deben respetar en 2026?
Los principales marcos de referencia que debe conocer son:
- El RGPD, obligatorio para toda empresa que trate datos personales.
- La directiva NIS2, en proceso de transposición en Francia a través del proyecto de ley «Resiliencia», aprobado en primera lectura por la Asamblea Nacional el 17 de noviembre de 2026. Afectará a numerosas empresas de tamaño mediano en sectores considerados esenciales o importantes.
- El reglamento DORA, para el sector financiero y sus proveedores informáticos.
- La norma ISO/IEC 27001, referencia internacional para los sistemas de gestión de la seguridad de la información. No es obligatoria, pero cada vez es más solicitada por los clientes.
- La guía de higiene informática de la ANSSI, que reúne 42 medidas concretas y constituye un excelente punto de partida para una pyme.
Incluso cuando una empresa no está directamente sujeta a la NIS2, sus clientes pueden estarlo e imponerle requisitos de seguridad contractuales. Anticiparse a estas normas en su plan de seguridad informática es, por tanto, una verdadera ventaja competitiva.