Prueba de intrusión (pentest): todo lo que necesita saber para asegurar su empresa en 2026
Administre sus activos de TI de forma remota
Descubra nuestra solución integral

¿Y si descubriera sus brechas de seguridad antes que los ciberdelincuentes? Ese es precisamente el objetivo del test de intrusión, también conocido como pentest. El principio: simular ataques reales en su sistema de información para identificar vulnerabilidades, medir su impacto y corregirlas antes de que sean explotadas.
El tema no tiene nada de teórico. Según el barómetro 2026 del CESIN sobre la ciberseguridad de las empresas francesas, el 40 % de las empresas sufrió al menos un ciberataque significativo durante el año. Y después del phishing, la explotación de brechas de seguridad sigue siendo uno de los vectores de ataque más utilizados.
Definición, tipos de pentest, metodología, herramientas, presupuesto: le explicamos todo sobre el test de intrusión, de forma clara y sin tecnicismos innecesarios.
¿Qué es un test de intrusión?
Definición de pentest
Un test de intrusión (o prueba de penetración, abreviado como pentest) es una evaluación de seguridad en la que expertos se ponen en la piel de un atacante. Su misión: intentar penetrar en un sistema informático, una red, una aplicación web o un entorno en la nube, con el consentimiento por escrito de la empresa y dentro de un alcance definido de antemano.
En términos prácticos, el pentester utiliza las mismas técnicas y las mismas herramientas que los ciberdelincuentes. Busca vulnerabilidades de seguridad, intenta explotarlas y luego mide hasta dónde puede llegar: acceso a datos confidenciales, toma de control de un equipo, elevación de privilegios en la red interna, etc.
El objetivo no es «romper» su sistema de información, sino responder a una pregunta sencilla: ¿qué podría hacer realmente un atacante en su empresa hoy en día?
Ejemplo práctico: un pentester descubre que un antiguo servidor de pruebas, olvidado desde hace dos años, sigue siendo accesible desde Internet. En él encuentra credenciales en texto plano que le permiten acceder al correo electrónico de la empresa. Una vulnerabilidad invisible en el día a día, pero crítica.
Diferencia entre auditoría de seguridad y test de intrusión
Ambos términos suelen confundirse, sin embargo, no responden a la misma necesidad.
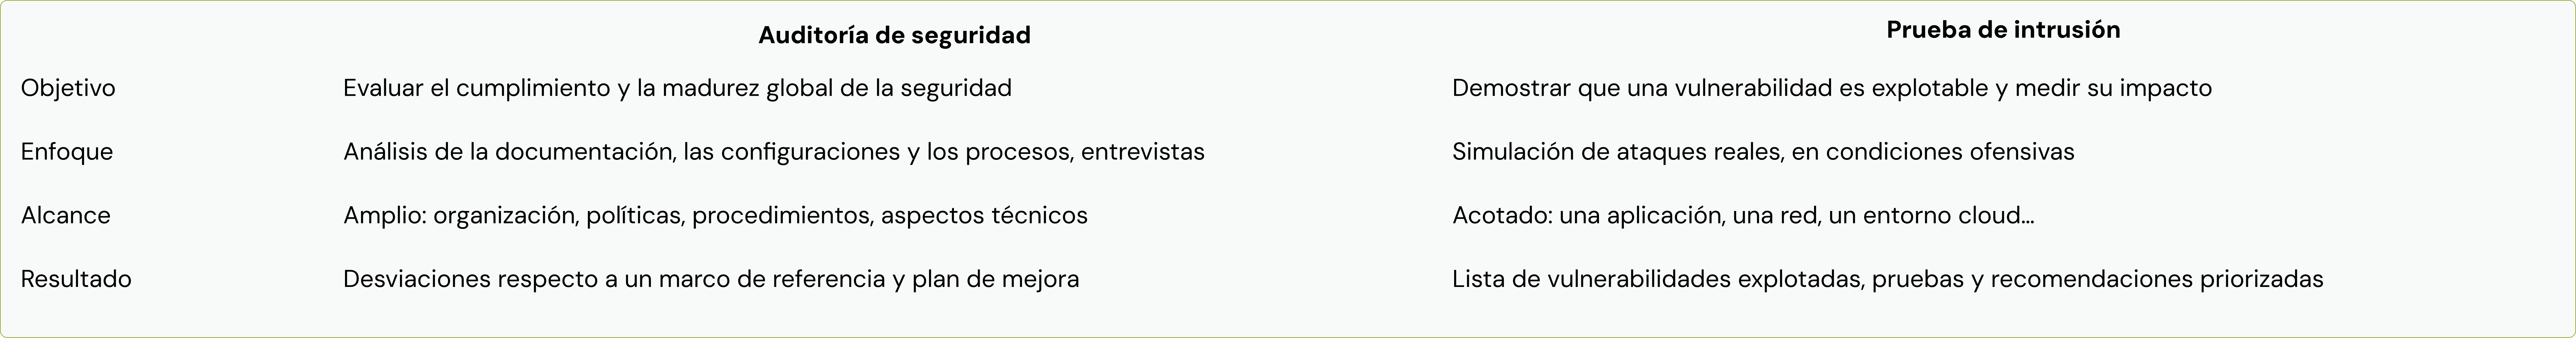
En resumen, laauditoría de seguridad verifica que existan las normas adecuadas, mientras que el pentest verifica que estas resistan un ataque. Ambos son complementarios: de hecho, el test de intrusión suele ser uno de los componentes de una auditoría más amplia.
¿Por qué realizar un test de intrusión para su empresa?
Un firewall, un antivirus y las actualizaciones son indispensables. Pero, ¿cómo saber si todo el conjunto realmente resiste ante un ataque? El test de intrusión aporta una respuesta concreta, cuantificada y documentada.
Identificar las vulnerabilidades antes que los ciberdelincuentes
Cada día se publican nuevas vulnerabilidades. Una mala configuración en la nube, una contraseña por defecto, un software sin actualizar o un derecho de acceso demasiado amplio son suficientes para abrir una brecha.
El pentest permite detectar estas posibles fallas antes de que sean explotadas. Y, sobre todo, las jerarquiza : no todas las vulnerabilidades tienen el mismo peso. Una falla crítica expuesta en Internet es prioritaria frente a un defecto menor accesible únicamente desde la red interna.
💡 Un escáner automático genera cientos de alertas. El pentester, por su parte, le indica cuáles son realmente explotables y qué permiten obtener.
Reducir los riesgos de ciberataques
Phishing, ransomware, explotación de fallas, ataques a través de un proveedor... Los ciberataques más comunes se basan casi siempre en una vulnerabilidad conocida pero no corregida.
Al simular estos ataques, el test de intrusión permite:
- reducir la superficie de ataque cerrando las puertas de entrada innecesarias;
- evaluar la capacidad de detección de sus equipos y herramientas (¿detectó su SOC la intrusión?);
- priorizar las inversiones en ciberseguridad según los riesgos más importantes;
- concienciar a la dirección con pruebas concretas en lugar de escenarios abstractos.
Este último punto suele ser decisivo: un informe que demuestra que un atacante pudo acceder a las nóminas en dos horas tiene mucho más peso que una alerta genérica.
Cumplir con las obligaciones reglamentarias y las normas de seguridad
El test de intrusión es también una herramienta de cumplimiento. Muchas normas de ciberseguridad y reglamentaciones exigen probar periódicamente la eficacia de las medidas de seguridad:
- RGPD : el artículo 32 impone un procedimiento destinado a probar, analizar y evaluar periódicamente la eficacia de las medidas técnicas y organizativas;
- NIS2 : la directiva europea exige a las entidades afectadas que evalúen la eficacia de sus medidas de gestión de riesgos cibernéticos;
- ISO 27001 : la norma exige una gestión rigurosa de las vulnerabilidades técnicas, y el pentest es uno de los medios más reconocidos para demostrarla;
- DORA : para las entidades financieras, el reglamento prevé pruebas de resiliencia, e incluso pruebas de intrusión basadas en amenazas para los actores más importantes;
- PCI DSS : para las empresas que procesan pagos con tarjeta, se exige al menos un pentest anual.
Más allá de los textos legales, sus clientes, sus socios y su ciberaseguradora le piden cada vez más que demuestre su nivel de seguridad. Un informe de pentest reciente es un argumento sólido tanto en una licitación como en una negociación de seguros.
Los diferentes tipos de pruebas de intrusión
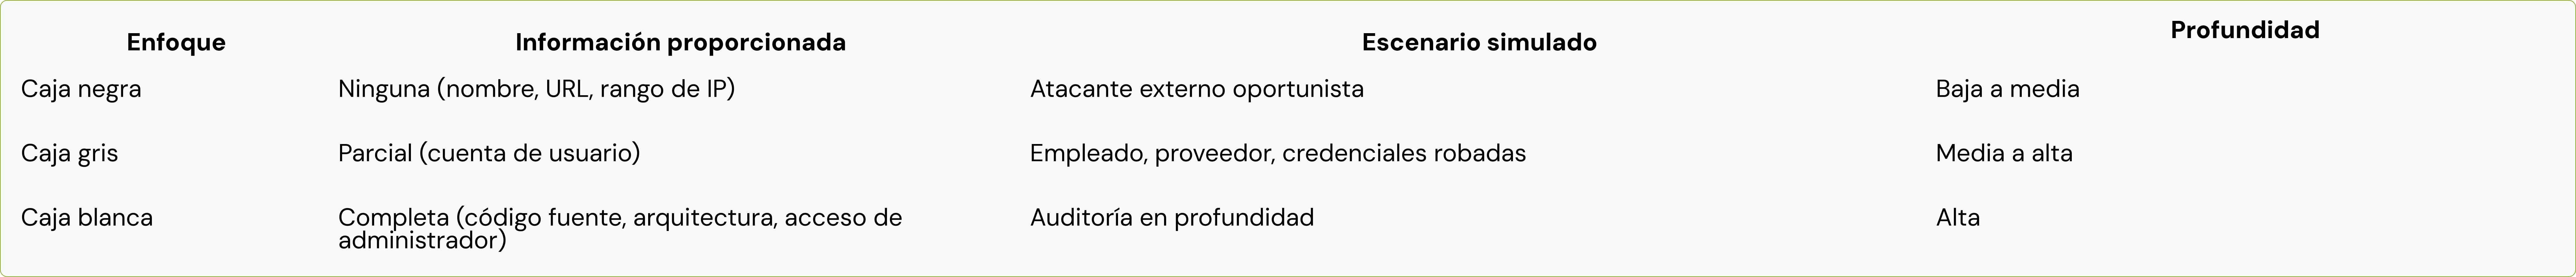
No todos los pentests son iguales. Se distinguen primero según el nivel de información proporcionado al pentester (caja negra, gris, blanca), y luego según el punto de partida del ataque (externo o interno).
Prueba de caja negra (black box)
En caja negra, el pentester no dispone de ninguna información previa, salvo el nombre de la empresa o una dirección objetivo. Se encuentra en la situación exacta de un atacante externo que descubre su organización.
- Ventaja: es el escenario más realista frente a un ciberdelincuente oportunista.
- Límite: una gran parte del tiempo se dedica al reconocimiento, y ciertas áreas del sistema pueden quedar inexploradas.
Prueba de caja blanca (white box)
En caja blanca, ocurre lo contrario: el pentester tiene acceso a todo. Código fuente, esquemas de arquitectura, documentación, cuentas de administrador...
- Ventaja: es el enfoque más exhaustivo. Permite detectar fallos profundos, especialmente en el código de las aplicaciones.
- Limitación: requiere más tiempo y preparación, y simula con menor precisión un ataque real.
Prueba de caja gris (grey box)
Elpentest de caja gris es un punto intermedio entre ambos. El pentester dispone de información parcial, normalmente una cuenta de usuario estándar. De este modo, simula a un empleado malintencionado, un proveedor o un atacante que haya robado credenciales mediante phishing.
Es el enfoque más utilizado en las empresas, ya que ofrece el mejor equilibrio entre realismo, profundidad de análisis y presupuesto.
Prueba de intrusión externa vs. interna
Segundo criterio: ¿desde dónde se lanza el ataque?
- La prueba de intrusión externa se dirige a todo lo que está expuesto en Internet: sitios web, aplicaciones SaaS, correo electrónico, VPN, servidores accesibles de forma remota y servicios en la nube. Responde a la pregunta: ¿puede un atacante entrar en nuestra red desde el exterior?
- La prueba de intrusión interna parte desde el interior de la red, como si el atacante ya hubiera conseguido entrar (un equipo comprometido, una toma de red en una sala de reuniones, un empleado malintencionado). Responde a otra pregunta: una vez dentro, ¿hasta dónde puede llegar? A menudo es ahí donde se descubren las vulnerabilidades más críticas, como un directorio Active Directory mal configurado.
Ambos son complementarios. Un test de intrusión de red completo suele combinar una fase externa y una fase interna.
¿Cómo se lleva a cabo un test de intrusión?
Un pentest sigue una metodología estructurada, inspirada en marcos de referencia reconocidos como la guía de pruebas de OWASP (para aplicaciones web), el PTES o el OSSTMM. Antes de cualquier acción, una etapa de definición establece el alcance, los objetivos, las fechas y las reglas de compromiso. Es indispensable contar con una autorización por escrito: sin ella, un test de intrusión es, legalmente, una intrusión sin más.
A continuación, el test se desarrolla generalmente en cuatro grandes etapas.
Fase de reconocimiento y recopilación de información
Es la fase de observación. El pentester recopila la mayor cantidad deinformación sobre el objetivo : nombres de dominio, subdominios, direcciones IP, tecnologías utilizadas, servicios expuestos, direcciones de correo electrónico de los empleados, filtraciones de datos públicas…
Esta recopilación se realiza en dos tiempos: de forma pasiva (fuentes públicas, redes sociales, motores de búsqueda, sin contacto directo con sus sistemas) y luego activa (mapeo de la red, escaneo de puertos abiertos). Cuanto más exhaustivo sea el reconocimiento, más realista será el ataque simulado.
Análisis de vulnerabilidades e identificación de fallos
A partir de este mapeo, el pentester busca las vulnerabilidades : versiones de software obsoletas, configuraciones incorrectas, contraseñas débiles, servicios innecesarios expuestos, fallos en aplicaciones (inyecciones SQL, XSS, control de acceso deficiente, etc.).
Combina escáneres automatizados y análisis manual. Las herramientas encuentran rápidamente los fallos conocidos, pero solo el ojo humano detecta los fallos de lógica de negocio, aquellos que ningún escáner puede identificar.
Explotación de fallos de seguridad
Esta es la etapa que distingue al pentest de un simple escaneo. El pentester intentaexplotar los fallos identificados para demostrar que son reales y medir su impacto: acceso a datos, toma de control de un servidor, elevación de privilegios, movimiento lateral en la red interna, etc.
Esta explotación siempre se mantiene controlada : se limita a la demostración y respeta los límites establecidos durante la fase de alcance. El objetivo es recopilar pruebas, no interrumpir su actividad.
Informe detallado y recomendaciones
El entregable final es el informe de prueba de intrusión. Por lo general, contiene:
- un resumen ejecutivo, comprensible para la dirección, que sintetiza el nivel de riesgo global;
- el detalle técnico de cada vulnerabilidad, con su nivel de criticidad, las pruebas de explotación y el escenario de ataque;
- recomendaciones de corrección priorizadas, concretas y adaptadas a su contexto.
El informe suele presentarse durante una sesión de resultados. Una buena práctica consiste en programar una prueba de control (o contra-auditoría) unas semanas después, para verificar que las correcciones se hayan aplicado correctamente.
Herramientas y técnicas utilizadas durante un pentest
Los pentesters se apoyan en un amplio conjunto de herramientas, a menudo de código abierto, que coinciden en parte con las herramientas necesarias para la ciberseguridad en el día a día. Pero la herramienta no lo es todo: es la experiencia humana la que transforma una alerta en un escenario de ataque creíble.
Herramientas de análisis de red y escaneo
Para mapear una red e identificar los puntos débiles, algunas herramientas son imprescindibles:
- Nmap para descubrir máquinas activas, puertos abiertos y servicios expuestos;
- Wireshark para analizar el tráfico de red y detectar intercambios no cifrados;
- Nessus o OpenVAS para escanear automáticamente vulnerabilidades conocidas;
- Metasploit para probar la explotación de fallos de manera controlada;
- BloodHound para mapear las rutas de ataque en un entorno de Active Directory.
Técnicas de ingeniería social
La vulnerabilidad más explotada suele ser la humana. Por eso, algunos pentests incluyen un componente deingeniería social:
- campañas de phishing simuladas para medir la tasa de clics y de introducción de credenciales;
- llamadas telefónicas (vishing) de un falso soporte técnico;
- pruebas de intrusión física, como un intento de acceso a las instalaciones o la colocación de una memoria USB infectada.
👉 Escenario: un «técnico de soporte» llama a un colaborador para realizar una actualización urgente y le solicita su código de validación MFA. Si el colaborador lo facilita, toda la seguridad técnica queda vulnerada en un minuto.
Estas pruebas no tienen como objetivo engañar a los equipos, sino identificar las necesidades de sensibilización y reforzar los buenos hábitos.
Pruebas en aplicaciones web y en la nube
Sitios web, extranets, API, aplicaciones SaaS: las aplicaciones son un objetivo prioritario. Los pentesters utilizan herramientas como Burp Suite o OWASP ZAP para interceptar y manipular las solicitudes, y se basan en el Top 10 de OWASP, la referencia de los riesgos de aplicación más críticos (control de acceso deficiente, inyecciones, configuraciones incorrectas, etc.).
En cuanto a la nube (Microsoft 365, Azure, AWS, Google Cloud), la prueba se centra en la gestión de identidades y permisos, espacios de almacenamiento expuestos públicamente, claves de API olvidadas y configuraciones predeterminadas. Herramientas como ScoutSuite o Prowler ayudan a auditar estos entornos. Con la generalización del teletrabajo y el SaaS, es ahí donde a menudo se encuentran los riesgos más importantes.
Buenas prácticas para realizar con éxito su test de intrusión
Un pentest bien preparado supone un presupuesto mejor aprovechado y resultados directamente aplicables. Estos son los puntos que no debe pasar por alto.
Definir claramente el alcance y los objetivos
Antes de poner en marcha cualquier cosa, hágase las preguntas adecuadas:
- ¿Qué probar? Sitio web, red interna, Microsoft 365, aplicación empresarial, estaciones de trabajo…
- ¿Por qué? Preparar una certificación, tranquilizar a un cliente, validar una nueva infraestructura, cumplir con un requisito normativo.
- ¿Qué enfoque? Caja negra, gris o blanca, externo o interno.
- ¿Qué límites? Sistemas excluidos, horarios autorizados, prohibición de ciertas técnicas (denegación de servicio, por ejemplo).
Un alcance demasiado amplio diluye el presupuesto, mientras que uno demasiado estrecho deja puntos ciegos. La mejor estrategia: empezar por los activos más críticos y expuestos.
💡 Un parque informático bien inventariado facilita enormemente la delimitación. Es difícil definir un alcance si no sabe exactamente qué equipos, cuentas y aplicaciones se utilizan en la empresa.
Elegir al proveedor de ciberseguridad adecuado
El test de intrusión se basa en la confianza: usted le da a un tercero los medios para atacar su sistema de información. Algunos criterios para elegir correctamente:
- la cualificación PASSI (Prestador de Auditoría de Seguridad de los Sistemas de Información), otorgada por la ANSSI, garantía de competencia y metodología;
- las certificaciones de los pentesters (OSCP, OSWE, CEH…) ;
- un ejemplo de informe anonimizado, para evaluar la claridad y la calidad de las recomendaciones;
- la metodología propuesta y el acuerdo de auditoría, que regula legalmente la intervención;
- el acompañamiento tras la prueba : presentación de resultados, ayuda en la corrección, prueba de control.
Planificar pentests con regularidad
Un test de intrusión es una fotografía en un momento dado. Su sistema de información, por su parte, evoluciona constantemente: nuevos colaboradores, nuevas aplicaciones, migraciones a la nube, nuevas vulnerabilidades publicadas cada semana.
Para mantenerse protegido, integre el pentest en un proceso continuo:
- un test de intrusión al menos una vez al año en los activos críticos;
- una prueba adicional después de cada cambio importante (nueva aplicación, rediseño de red, migración);
- entre dos pentests, un escaneo de vulnerabilidades periódico, unas actualizaciones aplicadas sin demora y una supervisión de la seguridad (SOC, EDR).
El pentest no sustituye a la seguridad diaria: la verifica.
Preguntas frecuentes sobre las pruebas de intrusión
¿Cuál es la frecuencia ideal para realizar un pentest?
La recomendación más habitual es realizar una prueba de intrusión al menos una vez al año, y después de cada cambio importante en el sistema de información: puesta en marcha de una aplicación, migración a la nube o cambios en la infraestructura de red. Algunas normativas, como PCI DSS, imponen este ritmo anual. Las empresas más expuestas optan por pruebas más frecuentes, o incluso por pentesting continuo.
¿Cuánto cuesta una prueba de intrusión?
El precio depende principalmente del alcance, delenfoque (caja negra, gris o blanca) y del número de días necesarios. Los pentests se suelen facturar por día/hombre. A título orientativo, calcule unos miles de euros para un alcance limitado, como una aplicación web sencilla probada en pocos días, y varias decenas de miles de euros para una prueba completa que combine red interna, externa, nube e ingeniería social. Solicite siempre un presupuesto detallado tras una fase de definición del alcance.
¿Puede un pentest dañar mi sistema informático?
El riesgo existe, pero es muy bajo si la prueba está bien supervisada. Los profesionales del pentesting trabajan bajo estrictas reglas de compromiso, evitan técnicas destructivas y se detienen al obtener la prueba de explotación. Para mayor precaución, puede excluir los sistemas más sensibles, definir franjas horarias específicas, realizar ciertas pruebas en un entorno de preproducción y asegurarse de que sus copias de seguridad estén actualizadas antes de comenzar.
¿Quién puede realizar una prueba de intrusión en mi empresa?
Una prueba de intrusión debe ser confiada a expertos en seguridad ofensiva, ya sean internos o externos, y contar con la autorización por escrito de la dirección. En la mayoría de las pymes, la realiza un proveedor especializado, idealmente con certificación PASSI de la ANSSI. Contratar a un tercero independiente ofrece otra ventaja: una perspectiva externa, sin puntos ciegos ni sesgos sobre su propia infraestructura.
En resumen: la prueba de intrusión, la mejor forma de conocer su situación actual
La prueba de intrusión no es solo para grandes corporaciones. Al simular ataques reales, le muestra con precisión dónde están sus vulnerabilidades, qué podría hacer un atacante con ellas y cómo corregirlas. Ya sea de caja negra, gris o blanca, externa o interna: lo esencial es elegir el enfoque adaptado a sus riesgos, definir bien el alcance y repetir el ejercicio con regularidad.
Sin embargo, un pentest solo tiene valor si sus recomendaciones se aplican y se mantienen en el tiempo. Ahí es donde realmente se marca la diferencia.
En rzilient, le ayudamos a asegurar su TI en el día a día : inventario y gestión de equipos, actualizaciones, gestión de accesos, concienciación de los equipos y supervisión con un SOC gestionado. Con nuestra oferta de ciberseguridad gestionada, sus equipos pueden concentrarse en su trabajo, mientras su sistema de información permanece controlado y seguro.