GRC y ciberseguridad: domine la gobernanza, el riesgo y el cumplimiento
Proteja sus activos de TI sin esfuerzo
Descubra nuestra solución integral

Un ciberataque no solo cuesta datos. Cuesta tiempo, confianza y, a veces, sanciones regulatorias. Sin embargo, en muchas empresas, la seguridad informática sigue gestionándose de forma improvisada: un antivirus aquí, una política de contraseñas allá, una auditoría cuando un cliente la exige.
La GRC en ciberseguridad propone otro enfoque. La gobernanza, la gestión de riesgos y el cumplimiento se dirigen de forma conjunta, bajo un marco único alineado con los objetivos de la empresa. El resultado: decisiones más claras, riesgos mejor controlados y un cumplimiento normativo que ya no depende de la urgencia.
En esta guía, le explicamos qué es la GRC en ciberseguridad, por qué se vuelve indispensable en 2026 con NIS2, DORA y el RGPD, qué herramientas elegir y cómo implementarla paso a paso en su organización.
¿Qué es la GRC en ciberseguridad?
La GRC, por Gobernanza, Riesgos y Cumplimiento, es un enfoque integrado que permite a una organización gestionar la seguridad de sus sistemas de información de manera estructurada. En lugar de tratar cada tema de forma aislada, vincula las decisiones de la dirección, la evaluación de amenazas y el respeto a las normativas bajo una misma lógica. Es la base de una ciberseguridad de su empresa realmente controlada, y no sufrida.
Definición de gobernanza, riesgos y cumplimiento
La gobernanza designa el conjunto de reglas, roles y procesos que enmarcan la toma de decisiones en materia de seguridad. Responde a preguntas sencillas pero estructurantes: quién decide, quién es responsable, cómo se fijan las prioridades y cómo se informa a la dirección.
La gestión de riesgos consiste en identificar las amenazas que pesan sobre la empresa, evaluar su probabilidad e impacto, y decidir cómo tratarlas: reducirlas, transferirlas, evitarlas o aceptarlas con conocimiento de causa.
El cumplimiento busca asegurar que la organización respete las exigencias legales, regulatorias y contractuales que le son aplicables, así como sus propias políticas internas. El RGPD, NIS2, DORA o la norma ISO 27001 son los ejemplos más frecuentes.
Los tres pilares fundamentales de la GRC
Los tres pilares de la GRC no funcionan en silos. Se alimentan mutuamente:
- La gobernanza marca el rumbo : define los objetivos de seguridad, el nivel de riesgo aceptable y las responsabilidades de cada uno.
- La gestión de riesgos orienta la toma de decisiones : indica dónde concentrar los esfuerzos y los presupuestos en función de las amenazas reales.
- El cumplimiento normativo acredita y controla : verifica que las normas se apliquen y proporciona las pruebas que esperan los auditores, los clientes y las autoridades.
Cuando falta uno de los pilares, el conjunto se debilita. Un cumplimiento sin análisis de riesgos se convierte en un simple ejercicio de marcar casillas. Una gestión de riesgos sin gobernanza no conduce a ninguna decisión.
Diferencia entre GRC y la gestión de seguridad tradicional
La gestión de seguridad tradicional suele ser técnica y reactiva. Depende del equipo de TI, que despliega herramientas y corrige vulnerabilidades sobre la marcha. En este enfoque, la seguridad se percibe como un asunto técnico, rara vez como un tema de dirección.
El enfoque GRC cambia la perspectiva:
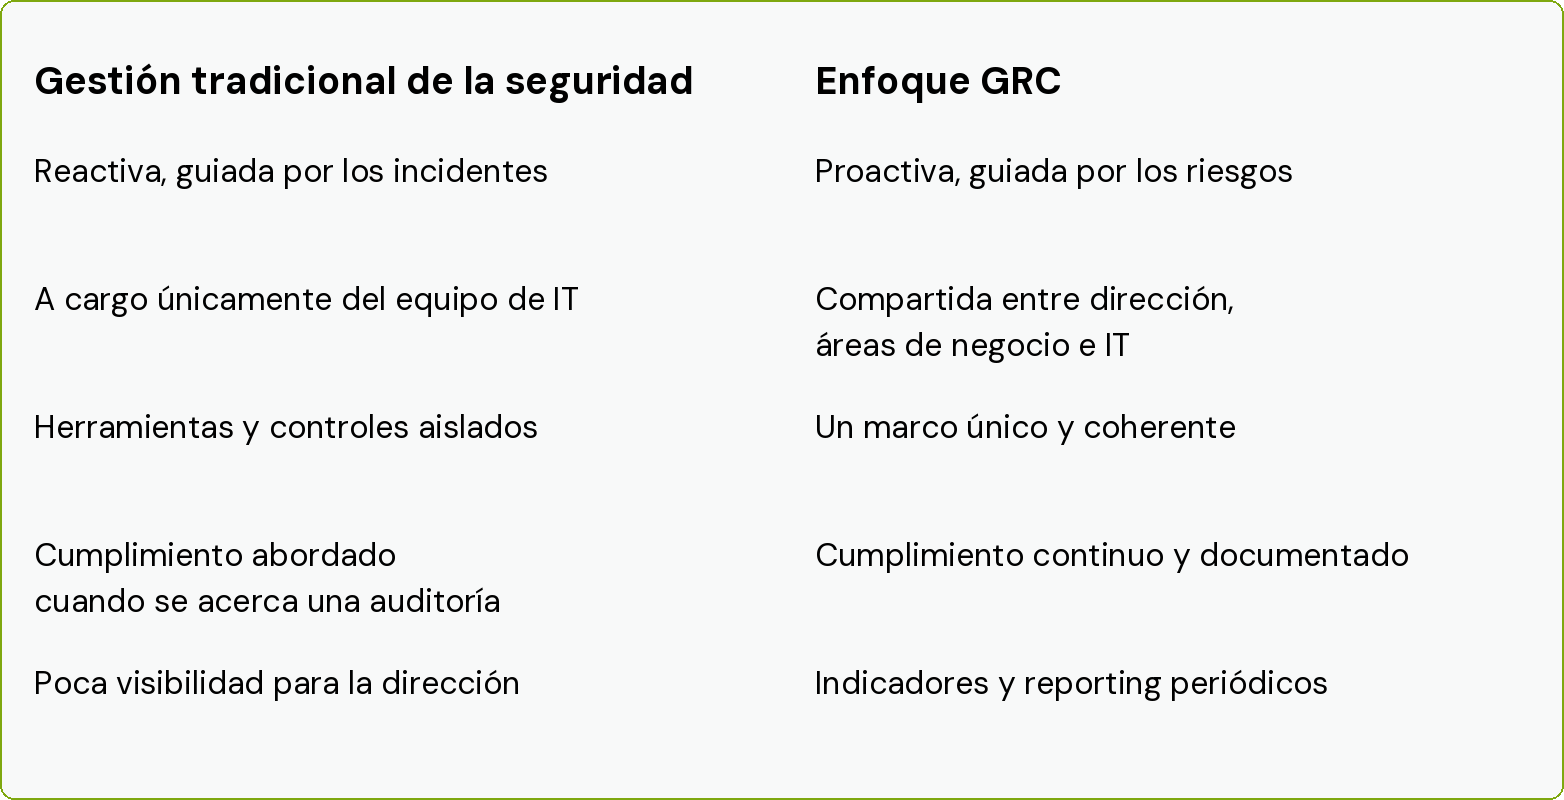
La GRC no sustituye a la seguridad técnica. Le aporta una dirección, prioridades y legitimidad a nivel de la gobernanza de la empresa.
¿Por qué implementar una estrategia GRC en su organización?
Una estrategia GRC ya no es exclusiva de grandes grupos o bancos. Con la multiplicación de las ciberamenazas, el endurecimiento del marco normativo europeo y las crecientes exigencias de los clientes, las PYMES y las empresas de tamaño intermedio están ahora en primera línea.
Reducir los riesgos cibernéticos y proteger los sistemas de información
Ransomware, phishing, robo de credenciales, fugas de datos a través de equipos no seguros: las amenazas se multiplican y afectan cada vez más a las estructuras de tamaño medio, que a menudo están menos protegidas.
Un enfoque GRC permite pasar del «aseguramos todo un poco» al «aseguramos primero lo que importa». Al mapear los activos críticos (datos de clientes, herramientas de negocio, estaciones de trabajo, accesos) y evaluar los riesgos asociados, la empresa concentra sus esfuerzos donde el impacto sería mayor. De este modo, la protección de los sistemas de información se vuelve racional, medible y defendible ante la dirección.
Garantizar el cumplimiento normativo y evitar sanciones
El panorama normativo se ha vuelto considerablemente más denso:
- RGPD : protección de datos personales, con sanciones que pueden alcanzar el 4 % de la facturación anual global.
- NIS2 : la directiva europea extiende las obligaciones de ciberseguridad a miles de entidades consideradas esenciales o importantes, y compromete directamente la responsabilidad de los directivos.
- DORA : un marco de resiliencia operativa digital para el sector financiero y sus proveedores de TI.
- ISO 27001 : una norma voluntaria, pero cada vez más exigida en licitaciones y por grandes cuentas.
Sin un marco GRC, cada normativa se gestiona por separado, lo que genera duplicidades, olvidos y una gran pérdida de energía. Con un marco GRC, los controles se centralizan: un mismo control (por ejemplo, la gestión de accesos) puede satisfacer simultáneamente varios requisitos.
Optimizar la gobernanza de TI y alinear la seguridad con los objetivos de negocio
Con demasiada frecuencia, la seguridad se percibe como un obstáculo: reglas restrictivas, proyectos ralentizados y presupuestos difíciles de justificar. El GRC invierte esta lógica al vincular cada decisión de seguridad con un objetivo de negocio.
En la práctica, esto significa que la dirección toma decisiones con conocimiento de causa, que las áreas de negocio comprenden la razón de ser de ciertas normas y que el equipo de TI cuenta con un mandato claro. La seguridad se convierte en una palanca para la continuidad operativa, la credibilidad comercial y el crecimiento, en lugar de ser un centro de costes.
Los componentes esenciales de un marco GRC eficaz
Un marco GRC eficaz se basa en tres pilares operativos, cada uno con sus funciones, procesos y herramientas.
Gobernanza: funciones, responsabilidades y procesos de toma de decisiones
La gobernanza comienza con una pregunta: ¿quién es responsable de qué? Un marco GRC clarifica las funciones clave:
- La dirección general establece el apetito de riesgo, valida la estrategia y asume la responsabilidad final (un requisito explícito de NIS2).
- El CISO o responsable de seguridad dirige el enfoque, coordina las acciones y se encarga de la elaboración de informes.
- El departamento de TI o el proveedor de servicios informáticos implementa las medidas técnicas y opera los sistemas.
- Los responsables de negocio identifican los activos críticos de sus actividades y aplican las normas en el día a día.
- El DPO, cuando existe, vela por la protección de los datos personales.
Estas funciones se apoyan en procesos de toma de decisiones formalizados: un comité de seguridad que se reúne periódicamente, circuitos de validación para nuevas herramientas y reglas de escalada en caso de incidente. En una PYME, estas funciones pueden ser desempeñadas por la misma persona o externalizarse parcialmente a un consultor GRC o a un socio tecnológico.
Gestión de riesgos: identificación, evaluación y tratamiento de amenazas
La gestión de riesgos sigue un ciclo de cuatro etapas:
- Identificar los activos (datos, aplicaciones, equipos, cuentas) y las amenazas que los acechan.
- Evaluar cada riesgo según su probabilidad y su impacto (financiero, operativo, legal, reputacional).
- Tratar los riesgos prioritarios: medidas técnicas, procedimientos, ciberseguro o aceptación formal.
- Seguir la evolución de los riesgos en un registro actualizado periódicamente.
Métodos reconocidos como EBIOS Risk Manager (promovido por la ANSSI) o ISO 27005 proporcionan un marco probado para estructurar este análisis. Lo esencial es generar un registro de riesgos dinámico, comprensible para la dirección y útil para la toma de decisiones.
Cumplimiento: políticas, controles y auditoría normativa
El cumplimiento traduce las exigencias externas y las decisiones internas en normas aplicables. Se articula en torno a tres elementos:
- Las políticas de seguridad : política de seguridad de los sistemas de información (PSSI), normativa informática, política de gestión de accesos, plan de continuidad de negocio.
- Los controles : medidas concretas que garantizan la aplicación de las políticas, como el cifrado de equipos, la autenticación multifactor, las copias de seguridad o la revisión periódica de los derechos de acceso.
- La auditoría : verificación periódica, interna o externa, de que los controles funcionan y que la organización sigue cumpliendo con las normativas aplicables.
Un cumplimiento sólido debe estar documentado. Las pruebas (registros, informes, inventarios, actas de revisión) deben estar disponibles en todo momento, no reconstruidas con urgencia la víspera de una auditoría.
Las ventajas concretas de un enfoque GRC estructurado
Más allá del cumplimiento normativo, un enfoque de GRC genera beneficios tangibles para la empresa, sus equipos y sus socios.
Mejora de la protección de datos y de la integridad de los sistemas
Al identificar con precisión dónde se encuentran los datos sensibles y quién tiene acceso a ellos, el GRC reduce significativamente los puntos ciegos. Se revisan los derechos de acceso, se eliminan las cuentas inactivas, se cifran los equipos y se prueban las copias de seguridad.
La integridad de los sistemas se ve reforzada: los cambios quedan registrados, las configuraciones están bajo control y las desviaciones se detectan con mayor antelación. Un aspecto que a menudo se pasa por alto es el ciclo de vida de los equipos. Un ordenador mal configurado al incorporar a un colaborador, o que no se restablece al finalizar su contrato, es una puerta de entrada clásica. Integrar el onboarding y el offboarding informático en el marco de GRC cierra esa puerta.
Reducción de los costes derivados de incidentes de seguridad
Un incidente de seguridad cuesta mucho más que la simple restauración técnica: interrupción de la actividad, pérdida de facturación, gastos legales, notificación a los afectados y daño a la imagen. Para una PYME, un ataque de ransomware puede paralizar la actividad durante varias semanas.
El GRC actúa sobre dos palancas financieras:
- Menos incidentes, gracias a controles preventivos centrados en los riesgos principales.
- Incidentes menos graves, gracias a planes de respuesta y continuidad preparados con antelación.
También permite optimizar el gasto: al priorizar según el riesgo, la empresa evita acumular herramientas redundantes e invierte donde el retorno en seguridad es mayor.
Refuerzo de la confianza de las partes interesadas
Clientes, socios, inversores, aseguradoras: todas las partes interesadas se interesan hoy en día por el nivel de seguridad de sus interlocutores. Los cuestionarios de seguridad son cada vez más frecuentes en los ciclos de ventas, y las aseguradoras cibernéticas condicionan sus coberturas a la implementación de medidas mínimas.
Una organización que cuenta con un marco de GRC puede responder con rapidez y aportar pruebas. Transmite tranquilidad a sus clientes, acorta sus ciclos comerciales, negocia mejores condiciones de seguro y demuestra a sus empleados que la protección de sus datos se toma en serio. La confianza se convierte en una ventaja competitiva.
Herramientas y software de GRC: ¿cómo elegir la solución adecuada?
Una hoja de cálculo puede ser suficiente para empezar, pero pronto alcanza sus límites: versiones múltiples, pruebas dispersas, seguimiento manual. Un software GRC centraliza el registro de riesgos, las políticas, los controles y los planes de acción, además de automatizar parte del seguimiento.
Criterios de selección de una plataforma GRC adecuada
Antes de elegir una plataforma GRC, evalúela según los siguientes criterios:
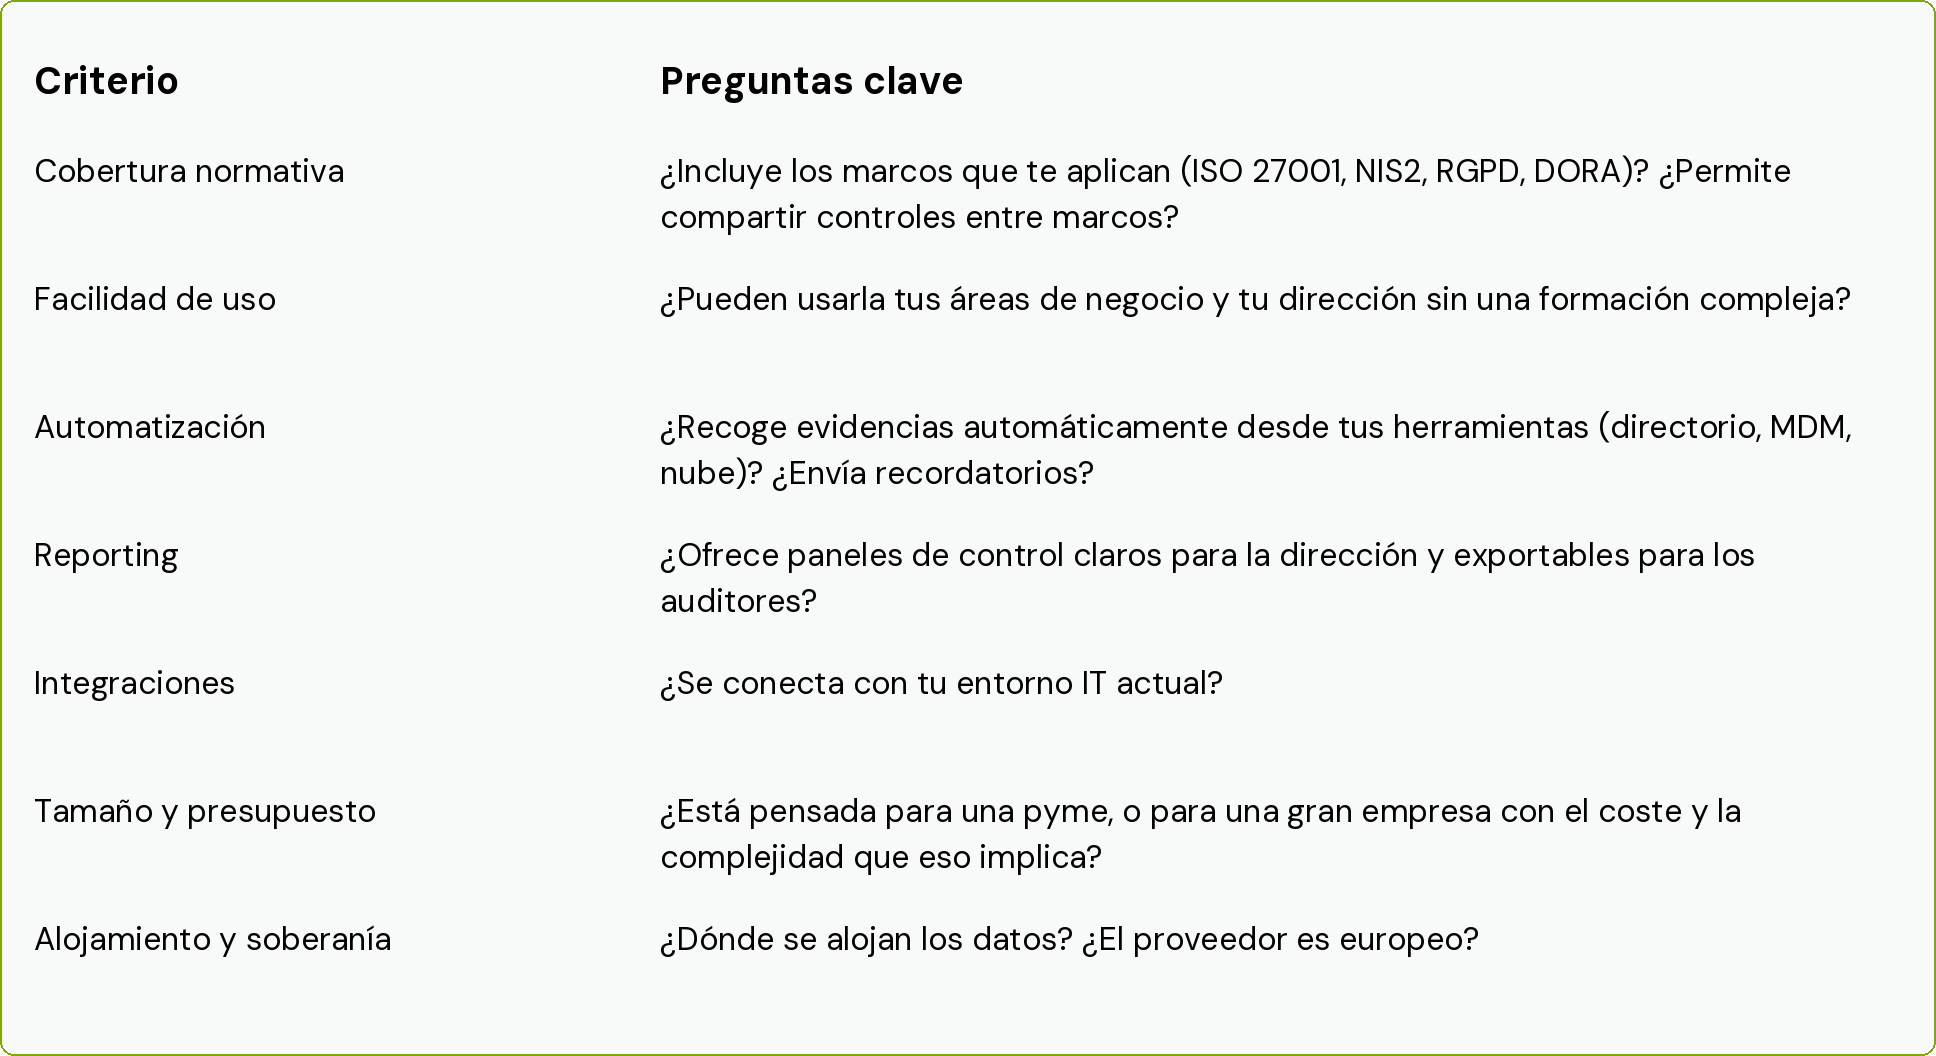
La mejor herramienta no es la más completa, sino la que sus equipos realmente utilizarán. Un software GRC sobredimensionado suele terminar abandonado en favor de la hoja de cálculo original.
Integración de la GRC en una solución de gestión de TI global
La GRC no vive al margen de la TI. Gran parte de los controles exigidos por los marcos de referencia se centran en la gestión del parque informático: inventario de equipos, cifrado de equipos, actualizaciones, gestión de accesos, copias de seguridad y altas y bajas de colaboradores.
Por eso, el enfoque más eficaz para una PYME consiste en vincular la GRC a una solución de gestión de TI global. Cuando el parque se gestiona desde una plataforma única, las pruebas de cumplimiento están disponibles de forma continua: se sabe qué dispositivos están cifrados, cuáles están actualizados y quién tiene acceso a qué.
Ese es el enfoque de rzilient: una plataforma de gestión de parque informático que reúne hardware, software, soporte y ciberseguridad. Los equipos se configuran y aseguran desde su entrega, se supervisan durante todo su ciclo de vida y se restablecen correctamente cuando un colaborador se marcha. Es la forma de transformar requisitos GRC abstractos en controles concretos y verificables, sin sobrecargar el día a día de los equipos.
¿Cómo implementar una estrategia de GRC en ciberseguridad en 2026?
Implementar una estrategia de GRC no se hace en un día, pero el proceso puede ser progresivo. Aquí tiene los cuatro pasos clave para estructurar su enfoque.
Auditoría inicial y evaluación de los riesgos existentes
Todo comienza con un diagnóstico. El objetivo: saber desde dónde partimos.
- Realizar el inventario de activos: equipos, aplicaciones, datos, cuentas y accesos.
- Identificar las normativas aplicables a su actividad (¿entra su empresa en el ámbito de aplicación de NIS2? ¿trata datos de salud o financieros?).
- Evaluar el nivel de madurez actual en seguridad, en relación con un marco de referencia como ISO 27001 o la guía de higiene informática de la ANSSI.
- Construir un primer registro de riesgos, jerarquizado por criticidad.
Esta auditoría puede realizarse internamente o con el acompañamiento de un consultor GRC, cuya visión externa ayuda a objetivar las prioridades.
Definición del marco de gobernanza y de las políticas de seguridad
Una vez conocidos los riesgos, hay que organizar su gestión:
- Nombrar a un responsable del proceso y aclarar los roles de cada persona.
- Establecer un comité de dirección que involucre a la gerencia, al departamento de TI y a las áreas de negocio.
- Definir el apetito de riesgo: qué es lo que la empresa acepta y qué es lo que rechaza.
- Redactar o actualizar las políticas de seguridad: PSSI, código de conducta informática, política de acceso y procedimientos de gestión de incidentes.
El objetivo es lograr un marco de GRC sencillo, conocido por todos y validado por la dirección. Una política que nadie lee no protege a nadie.
Despliegue de controles y formación de equipos
A continuación, se procede a la implementación operativa. Los controles prioritarios se despliegan según el registro de riesgos: autenticación multifactor, cifrado de equipos, gestión centralizada de dispositivos, copias de seguridad, actualizaciones automáticas y revisión de derechos de acceso.
La técnica no es suficiente. La mayoría de los incidentes comienzan con un error humano, a menudo un clic en un enlace malicioso. Por ello, la formación y la sensibilización de los colaboradores son parte integral del proceso: sesiones periódicas, simulaciones de phishing y reglas sencillas que se recuerdan con frecuencia.
Seguimiento continuo y mejora de los procesos GRC
La GRC no es un proyecto con fecha de finalización. Es un ciclo de mejora continua:
- Realizar un seguimiento de los indicadores clave: tasa de equipos conformes, tiempo de corrección de vulnerabilidades, tasa de participación en las formaciones e incidentes detectados.
- Actualizar el registro de riesgos al menos una vez al año y ante cada cambio importante (nueva herramienta, nueva actividad, nueva normativa).
- Realizar auditorías internas periódicas y aprender de cada incidente.
- Presentar un informe sintético a la dirección para ajustar la estrategia de GRC.
En 2026, las empresas que mejor se posicionen no serán las que tengan más herramientas, sino las que sepan dónde están sus riesgos, quién los gestiona y cómo demostrarlo.
En resumen
La GRC en ciberseguridad aúna gobernanza, gestión de riesgos y cumplimiento en un marco único. Permite priorizar los esfuerzos de seguridad, responder con tranquilidad a las exigencias de NIS2, RGPD o ISO 27001, y fortalecer la confianza de clientes y socios.
Para una PYME, la clave es empezar de forma sencilla: un diagnóstico inicial, funciones claras, algunos controles prioritarios y un seguimiento regular. Además, es fundamental apoyarse en una gestión de TI centralizada que transforme las exigencias de cumplimiento en una realidad operativa. ¿Desea asegurar su parque informático y sentar las bases de su estrategia de GRC? Los equipos de rzilient están aquí para acompañarle.