Reglamento DORA: pilares, entidades afectadas y cumplimiento normativo
Proteja sus activos de TI sin esfuerzo
Descubra nuestra solución integral

¿Qué es el reglamento DORA?
Definición y origen del reglamento europeo
DORA es el acrónimo de Digital Operational Resilience Act, en español «reglamento sobre la resiliencia operativa digital del sector financiero». Se trata del Reglamento (UE) 2022/2554, adoptado por el Parlamento Europeo y el Consejo el 14 de diciembre de 2022 y publicado en el Diario Oficial de la Unión Europea el 27 de diciembre de 2022.
Viene acompañado de una directiva, la Directiva (UE) 2022/2556, que modifica varios textos sectoriales existentes (CRD, Solvencia II, MiFID II, DSP2...) para alinearlos con los nuevos requisitos. Al ser un reglamento, DORA se aplica directamente en todos los Estados miembros, sin necesidad de transposición: las mismas normas rigen en París, Madrid o Fráncfort.
El texto nace de una observación sencilla. Antes de DORA, los requisitos en materia de seguridad informática de las instituciones financieras estaban dispersos entre numerosas directivas, orientaciones y prácticas nacionales. Esta fragmentación creaba puntos ciegos, especialmente en lo que respecta a la creciente dependencia de proveedores externos de TIC, como los proveedores de servicios en la nube.
Objetivos de la resiliencia operativa digital
La resiliencia operativa digital designa la capacidad de una entidad financiera para construir, garantizar y revisar su integridad operativa frente a los riesgos relacionados con las TIC. En otras palabras: resistir ante un incidente, limitar su impacto y retomar sus actividades rápidamente.
El reglamento DORA persigue cuatro objetivos principales:
- Armonizar las normas de gestión de riesgos TIC en todo el sector financiero europeo.
- Reforzar la capacidad de las empresas para detectar, contener y resolver los incidentes relacionados con las TIC.
- Regular la relación con los proveedores de TIC, incluidos los más críticos, que pasan a estar bajo una supervisión europea directa.
- Responsabilizar a los directivos: el órgano de dirección asume la responsabilidad final del marco de gestión del riesgo TIC.
La idea central es pasar de una lógica de cumplimiento defensivo a una lógica de continuidad: ya no se trata solo de impedir los ataques, sino de asegurar que las funciones críticas sigan operativas cuando ocurre un incidente.
Fecha de entrada en vigor y contexto normativo
DORA entró en vigor el 16 de enero de 2023 y es de aplicación desde el 17 de enero de 2025. Los dos años intermedios permitieron a las autoridades europeas de supervisión (ABE, AEMF y AEAPP) publicar las normas técnicas de regulación (RTS) y de ejecución (ITS) que precisan los requisitos: clasificación de incidentes, contenido de los contratos, registro de información, pruebas de penetración, etc.
DORA se integra en un panorama normativo más amplio, junto a la directiva NIS 2 sobre la ciberseguridad de las entidades esenciales e importantes, el RGPD para la protección de datos y el Cyber Resilience Act para los productos digitales. Para las entidades financieras, DORA actúa como texto específico: cuando sus disposiciones se solapan con las de NIS 2, prevalecen las de DORA.
¿Qué entidades financieras están afectadas por DORA?
El artículo 2 del reglamento enumera una veintena de categorías de entidades afectadas por DORA. El alcance es deliberadamente amplio: cubre casi todo el ecosistema financiero europeo, así como los proveedores que lo hacen funcionar. No obstante, el texto aplica un principio de proporcionalidad: los requisitos se modulan según el tamaño, el perfil de riesgo y la complejidad de las actividades de cada entidad.
Entidades bancarias e instituciones financieras
El primer objetivo del reglamento son las entidades de crédito, es decir, los bancos. Pero DORA va mucho más allá de los grandes grupos bancarios. También están afectadas las entidades de pago, las entidades de dinero electrónico, los proveedores de servicios de información sobre cuentas, así como los proveedores de servicios de criptoactivos autorizados conforme al reglamento MiCA.
Las infraestructuras de mercado también entran en el ámbito de aplicación: contrapartes centrales, depositarios centrales de valores, plataformas de negociación y registros centrales. Su papel fundamental en el funcionamiento del sistema financiero los convierte en actores especialmente vigilados.
Empresas de seguros y reaseguros
Las empresas de seguros y reaseguros están plenamente afectadas, al igual que los intermediarios de seguros y reaseguros, a excepción de los más pequeños (microempresas, pequeñas y medianas estructuras según los criterios del texto). Las instituciones de jubilación profesional también forman parte de las entidades financieras contempladas.
Para las aseguradoras, el reto es doble: proteger volúmenes masivos de datos sensibles (salud, patrimonio, siniestros) y garantizar la continuidad de las funciones críticas como la indemnización o la gestión de contratos.
Proveedores de servicios de inversión
Las empresas de inversión, las sociedades de gestión de OICVM y los gestores de fondos de inversión alternativos (FIA) también deben cumplir con DORA. El reglamento también se dirige a las agencias de calificación crediticia, los administradores de índices de referencia críticos, los proveedores de servicios de financiación participativa y los registros de titulizaciones.
Para estos actores, a menudo de tamaño intermedio, la dificultad radica menos en la tecnicidad de los requisitos que en su formalización: documentar, probar y demostrar lo que a veces se gestionaba de manera informal.
Proveedores terceros de servicios TIC
Esta es una de las grandes novedades de DORA. Los proveedores terceros de servicios TIC (alojadores, proveedores de nube, editores de software, gestores informáticos, proveedores de servicios de seguridad) se ven afectados de dos maneras.
Todos lo están indirectamente, a través de los requisitos contractuales que sus clientes financieros deben imponerles. Los más importantes, designados como proveedores terceros críticos por las autoridades europeas, están además sujetos a una supervisión directa: inspecciones, solicitudes de información, recomendaciones y, en caso de incumplimiento, multas coercitivas. Por tanto, una empresa que no es en sí misma una entidad financiera puede encontrarse en el centro de la normativa DORA.
Los 5 pilares de la normativa DORA
El reglamento se organiza en torno a cinco pilares complementarios. Juntos, cubren todo el ciclo de vida del riesgo digital: prevenir, detectar, reaccionar, probar y aprender.
Gestión de riesgos relacionados con las TIC
Es la base de DORA. Cada entidad financiera debe disponer de un marco de gestión de riesgos relacionados con las TIC sólido, completo y documentado. Este marco debe permitir:
- Identificar los activos de información, las funciones empresariales que dependen de ellos y los riesgos asociados.
- Proteger y prevenir mediante medidas de seguridad adaptadas: gestión de accesos, cifrado, actualizaciones y seguridad de equipos y redes.
- Detectar rápidamente las actividades anómalas.
- Responder y restablecer las actividades mediante políticas de continuidad, copia de seguridad y restauración.
- Aprender y evolucionar a partir de incidentes pasados.
El órgano de dirección define, aprueba y supervisa este marco. También debe formarse regularmente en riesgos TIC: la ciberseguridad ya no es un tema exclusivo del departamento de TI.
Notificación de incidentes graves
DORA impone un proceso armonizado de detección, clasificación y notificación de incidentes relacionados con las TIC. Cada incidente se evalúa según criterios precisos: número de clientes afectados, duración, distribución geográfica, pérdida de datos, criticidad de los servicios afectados e impacto económico.
Cuando un incidente se clasifica como grave, la entidad debe declararlo a su autoridad competente siguiendo un calendario estricto, detallado más adelante en este artículo. Las entidades también pueden notificar, de forma voluntaria, las ciberamenazas importantes que identifiquen.
Pruebas de resiliencia operativa
Un dispositivo de seguridad que nunca se prueba sigue siendo teórico. Por ello, DORA exige la implementación de un programa de pruebas de resiliencia operativa digital, proporcional al tamaño de la entidad: análisis de vulnerabilidades, revisiones de código fuente, pruebas de rendimiento, pruebas de escenarios y pruebas de penetración.
Los sistemas que soportan funciones críticas deben probarse al menos una vez al año. Las entidades más significativas, designadas por las autoridades, deben realizar además cada tres años pruebas de penetración basadas en amenazas (TLPT), inspiradas en el marco europeo TIBER-EU. Estas pruebas simulan ataques reales sobre los sistemas en producción.
Gestión de riesgos relacionados con proveedores externos
Las entidades financieras siguen siendo plenamente responsables de su cumplimiento, incluso cuando externalizan servicios. Por tanto, deben adoptar una estrategia de gestión del riesgo relacionado con proveedores TIC externos, que cubra toda la relación: evaluación previa a la firma, cláusulas contractuales obligatorias, seguimiento continuo y estrategia de salida.
También deben mantener un registro de información que recoja todos los acuerdos contractuales suscritos con proveedores TIC. Este registro se transmite a las autoridades y les permite identificar dependencias y riesgos de concentración a escala de mercado.
Intercambio de información sobre ciberamenazas
El último pilar es la cooperación. DORA anima a las entidades financieras a intercambiar información e inteligencia sobre ciberamenazas: indicadores de compromiso, tácticas de los atacantes, alertas de seguridad y herramientas de detección.
Estos intercambios se realizan dentro de comunidades de confianza, respetando la confidencialidad y el RGPD. La entidad participante debe informar a su autoridad competente. El objetivo es que un ataque detectado en un actor sirva para proteger a todos los demás.
¿Cómo cumplir con DORA?
El cumplimiento de DORA no es un proyecto puntual, sino un proceso continuo que se integra en su estrategia global de ciberconformidad. A continuación, presentamos los cinco pasos clave para estructurar su implementación.
Realizar una auditoría de lo existente e identificar las brechas
Todo comienza con un diagnóstico. El objetivo es comparar sus prácticas actuales con los requisitos del reglamento y sus normas técnicas, pilar por pilar. Esta auditoría abarca la gobernanza, las políticas de seguridad, las herramientas implementadas, los procesos de gestión de incidentes y los contratos con proveedores.
El resultado esperado es un análisis de brechas (gap analysis) claro: lo que ya cumple, lo que debe reforzarse y lo que falta por completo. Cada brecha se prioriza según su nivel de riesgo y el esfuerzo necesario para subsanarla. Esta hoja de ruta guiará todo el resto del proyecto.
Mapear las funciones críticas y los proveedores de TIC
DORA se basa en funciones críticas o importantes: aquellas cuya interrupción comprometería el rendimiento financiero de la entidad, la continuidad de sus servicios o su cumplimiento normativo. Debe identificarlas y vincular cada una de ellas a los sistemas, datos, equipos y proveedores que la hacen posible.
Este mapeo incluye todo el parque informático: servidores, aplicaciones, así como estaciones de trabajo y dispositivos móviles, que suelen ser puntos de entrada para los ataques. Sirve de base para el registro de información de los proveedores de TIC y revela dependencias ocultas, como varios servicios críticos que dependen de un mismo proveedor en la nube.
Establecer un marco de gestión de riesgos TIC
Una vez identificados los riesgos, es necesario gestionarlos. El marco de gestión de riesgos TIC formaliza sus políticas (seguridad de la información, gestión de accesos, gestión de parches, copias de seguridad, cifrado), los roles y responsabilidades de cada uno, y los indicadores de seguimiento.
No es necesario empezar de cero: los marcos existentes constituyen una base sólida. Una organización ya certificada en ISO 27001 dispone de un sistema de gestión de la seguridad de la información que cubre gran parte de los requisitos de DORA. No obstante, será necesario complementarlo con las especificidades del reglamento: clasificación de incidentes, plazos de notificación, cláusulas contractuales y programa de pruebas.
Establecer un plan de continuidad de actividad digital
DORA exige una política de continuidad de las actividades TIC, acompañada de planes de respuesta y recuperación. Estos planes definen, para cada función crítica, objetivos de recuperación: el tiempo máximo de interrupción tolerado (RTO) y la pérdida de datos máxima aceptable (RPO).
En términos prácticos, esto implica realizar copias de seguridad periódicas, aisladas y probadas, disponer de sitios o entornos de recuperación, contar con procedimientos de restauración documentados y tener un plan de comunicación de crisis. Estos planes deben probarse al menos una vez al año y actualizarse tras cada incidente significativo.
Formar a los equipos y sensibilizar a las partes interesadas
La tecnología no es suficiente si los empleados no saben reconocer un correo electrónico de phishing o cómo reaccionar ante un incidente. DORA exige programas de concienciación sobre la seguridad de las TIC y formación en resiliencia operativa digital para todo el personal, incluidos los miembros del órgano de dirección.
Estas acciones también pueden extenderse a los proveedores externos de TIC cuando sea pertinente. Simulacros de ataques, ejercicios de crisis, módulos breves y regulares: el objetivo es instaurar una cultura de seguridad duradera, en lugar de una formación anual que se olvida rápidamente.
Obligaciones de notificación y relaciones con las autoridades competentes
Notificación de incidentes relacionados con las TIC
La notificación de un incidente grave sigue tres etapas, con plazos fijados por las normas técnicas europeas:
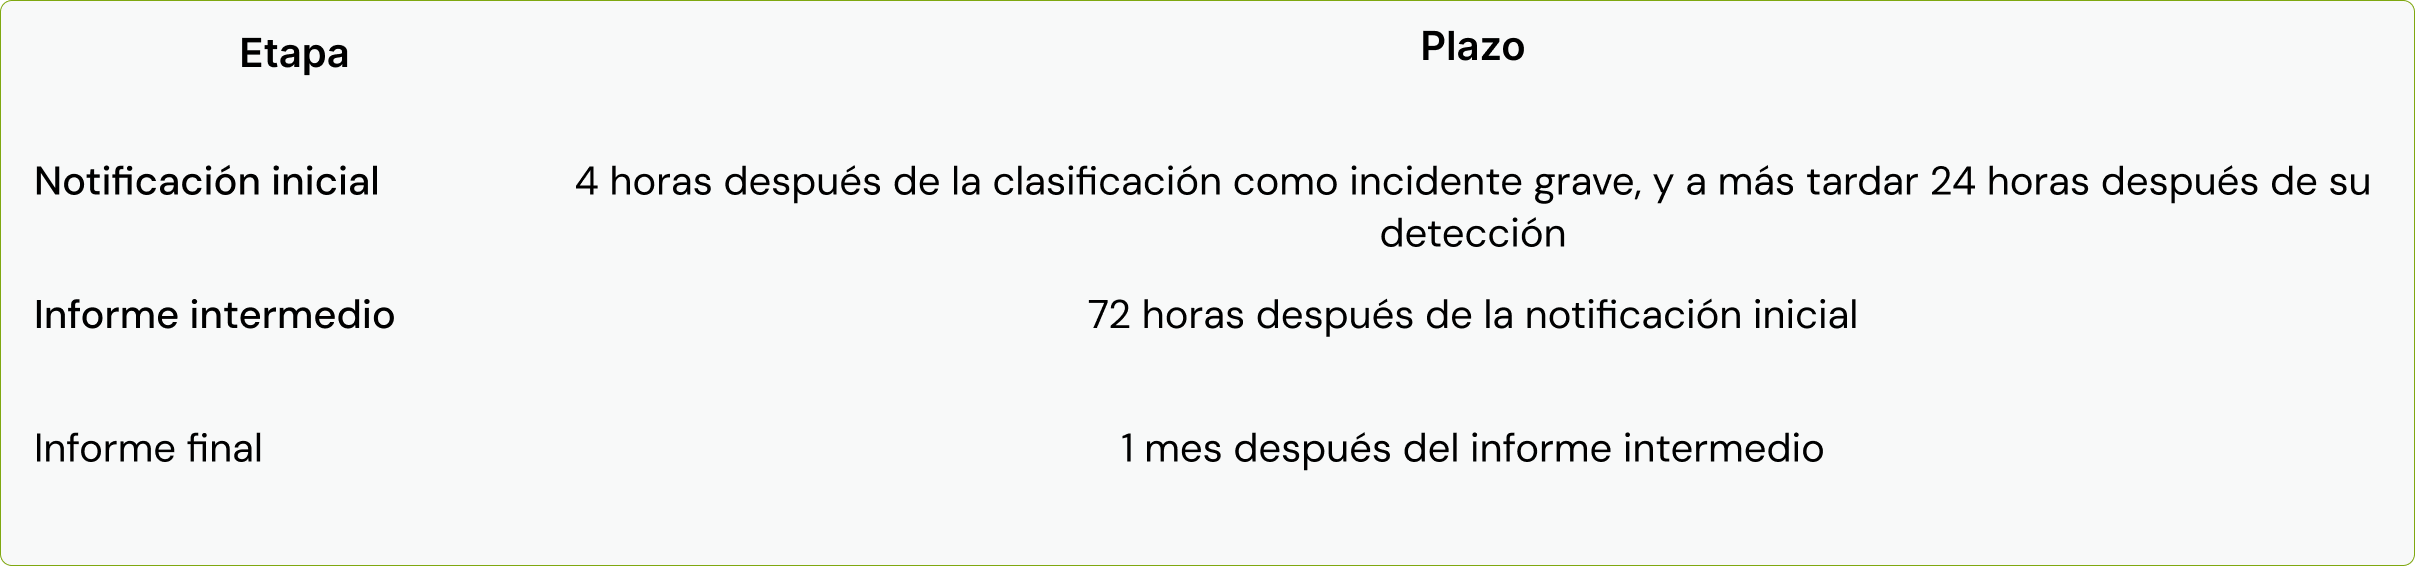
Estos plazos tan ajustados requieren una preparación previa: procedimientos de clasificación listos para usar, responsables designados, plantillas de notificación prellenadas y herramientas capaces de proporcionar datos técnicos con rapidez. Cuando el incidente afecta a los intereses financieros de los clientes, la entidad también debe informarles sin demora, así como de las medidas adoptadas.
Comunicación con la ACPR y la AMF en Francia
En Francia, la supervisión de DORA recae principalmente en dos autoridades competentes. La Autorité de contrôle prudentiel et de résolution (ACPR), vinculada al Banco de Francia, supervisa a los bancos, las entidades de pago y de dinero electrónico, y las aseguradoras. La Autorité des marchés financiers (AMF) es competente para las sociedades de gestión, determinados proveedores de servicios de inversión y de activos digitales, y las infraestructuras de mercado.
Estas autoridades reciben las notificaciones de incidentes y el registro de información, pueden solicitar documentos complementarios, realizar inspecciones e imponer sanciones. Por tanto, es esencial identificar claramente a su autoridad de referencia y seguir sus publicaciones, que precisan las modalidades prácticas de transmisión.
Documentación y trazabilidad de las medidas
Con DORA, lo que no está documentado no existe. Las entidades deben poder demostrar su cumplimiento en todo momento: políticas aprobadas por la dirección, mapas actualizados, resultados de pruebas y planes de remediación, historial de incidentes, contratos y registro de información.
El marco de gestión de riesgos de las TIC debe revisarse, además, al menos una vez al año y tras cada incidente grave. Una trazabilidad rigurosa facilita las auditorías, pero también la mejora continua: permite medir el progreso y justificar las inversiones ante la dirección.
Soluciones y herramientas para facilitar el cumplimiento de DORA
Plataformas de gestión de TI y ciberseguridad
Solo se puede proteger bien lo que se conoce. Sin embargo, en muchas organizaciones, el inventario del parque informático está incompleto: equipos no registrados, cuentas de antiguos empleados aún activas, software instalado sin validación. Todas estas son vulnerabilidades que complican la cartografía exigida por DORA.
Las plataformas de gestión de TI centralizan esta información en una herramienta única: inventario de equipos, gestión remota de dispositivos (MDM), seguimiento de actualizaciones, gestión de accesos al alta y baja de empleados. Combinadas con las adecuadas herramientas de ciberseguridad (EDR, gestor de contraseñas, autenticación multifactor, cifrado de discos), ofrecen una visión clara y actualizada de su exposición a los riesgos.
Este es el enfoque de rzilient: una infraestructura informática gestionada y segura, donde cada puesto de trabajo está inventariado, protegido y supervisado desde una única plataforma. Una base sólida para alimentar su marco de gestión de riesgos TIC.
Automatización de la elaboración de informes y la supervisión
Los plazos de notificación impuestos por DORA hacen que la supervisión manual sea difícil de mantener. La automatización permite detectar comportamientos anómalos con mayor rapidez, centralizar las alertas y disponer al instante de la información necesaria para clasificar un incidente.
Entre las herramientas más útiles se encuentran: paneles de cumplimiento en tiempo real, alertas sobre equipos desactualizados o sin cifrar, registro centralizado de eventos (SIEM) y generación automática de informes. Estos recursos reducen la carga de trabajo de los equipos y garantizan la fiabilidad de la documentación exigida por las autoridades.
Asesoramiento de expertos en resiliencia operativa
DORA requiere competencias diversas: jurídicas para los contratos, técnicas para la seguridad y las pruebas, y organizativas para la gobernanza. Pocas organizaciones cuentan con toda esta experiencia internamente, especialmente las empresas de tamaño mediano.
Contar con expertos externos (consultoras especializadas, auditores, proveedores de servicios gestionados, empresas de pruebas de intrusión) permite acelerar el cumplimiento y obtener una visión independiente. No obstante, tenga en cuenta que estos socios son, a su vez, proveedores de servicios TIC que deben estar integrados en su registro y sujetos a contratos conformes.
Preguntas frecuentes sobre el reglamento DORA
¿Cuál es la diferencia entre DORA y NIS 2?
NIS 2 es una directiva transversal que refuerza la ciberseguridad en numerosos sectores considerados esenciales o importantes: energía, salud, transporte, sector digital, administración pública, etc. DORA, por su parte, es un reglamento específico para el sector financiero, más detallado y de aplicación directa.
Cuando una entidad financiera está sujeta a ambos textos, DORA prevalece en lo relativo a la gestión de riesgos TIC, la notificación de incidentes y las pruebas. Sin embargo, ambos comparten la misma filosofía: gobernanza, gestión de riesgos, notificación de incidentes y control de la cadena de suministro. Para orientarse mejor, consulte nuestro artículo sobre las diferentes normas de ciberseguridad.
¿Qué sanciones conlleva el incumplimiento de DORA?
Para las entidades financieras, DORA deja en manos de los Estados miembros la definición de las sanciones administrativas y las medidas correctivas. En Francia, estas son impuestas por la ACPR o la AMF según las normas del Código Monetario y Financiero: advertencias, amonestaciones, requerimientos, multas económicas que pueden ser muy elevadas y la publicación de la decisión.
Para los proveedores terceros críticos, el reglamento prevé directamente multas coercitivas que pueden alcanzar el 1 % del volumen de negocios diario medio mundial por cada día de incumplimiento, durante un máximo de seis meses. Más allá de las sanciones, el principal riesgo sigue siendo el reputacional y operativo: un incidente mal gestionado puede costar mucho más que una multa.
¿Están afectadas las PYMES por DORA?
Sí, en dos casos. Una PYME que realice una actividad financiera contemplada por el reglamento (fintech, entidad de pago, sociedad de gestión, corredor de seguros de tamaño significativo, etc.) está directamente afectada. No obstante, las microempresas se benefician de un marco simplificado de gestión de riesgos TIC, en aplicación del principio de proporcionalidad.
Una PYME que preste servicios informáticos a actores financieros (desarrolladores de software, proveedores de alojamiento, servicios gestionados, consultoras tecnológicas) se ve afectada indirectamente: sus clientes le exigirán garantías contractuales, auditorías y capacidad para participar en sus pruebas. Anticiparse a estas exigencias se convierte en una verdadera ventaja competitiva.
¿Cómo afecta DORA a los contratos con los proveedores de servicios informáticos?
El artículo 30 del reglamento establece una lista de cláusulas obligatorias para todo contrato de servicios TIC. Entre ellas se incluyen una descripción completa de los servicios, los lugares de procesamiento y almacenamiento de datos, los compromisos de disponibilidad, integridad y seguridad, la asistencia en caso de incidentes, la cooperación con las autoridades y los derechos de rescisión.
Para los servicios que respaldan funciones críticas o importantes, los requisitos son más estrictos: niveles de servicio precisos y medibles, plazos de preaviso, obligación de contar con planes de continuidad probados, participación en pruebas de penetración, derechos de auditoría y estrategia de salida. Por tanto, muchos contratos existentes deben renegociarse. Es la oportunidad ideal para elegir socios tecnológicos capaces de acreditar su propio nivel de seguridad.