Plan de sécurité informatique : comment le créer en 2026 ?
Sécurisez votre parc IT sans effort
Découvrez notre solution tout-en-un

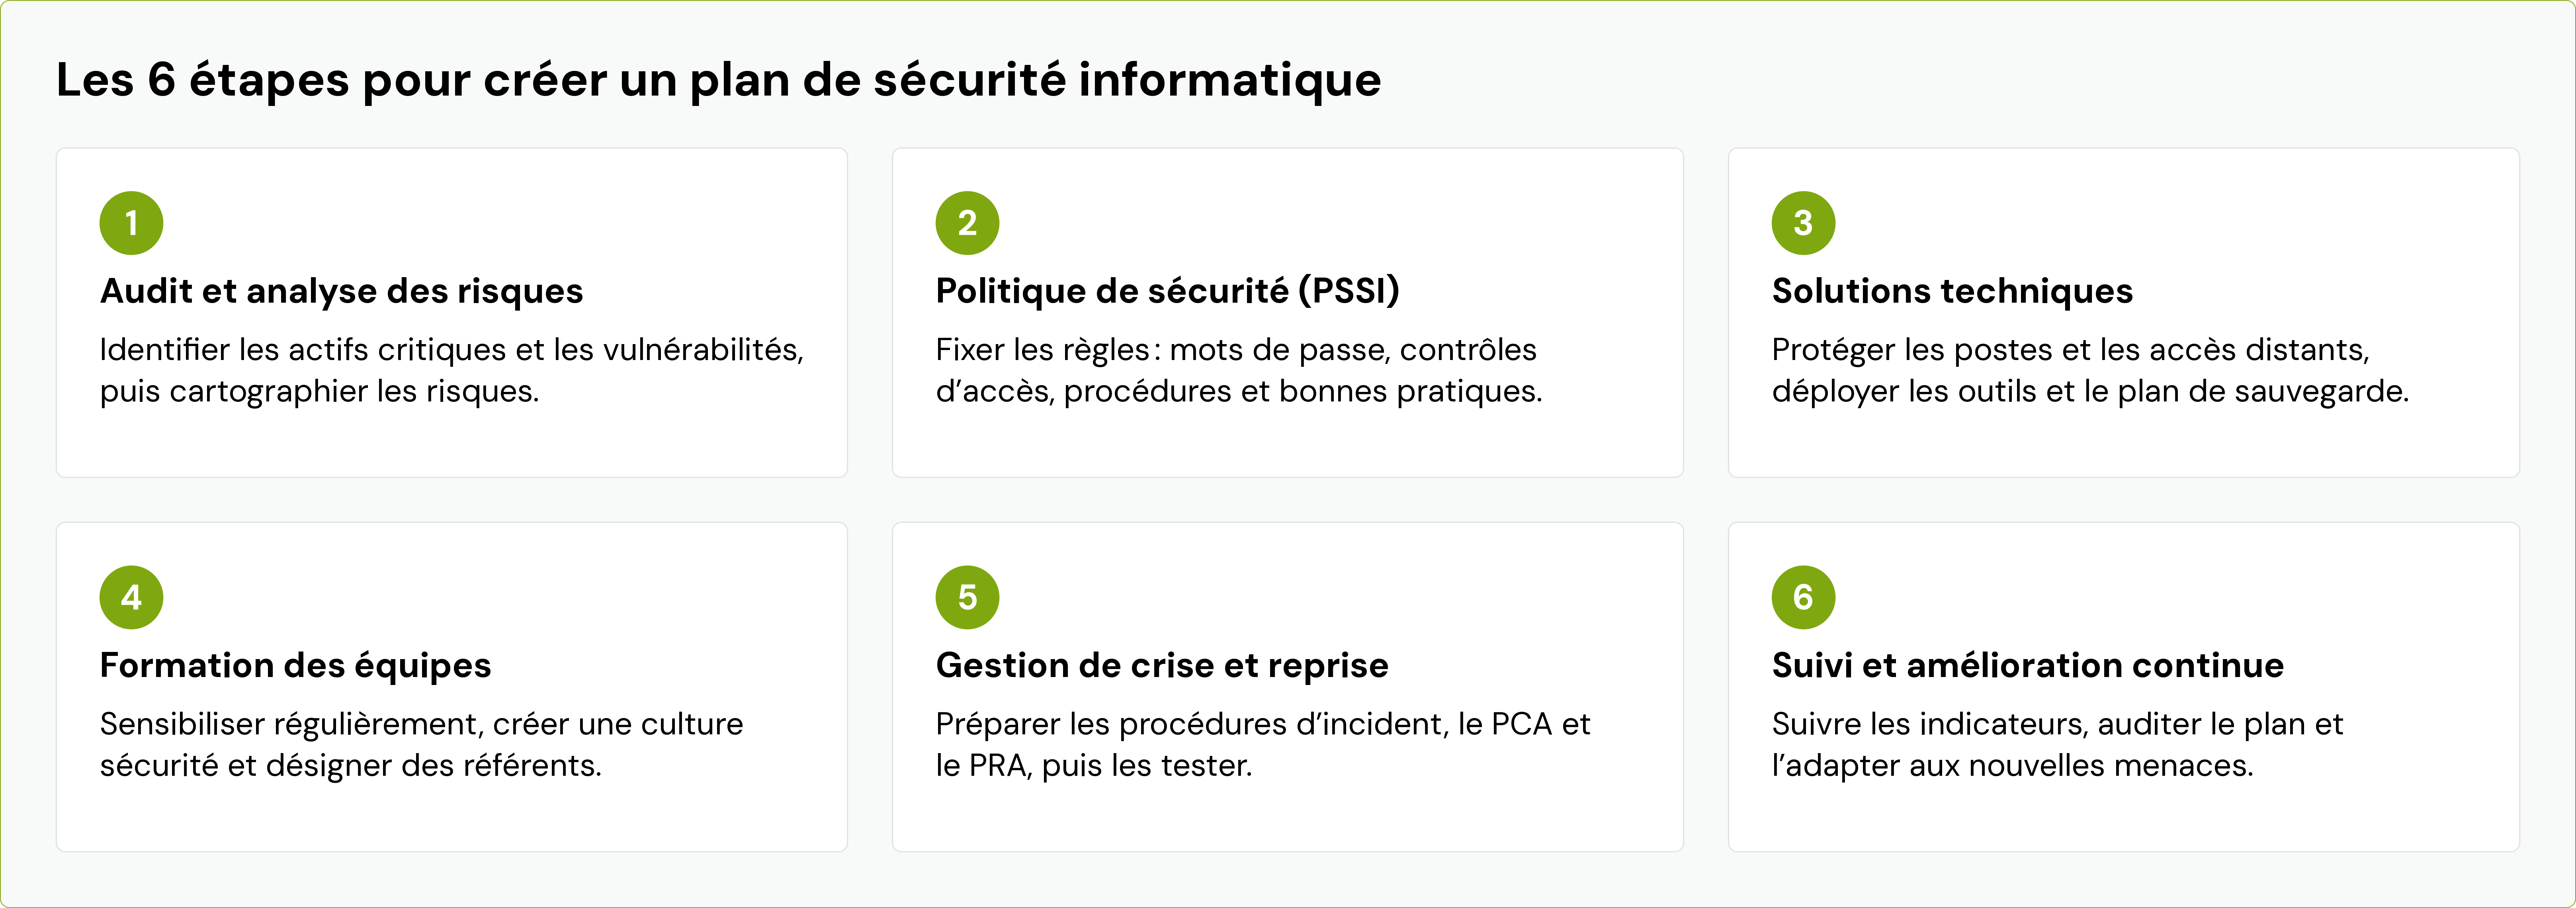
En bref : un plan de sécurité informatique est le document de référence qui organise la protection des systèmes d’information d’une entreprise. Il se construit en 6 étapes : analyser les risques, définir une politique de sécurité, déployer les solutions techniques, former les équipes, préparer la gestion de crise et la reprise d’activité, puis suivre et améliorer le dispositif en continu.
Rançongiciels, phishing, vols d’identifiants, fuites de données : les PME sont aujourd’hui des cibles aussi exposées que les grands groupes, avec souvent moins de moyens pour se défendre. Face à ces menaces, empiler des outils ne suffit pas. Ce qui fait la différence, c’est une stratégie structurée, partagée par toute l’organisation et régulièrement mise à jour.
C’est précisément le rôle du plan de sécurité informatique. Dans ce guide, vous trouverez une définition claire, les raisons de le mettre en place en 2026 et une méthode en 6 étapes pour élaborer un plan de cybersécurité efficace, adapté à la taille de votre entreprise.
Qu’est-ce qu’un plan de sécurité informatique ?
Un plan de sécurité informatique est un document stratégique et opérationnel qui définit comment une entreprise protège ses systèmes d’information, ses données et ses utilisateurs. Il décrit les risques à couvrir, les règles à appliquer, les solutions à déployer, les responsabilités de chacun et la conduite à tenir en cas d’incident. C’est la colonne vertébrale de la cybersécurité de votre entreprise.
Définition et objectifs d’un plan de cybersécurité
Le plan de cybersécurité traduit une ambition (« protéger l’activité ») en actions concrètes, priorisées et mesurables. Il poursuit cinq objectifs principaux :
- Protéger la confidentialité des informations sensibles : données clients, données RH, secrets industriels.
- Garantir l’intégrité des données, c’est-à-dire empêcher qu’elles soient modifiées ou détruites sans autorisation.
- Assurer la disponibilité des systèmes dont l’activité dépend au quotidien.
- Répondre aux obligations de conformité : RGPD, directive NIS2, exigences contractuelles des clients et des assureurs.
- Organiser la réaction en cas d’attaque, pour limiter les dégâts et redémarrer vite.
Dans la pratique, on parle aussi de plan d’assurance sécurité (PAS) lorsque le document est contractualisé entre un client et un prestataire informatique. Le PAS décrit alors les engagements de sécurité du prestataire sur le périmètre qu’il gère.
Différence entre plan de sécurité, politique de sécurité et plan de continuité
Ces trois notions sont souvent confondues. Elles sont pourtant complémentaires :
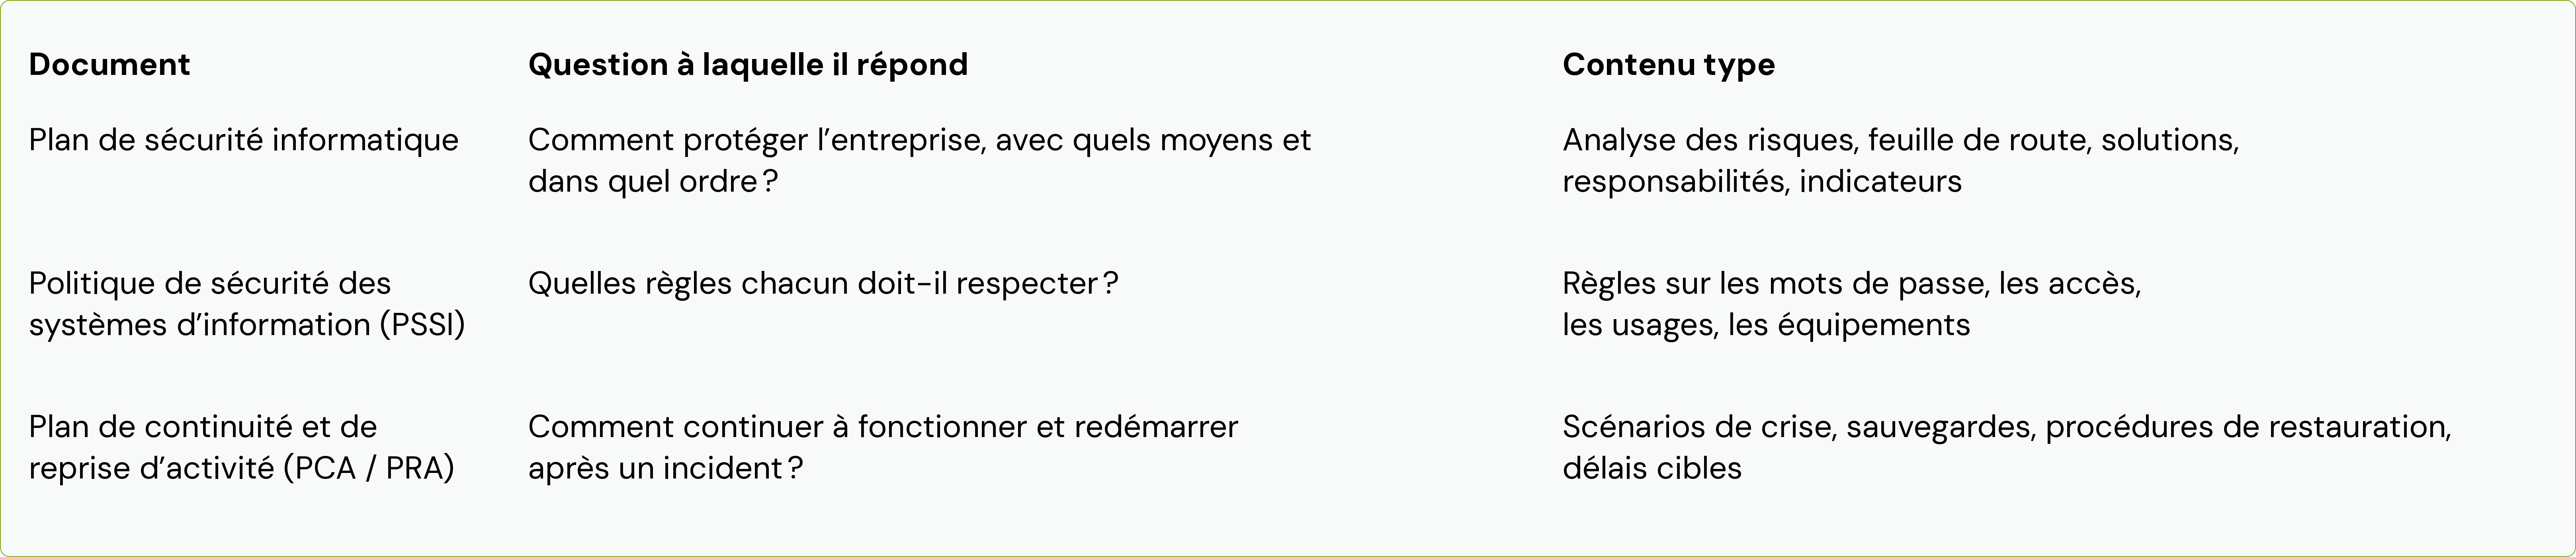
En résumé, la politique de sécurité fixe les règles, le PCA et le PRA préparent la réponse à la crise, et le plan de sécurité informatique orchestre l’ensemble.
Pourquoi mettre en place un plan de sécurité informatique en entreprise ?
Un plan de sécurité informatique permet de passer d’une sécurité subie, gérée au fil des incidents, à une sécurité pilotée. Il répond à trois enjeux majeurs : se protéger des attaques, respecter ses obligations et garantir la continuité de l’activité.
Protection contre les menaces cyber et les attaques
Les cyberattaques les plus courantes en entreprise ne visent pas uniquement les grands comptes. Phishing, rançongiciels, usurpation d’identité (fraude au président, faux fournisseur), compromission de comptes Microsoft 365 ou Google Workspace : les PME sont souvent ciblées précisément parce qu’elles sont moins bien protégées.
L’intelligence artificielle accentue encore la menace. Les attaquants l’utilisent pour rédiger des emails de phishing sans faute, imiter le style d’un dirigeant ou automatiser la recherche de failles. Un plan de sécurité permet d’identifier ces menaces, de prioriser les protections et de réduire la surface d’attaque de façon méthodique, au lieu de réagir au cas par cas.
Conformité réglementaire et obligations légales
La sécurité informatique est aussi une obligation légale. Plusieurs textes encadrent aujourd’hui la gestion des risques cyber :
- Le RGPD impose de protéger les données personnelles par des mesures techniques et organisationnelles adaptées, et de notifier à la CNIL toute violation de données présentant un risque, dans un délai de 72 heures.
- La directive NIS2 élargit fortement le nombre d’entreprises soumises à des obligations de cybersécurité (gestion des risques, notification des incidents, responsabilité des dirigeants). En France, sa transposition passe par le projet de loi « Résilience », adopté en première lecture par l’Assemblée nationale le 17 novembre 2026, après le Sénat. Le texte doit encore terminer son parcours parlementaire avant d’entrer en vigueur.
- Le règlement DORA, applicable depuis janvier 2025, encadre la résilience numérique du secteur financier et de ses prestataires IT.
Au-delà de la loi, la conformité devient un critère commercial : clients, donneurs d’ordre et assureurs cyber exigent de plus en plus la preuve d’un dispositif de sécurité documenté. Un plan de sécurité formalisé facilite ces démarches.
Réduction des risques et continuité de l’activité
Une attaque réussie peut paralyser une entreprise pendant plusieurs jours, voire plusieurs semaines : postes chiffrés, serveurs inaccessibles, production à l’arrêt, clients à rassurer. Les coûts directs (restauration, expertise, rançon éventuelle) s’ajoutent aux pertes d’exploitation et à l’atteinte à la réputation.
Le plan de sécurité informatique réduit à la fois la probabilité d’un incident et son impact. Il prévoit les sauvegardes, les procédures et l’organisation qui permettent de maintenir les activités critiques et de redémarrer rapidement. C’est le socle de la cyber résilience : la capacité à encaisser une attaque sans que l’activité s’effondre.
Étape 1 : Réaliser un audit et une analyse des risques informatiques
On ne protège bien que ce que l’on connaît. Toute démarche commence donc par un état des lieux : un audit complet de votre parc informatique et une analyse des risques qui pèsent sur votre activité.
Identifier les actifs critiques et les systèmes d’information
Listez tout ce qui a de la valeur pour l’entreprise et qui doit être protégé :
- les équipements : ordinateurs, smartphones, serveurs, équipements réseau ;
- les applications et services cloud : messagerie, ERP, CRM, outils collaboratifs ;
- les données : fichiers clients, données financières, RH, propriété intellectuelle ;
- les accès : comptes utilisateurs, comptes administrateurs, accès des prestataires.
Pour chaque actif, posez une question simple : quel serait l’impact sur l’activité s’il devenait indisponible, était volé ou modifié ? Les actifs dont la perte bloquerait l’entreprise sont vos actifs critiques.
Évaluer les vulnérabilités et les menaces potentielles
Identifiez ensuite les failles qui exposent ces actifs : systèmes non mis à jour, mots de passe faibles ou réutilisés, absence d’authentification multifacteur, sauvegardes non testées, postes sans chiffrement, comptes d’anciens collaborateurs toujours actifs. Croisez-les avec les menaces réalistes pour votre secteur : rançongiciel, phishing, fraude au virement, perte ou vol d’un ordinateur portable, erreur humaine.
Un scan de vulnérabilités et quelques entretiens avec les équipes suffisent souvent à révéler l’essentiel des points faibles.
Cartographier les risques selon leur criticité
Chaque risque s’évalue selon deux critères : sa probabilité et son impact. Le croisement des deux donne son niveau de criticité. Classez vos risques en trois catégories :
- Critiques : probabilité élevée et impact fort. À traiter en priorité, dans les semaines qui viennent.
- Importants : l’un des deux critères est élevé. À planifier dans les prochains mois.
- Modérés : probabilité et impact limités. À surveiller et à traiter dans un second temps.
Cette cartographie des risques devient la feuille de route de votre plan de sécurité. Elle permet aussi de justifier les investissements auprès de la direction.
Étape 2 : Définir une politique de sécurité des systèmes d’information
La politique de sécurité des systèmes d’information (PSSI) fixe les règles du jeu. Elle doit être claire, courte et compréhensible par tous les collaborateurs, pas seulement par l’équipe IT.
Établir les règles de gestion des mots de passe
Les identifiants volés restent l’une des principales portes d’entrée des attaquants. Votre politique de gestion des mots de passe doit prévoir :
- des mots de passe longs (une phrase de passe de plusieurs mots est plus robuste qu’un mot court complexe) ;
- un mot de passe unique par service, jamais réutilisé ;
- l’utilisation d’un gestionnaire de mots de passe d’entreprise ;
- l’authentification multifacteur (MFA) obligatoire, en priorité sur la messagerie, les accès distants et les comptes administrateurs ;
- le changement immédiat de tout mot de passe en cas de suspicion de compromission.
Mettre en place des contrôles d’accès et des procédures
Appliquez le principe du moindre privilège : chaque collaborateur n’accède qu’aux données et applications dont il a besoin pour son travail. Les droits administrateurs sont réservés à quelques comptes dédiés, distincts des comptes utilisés au quotidien.
Formalisez aussi les procédures clés : arrivée d’un collaborateur (création des accès, remise d’un équipement sécurisé), changement de poste, départ (révocation immédiate des accès, récupération du matériel), accès des prestataires. Un départ mal géré laisse souvent un compte actif pendant des mois.
Définir les bonnes pratiques pour les utilisateurs
La PSSI s’accompagne d’une charte informatique qui précise les bonnes pratiques attendues :
- verrouiller sa session dès qu’on quitte son poste ;
- ne pas installer de logiciels non validés ;
- vérifier l’expéditeur et les liens avant de cliquer ;
- ne pas stocker de données professionnelles sur des outils personnels ;
- encadrer l’usage des outils d’intelligence artificielle, en évitant d’y saisir des données confidentielles ;
- signaler immédiatement tout comportement suspect ou toute perte de matériel.
Étape 3 : Déployer les solutions techniques de cybersécurité
Une fois les risques identifiés et les règles fixées, il faut les outiller. L’enjeu n’est pas d’acheter le plus d’outils possible, mais de choisir ceux qui couvrent vos risques prioritaires.
Choisir les outils de protection adaptés à votre infrastructure
Les outils nécessaires à la cybersécurité de votre entreprise forment un socle commun, à adapter à votre taille et à votre infrastructure :
- Protection des terminaux : antivirus nouvelle génération ou EDR, capable de détecter les comportements suspects.
- Gestion des appareils (MDM) : pour appliquer à distance les mises à jour, le chiffrement et les règles de sécurité sur tout le parc.
- Sécurité de la messagerie : filtrage antispam et antiphishing.
- Pare-feu et sécurité réseau, y compris pour le Wi-Fi.
- Gestionnaire de mots de passe et solution d’authentification multifacteur.
- Gestion des correctifs pour appliquer rapidement les mises à jour de sécurité.
Mettre en œuvre un plan de sauvegarde informatique efficace
Le plan de sauvegarde informatique est votre dernière ligne de défense face à un rançongiciel ou une panne majeure. La règle de référence est la méthode 3-2-1 : trois copies des données, sur deux supports différents, dont une hors site. Ajoutez idéalement une copie immuable ou déconnectée, qu’un attaquant ne peut ni chiffrer ni supprimer.
Définissez la fréquence des sauvegardes selon la quantité de données que vous pouvez vous permettre de perdre, et n’oubliez pas les données hébergées dans le cloud : Microsoft 365 ou Google Workspace ne remplacent pas une vraie sauvegarde. Surtout, testez régulièrement la restauration. Une sauvegarde jamais testée est une promesse, pas une garantie.
Sécuriser les postes de travail et les accès distants
Le poste de travail est le premier point de contact entre vos collaborateurs et les menaces. Chaque ordinateur doit être chiffré, à jour, protégé par une solution de sécurité et administré à distance, pour pouvoir être verrouillé ou effacé en cas de perte ou de vol.
Avec le travail hybride, les accès distants méritent une attention particulière : connexions via VPN ou solution d’accès sécurisée, MFA systématique, et contrôle de l’état de sécurité de l’appareil avant de lui donner accès aux ressources de l’entreprise.
Étape 4 : Former et sensibiliser les équipes à la cybersécurité
La majorité des attaques réussies exploitent une erreur humaine : un clic sur un lien piégé, une pièce jointe ouverte trop vite, un virement validé sans vérification. Les collaborateurs ne sont pas le maillon faible de la sécurité, à condition d’être formés.
Organiser des sessions de formation régulières
Une formation annuelle ne suffit pas : les réflexes s’entretiennent. Privilégiez des formats courts et réguliers, adaptés aux métiers :
- des modules de sensibilisation de quelques minutes, tous les mois ou tous les trimestres ;
- des campagnes de phishing simulé, suivies d’explications pédagogiques plutôt que de sanctions ;
- des formations ciblées pour les profils exposés : comptabilité, RH, direction, administrateurs IT ;
- une session dédiée dans le parcours d’intégration de chaque nouveau collaborateur.
Créer une culture de la sécurité informatique
L’objectif est que la sécurité devienne un réflexe partagé, pas une contrainte imposée par l’IT. Cela passe par l’exemplarité de la direction, une communication régulière sur les menaces du moment et un climat de confiance : un collaborateur qui a cliqué sur un lien suspect doit pouvoir le signaler immédiatement, sans crainte d’être blâmé. Chaque minute gagnée dans la détection limite l’impact d’une attaque.
Désigner des référents sécurité dans l’organisation
Nommez un responsable du plan de sécurité, qui pilote la démarche et rend compte à la direction. Dans les organisations multi-sites ou multi-équipes, complétez avec des référents sécurité : ils relaient les bonnes pratiques, font remonter les questions du terrain et constituent le premier point de contact en cas de doute.
Étape 5 : Élaborer un plan de gestion de crise et de reprise d’activité
Aucune protection n’est infaillible. La question n’est donc pas seulement « comment éviter une attaque ? », mais aussi « que faisons-nous le jour où elle réussit ? ».
Définir les procédures en cas d’incident de sécurité
Rédigez une procédure de réponse aux incidents simple et connue de tous. Elle précise :
- comment détecter et signaler un incident, et à qui ;
- les premiers gestes : isoler le poste ou le serveur du réseau, ne pas l’éteindre brutalement, préserver les traces ;
- la composition de la cellule de crise : direction, IT, communication, juridique, prestataires ;
- les contacts externes : prestataire informatique, assureur cyber, avocat, plateforme Cybermalveillance.gouv.fr ;
- les obligations de notification : CNIL sous 72 heures en cas de violation de données personnelles, dépôt de plainte, autorités compétentes selon votre secteur ;
- la communication interne et externe, auprès des clients et des partenaires.
Conservez une version papier de cette procédure et des contacts clés : en cas de rançongiciel, vos fichiers numériques peuvent être inaccessibles.
Créer un plan de continuité et de reprise d’activité
Le plan de continuité d’activité (PCA) décrit comment maintenir les activités essentielles pendant la crise, en mode dégradé si besoin. Le plan de reprise d’activité (PRA) détaille comment restaurer les systèmes et revenir à la normale.
Pour chaque activité critique, fixez deux objectifs :
- Le RTO (Recovery Time Objective) : la durée maximale d’interruption acceptable.
- Le RPO (Recovery Point Objective) : la perte de données maximale acceptable, qui détermine la fréquence de vos sauvegardes.
Le PRA définit ensuite l’ordre de redémarrage des systèmes, les ressources nécessaires et les responsables de chaque étape.
Tester régulièrement les scénarios de crise
Un plan jamais testé ne fonctionne pas le jour J. Organisez au moins une fois par an un exercice de crise sur un scénario réaliste, par exemple une attaque par rançongiciel un vendredi soir. Testez aussi la restauration complète d’un système à partir des sauvegardes. Chaque exercice révèle des angles morts : un contact obsolète, une procédure imprécise, une sauvegarde trop lente à restaurer.
Étape 6 : Assurer le suivi et l’amélioration continue du plan
Un plan de sécurité informatique n’est jamais terminé. Les menaces évoluent, l’entreprise aussi : nouveaux collaborateurs, nouveaux outils, nouveaux sites.
Mettre en place des indicateurs de performance sécurité
Suivez quelques indicateurs simples, présentés régulièrement à la direction :
- le pourcentage de postes à jour et chiffrés ;
- le taux de comptes protégés par l’authentification multifacteur ;
- le délai moyen d’application des correctifs de sécurité critiques ;
- le taux de réussite des tests de restauration des sauvegardes ;
- le taux de clic lors des campagnes de phishing simulé ;
- le nombre d’incidents détectés et leur délai de résolution.
Réaliser des audits réguliers et des mises à jour
Prévoyez une revue complète du plan au moins une fois par an, et à chaque changement important : déménagement, nouvelle application critique, croissance rapide des effectifs, incident significatif. Un audit externe ou un test d’intrusion ponctuel apporte un regard neuf et objectif sur votre niveau de sécurité.
Adapter le plan aux nouvelles menaces et technologies
Assurez une veille sur les menaces et les évolutions réglementaires, par exemple via les publications de l’ANSSI et de Cybermalveillance.gouv.fr. Intégrez les nouveaux usages au fil de l’eau : outils d’intelligence artificielle générative, nouvelles applications SaaS, objets connectés. Chaque nouvelle technologie doit passer par la même grille d’analyse des risques que le reste de votre système d’information.
Comment rzilient vous accompagne dans votre stratégie de cybersécurité
Construire et faire vivre un plan de sécurité informatique demande du temps, des compétences et des outils que beaucoup de PME n’ont pas en interne. rzilient vous aide à passer à une IT pilotée et sécurisée, en couvrant les trois dimensions de votre sécurité : le poste de travail, le collaborateur et l’environnement de travail.
Une plateforme centralisée pour gérer votre sécurité IT
Avec rzilient, vous retrouvez votre parc informatique dans une seule plateforme : équipements, utilisateurs, état de sécurité des postes, arrivées et départs. Cette vision centralisée facilite le suivi des indicateurs du plan de sécurité et vous permet de savoir à tout moment quels appareils sont à jour, chiffrés et protégés.
Des services managés pour réduire vos risques cyber de 90%
Nos équipes prennent en charge l’exploitation quotidienne de la sécurité de votre parc : configuration et sécurisation des postes, gestion des mises à jour, protection des terminaux, gestion des accès lors des arrivées et des départs. Les mesures de base qui bloquent une grande partie des attaques courantes sont appliquées de façon systématique, sans reposer sur la disponibilité de vos équipes internes.
Un accompagnement personnalisé adapté à votre organisation
Chaque entreprise a ses priorités, ses contraintes et son niveau de maturité. rzilient vous accompagne pour identifier vos risques prioritaires, définir les règles adaptées à votre organisation et faire évoluer votre dispositif au rythme de votre croissance.
Vous souhaitez faire le point sur la sécurité de votre parc informatique ? Échangez avec un expert rzilient pour identifier vos priorités et poser les bases de votre plan de sécurité.
Questions fréquentes sur le plan de sécurité informatique
Combien de temps faut-il pour mettre en place un plan de sécurité informatique ?
Pour une PME, comptez généralement quelques semaines pour réaliser l’audit, l’analyse des risques et rédiger la politique de sécurité, puis quelques mois pour déployer l’ensemble des mesures. Les actions les plus urgentes (MFA, mises à jour, sauvegardes) peuvent être lancées dès les premières semaines. Le plan ne s’arrête jamais vraiment : il est ensuite suivi et mis à jour en continu.
Quel budget prévoir pour un plan de cybersécurité en PME ?
Le budget dépend de la taille de l’entreprise, du nombre de postes, de la sensibilité des données et du niveau de sécurité existant. Il se compose de trois postes : l’audit initial, les outils (protection des terminaux, sauvegarde, gestion des appareils, gestionnaire de mots de passe), et le temps humain pour administrer et faire vivre le dispositif. Les modèles en abonnement, facturés par utilisateur ou par poste, permettent de lisser ces coûts et de les rendre prévisibles. Dans tous les cas, ce budget est à comparer au coût d’une attaque réussie, souvent bien supérieur.
Faut-il externaliser la gestion de son plan de sécurité informatique ?
C’est souvent la solution la plus efficace pour une PME sans équipe sécurité dédiée. Un prestataire spécialisé apporte des compétences pointues, des outils déjà en place et une surveillance continue, que peu d’entreprises peuvent réunir en interne. L’entreprise garde la main sur les décisions et les priorités, tandis que le prestataire prend en charge l’exploitation technique. Le modèle hybride, avec un référent interne et un partenaire externe, fonctionne particulièrement bien.
Quelles sont les normes de cybersécurité à respecter en 2026 ?
Les principaux référentiels à connaître sont :
- Le RGPD, obligatoire pour toute entreprise qui traite des données personnelles.
- La directive NIS2, en cours de transposition en France via le projet de loi « Résilience », adopté en première lecture par l’Assemblée nationale le 17 novembre 2026. Elle concernera de nombreuses entreprises de taille moyenne dans des secteurs jugés essentiels ou importants.
- Le règlement DORA, pour le secteur financier et ses prestataires informatiques.
- La norme ISO/IEC 27001, référence internationale pour les systèmes de management de la sécurité de l’information. Elle n’est pas obligatoire mais de plus en plus demandée par les clients.
- Le guide d’hygiène informatique de l’ANSSI, qui regroupe 42 mesures concrètes et constitue un excellent point de départ pour une PME.
Même lorsqu’une entreprise n’est pas directement soumise à NIS2, ses clients peuvent l’être et lui imposer des exigences de sécurité contractuelles. Anticiper ces normes dans votre plan de sécurité informatique est donc un véritable avantage concurrentiel.