GRC et cybersécurité : maîtrisez gouvernance, risque et conformité
Sécurisez votre parc IT sans effort
Découvrez notre solution tout-en-un

Une cyberattaque ne coûte pas seulement des données. Elle coûte du temps, de la confiance et parfois des sanctions réglementaires. Pourtant, dans beaucoup d'entreprises, la sécurité informatique reste gérée au coup par coup : un antivirus ici, une politique de mots de passe là, un audit quand un client l'exige.
La GRC cybersécurité propose une autre approche. Gouvernance, gestion des risques et conformité sont pilotées ensemble, dans un cadre unique, aligné sur les objectifs de l'entreprise. Résultat : des décisions plus claires, des risques mieux maîtrisés et une conformité réglementaire qui ne repose plus sur l'urgence.
Dans ce guide, on vous explique ce qu'est la GRC en cybersécurité, pourquoi elle devient incontournable en 2026 avec NIS2, DORA et le RGPD, quels outils choisir et comment la mettre en œuvre étape par étape dans votre organisation.
Qu’est-ce que la GRC en cybersécurité ?
La GRC, pour Gouvernance, Risques et Conformité, est une approche intégrée qui permet à une organisation de piloter sa sécurité des systèmes d'information de manière structurée. Plutôt que de traiter chaque sujet isolément, elle relie les décisions de la direction, l'évaluation des menaces et le respect des réglementations dans une même logique. C'est le socle d'une cybersécurité de votre entreprise réellement maîtrisée, et non subie.
Définition de la gouvernance, des risques et de la conformité
La gouvernance désigne l'ensemble des règles, rôles et processus qui encadrent la prise de décision en matière de sécurité. Elle répond à des questions simples mais structurantes : qui décide, qui est responsable, comment les priorités sont fixées et comment la direction est informée.
La gestion des risques consiste à identifier les menaces qui pèsent sur l'entreprise, à évaluer leur probabilité et leur impact, puis à décider comment les traiter : les réduire, les transférer, les éviter ou les accepter en connaissance de cause.
La conformité vise à s'assurer que l'organisation respecte les exigences légales, réglementaires et contractuelles qui s'appliquent à elle, ainsi que ses propres politiques internes. RGPD, NIS2, DORA ou ISO 27001 en sont les exemples les plus fréquents.
Les trois piliers fondamentaux de la GRC
Les trois piliers de la GRC ne fonctionnent pas en silos. Ils s'alimentent les uns les autres :
- La gouvernance fixe le cap : elle définit les objectifs de sécurité, le niveau de risque acceptable et les responsabilités de chacun.
- La gestion des risques éclaire les décisions : elle indique où concentrer les efforts et les budgets, en fonction des menaces réelles.
- La conformité prouve et contrôle : elle vérifie que les règles sont appliquées et fournit les éléments de preuve attendus par les auditeurs, les clients et les autorités.
Quand l'un des piliers manque, l'ensemble se fragilise. Une conformité sans analyse de risques devient un exercice de case à cocher. Une gestion des risques sans gouvernance n'aboutit à aucune décision.
Différence entre GRC et gestion traditionnelle de la sécurité
La gestion traditionnelle de la sécurité est souvent technique et réactive. Elle repose sur l'équipe informatique, qui déploie des outils et corrige les failles au fil de l'eau. La sécurité y est vue comme un sujet d'IT, rarement comme un sujet de direction.
L'approche GRC change la perspective :
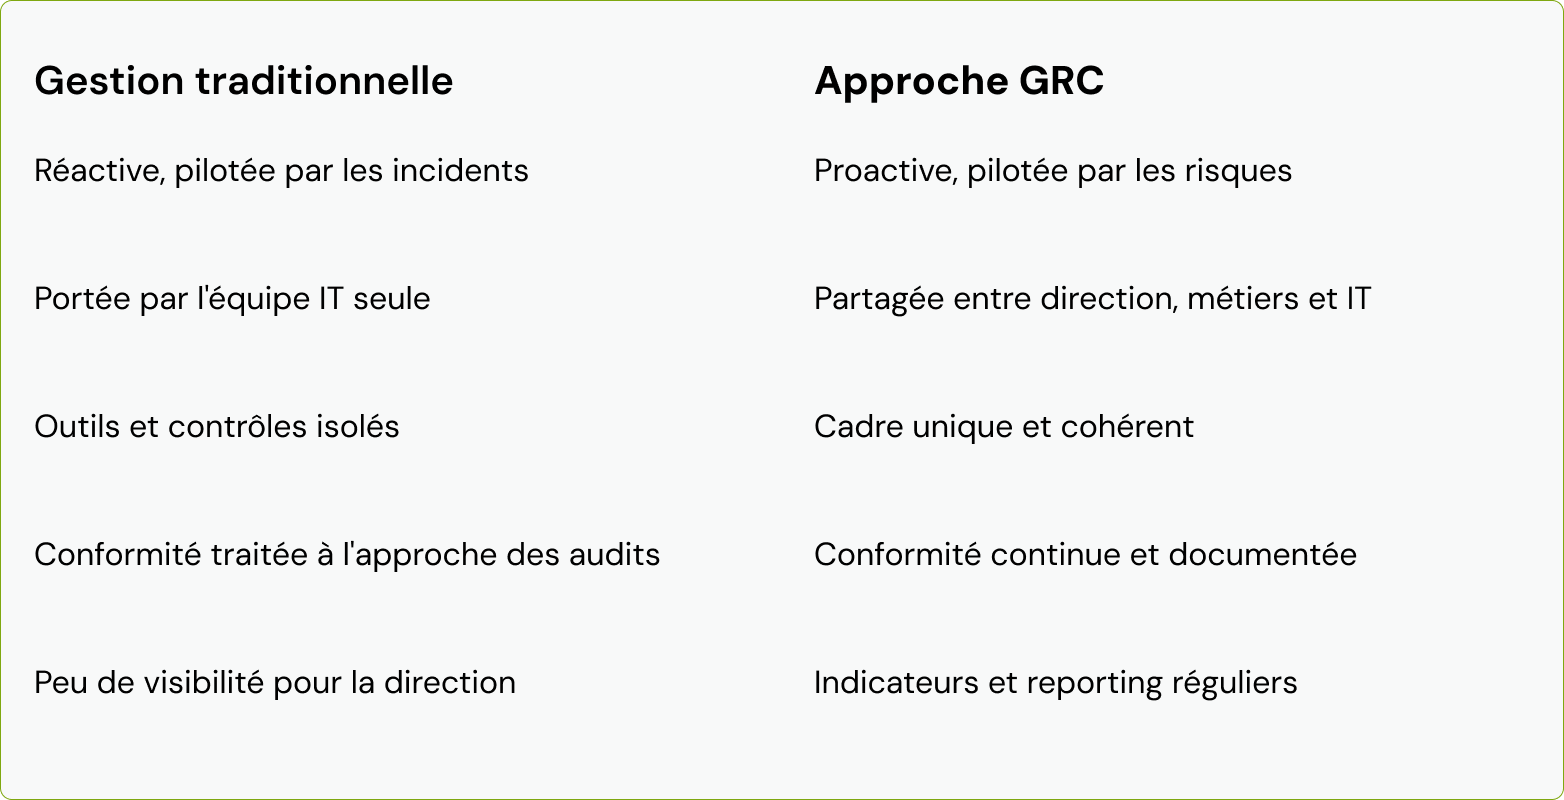
La GRC ne remplace pas la sécurité technique. Elle lui donne une direction, des priorités et une légitimité au niveau de la gouvernance de l'entreprise.
Pourquoi mettre en place une stratégie GRC dans votre organisation ?
Une stratégie GRC n'est plus réservée aux grands groupes ou aux banques. Avec la multiplication des cybermenaces, le durcissement du cadre réglementaire européen et les exigences croissantes des clients, les PME et ETI sont désormais en première ligne.
Réduire les risques cyber et protéger les systèmes d’information
Rançongiciels, hameçonnage, vols d'identifiants, fuites de données via des postes non sécurisés : les menaces se multiplient et visent de plus en plus les structures de taille moyenne, souvent moins bien protégées.
Une démarche GRC permet de sortir du « on sécurise tout un peu » pour passer à « on sécurise d'abord ce qui compte ». En cartographiant les actifs critiques (données clients, outils métiers, postes de travail, accès) et en évaluant les risques associés, l'entreprise concentre ses efforts là où l'impact serait le plus fort. La protection des systèmes d'information devient ainsi rationnelle, mesurable et défendable devant la direction.
Assurer la conformité réglementaire et éviter les sanctions
Le paysage réglementaire s'est considérablement densifié :
- RGPD : protection des données personnelles, avec des sanctions pouvant atteindre 4 % du chiffre d'affaires annuel mondial.
- NIS2 : la directive européenne étend les obligations de cybersécurité à des milliers d'entités dites essentielles ou importantes, et engage directement la responsabilité des dirigeants.
- DORA : un cadre de résilience opérationnelle numérique pour le secteur financier et ses prestataires IT.
- ISO 27001 : une norme volontaire, mais de plus en plus exigée dans les appels d'offres et par les grands comptes.
Sans cadre GRC, chaque réglementation est traitée séparément, avec des doublons, des oublis et beaucoup d'énergie perdue. Avec un cadre GRC, les contrôles sont mutualisés : un même contrôle (par exemple la gestion des accès) peut répondre simultanément à plusieurs exigences.
Optimiser la gouvernance IT et aligner sécurité avec objectifs métiers
Trop souvent, la sécurité est perçue comme un frein : des règles contraignantes, des projets ralentis, des budgets difficiles à justifier. La GRC inverse cette logique en reliant chaque décision de sécurité à un objectif métier.
Concrètement, cela signifie que la direction arbitre en connaissance de cause, que les métiers comprennent pourquoi certaines règles existent et que l'équipe informatique dispose d'un mandat clair. La sécurité devient un levier de continuité d'activité, de crédibilité commerciale et de croissance, plutôt qu'un centre de coûts.
Les composantes essentielles d’un cadre GRC efficace
Un cadre GRC efficace repose sur trois briques opérationnelles, chacune avec ses rôles, ses processus et ses outils.
Gouvernance : rôles, responsabilités et processus décisionnels
La gouvernance commence par une question : qui est responsable de quoi ? Un cadre GRC clarifie les rôles clés :
- La direction générale fixe l'appétence au risque, valide la stratégie et porte la responsabilité finale (une exigence explicite de NIS2).
- Le RSSI ou le référent sécurité pilote la démarche, coordonne les actions et assure le reporting.
- La DSI ou le prestataire IT met en œuvre les mesures techniques et opère les systèmes.
- Les responsables métiers identifient les actifs critiques de leurs activités et appliquent les règles au quotidien.
- Le DPO, lorsqu'il existe, veille à la protection des données personnelles.
Ces rôles s'appuient sur des processus décisionnels formalisés : un comité de sécurité qui se réunit régulièrement, des circuits de validation pour les nouveaux outils, des règles d'escalade en cas d'incident. Dans une PME, ces rôles peuvent être cumulés ou en partie externalisés auprès d'un consultant GRC ou d'un partenaire IT.
Gestion des risques : identification, évaluation et traitement des menaces
La gestion des risques suit un cycle en quatre temps :
- Identifier les actifs (données, applications, équipements, comptes) et les menaces qui les visent.
- Évaluer chaque risque selon sa probabilité et son impact (financier, opérationnel, juridique, réputationnel).
- Traiter les risques prioritaires : mesures techniques, procédures, assurance cyber ou acceptation formelle.
- Suivre l'évolution des risques dans un registre mis à jour régulièrement.
Des méthodes reconnues comme EBIOS Risk Manager (portée par l'ANSSI) ou ISO 27005 fournissent un cadre éprouvé pour structurer cette analyse. L'essentiel reste de produire un registre des risques vivant, compréhensible par la direction et utilisé pour arbitrer.
Conformité : politiques, contrôles et audit réglementaire
La conformité traduit les exigences externes et les décisions internes en règles applicables. Elle s'articule autour de trois éléments :
- Les politiques de sécurité : politique de sécurité des systèmes d'information (PSSI), charte informatique, politique de gestion des accès, plan de continuité d'activité.
- Les contrôles : mesures concrètes qui garantissent l'application des politiques, comme le chiffrement des postes, l'authentification multifacteur, les sauvegardes ou la revue périodique des droits d'accès.
- L'audit : vérification régulière, interne ou externe, que les contrôles fonctionnent et que l'organisation reste conforme aux réglementations applicables.
Une conformité solide se documente. Les preuves (journaux, rapports, inventaires, comptes rendus de revue) doivent être disponibles à tout moment, pas reconstituées dans l'urgence la veille d'un audit.
Les avantages concrets d’une approche GRC structurée
Au-delà de la conformité, une démarche GRC produit des bénéfices tangibles pour l'entreprise, ses équipes et ses partenaires.
Amélioration de la protection des données et de l’intégrité des systèmes
En identifiant précisément où se trouvent les données sensibles et qui y a accès, la GRC réduit fortement les angles morts. Les droits d'accès sont revus, les comptes inactifs supprimés, les postes chiffrés et les sauvegardes testées.
L'intégrité des systèmes s'en trouve renforcée : les modifications sont tracées, les configurations maîtrisées et les écarts détectés plus tôt. Un point souvent négligé concerne le cycle de vie des équipements. Un ordinateur mal configuré à l'arrivée d'un collaborateur, ou non réinitialisé à son départ, est une porte d'entrée classique. Intégrer l'onboarding et l'offboarding IT dans le cadre GRC ferme cette porte.
Réduction des coûts liés aux incidents de sécurité
Un incident de sécurité coûte bien plus que la remise en état technique : interruption d'activité, perte de chiffre d'affaires, frais juridiques, notification aux personnes concernées, atteinte à l'image. Pour une PME, une attaque par rançongiciel peut paralyser l'activité pendant plusieurs semaines.
La GRC agit sur deux leviers financiers :
- Moins d'incidents, grâce à des contrôles préventifs ciblés sur les risques majeurs.
- Des incidents moins graves, grâce à des plans de réponse et de continuité préparés à l'avance.
Elle permet aussi de mieux dépenser : en priorisant selon le risque, l'entreprise évite d'empiler des outils redondants et investit là où le retour en sécurité est le plus fort.
Renforcement de la confiance des parties prenantes
Clients, partenaires, investisseurs, assureurs : toutes les parties prenantes s'intéressent désormais au niveau de sécurité de leurs interlocuteurs. Les questionnaires de sécurité se multiplient dans les cycles de vente, et les assureurs cyber conditionnent leurs garanties à des mesures minimales.
Une organisation dotée d'un cadre GRC peut répondre vite et avec des preuves. Elle rassure ses clients, raccourcit ses cycles commerciaux, négocie de meilleures conditions d'assurance et démontre à ses collaborateurs que la protection de leurs données est prise au sérieux. La confiance devient un avantage concurrentiel.
Outils et logiciels GRC : comment choisir la bonne solution ?
Un tableur peut suffire pour démarrer, mais il atteint vite ses limites : versions multiples, preuves dispersées, suivi manuel. Un logiciel GRC centralise le registre des risques, les politiques, les contrôles et les plans d'action, et automatise une partie du suivi.
Critères de sélection d’une plateforme GRC adaptée
Avant de choisir une plateforme GRC, évaluez-la sur les critères suivants :
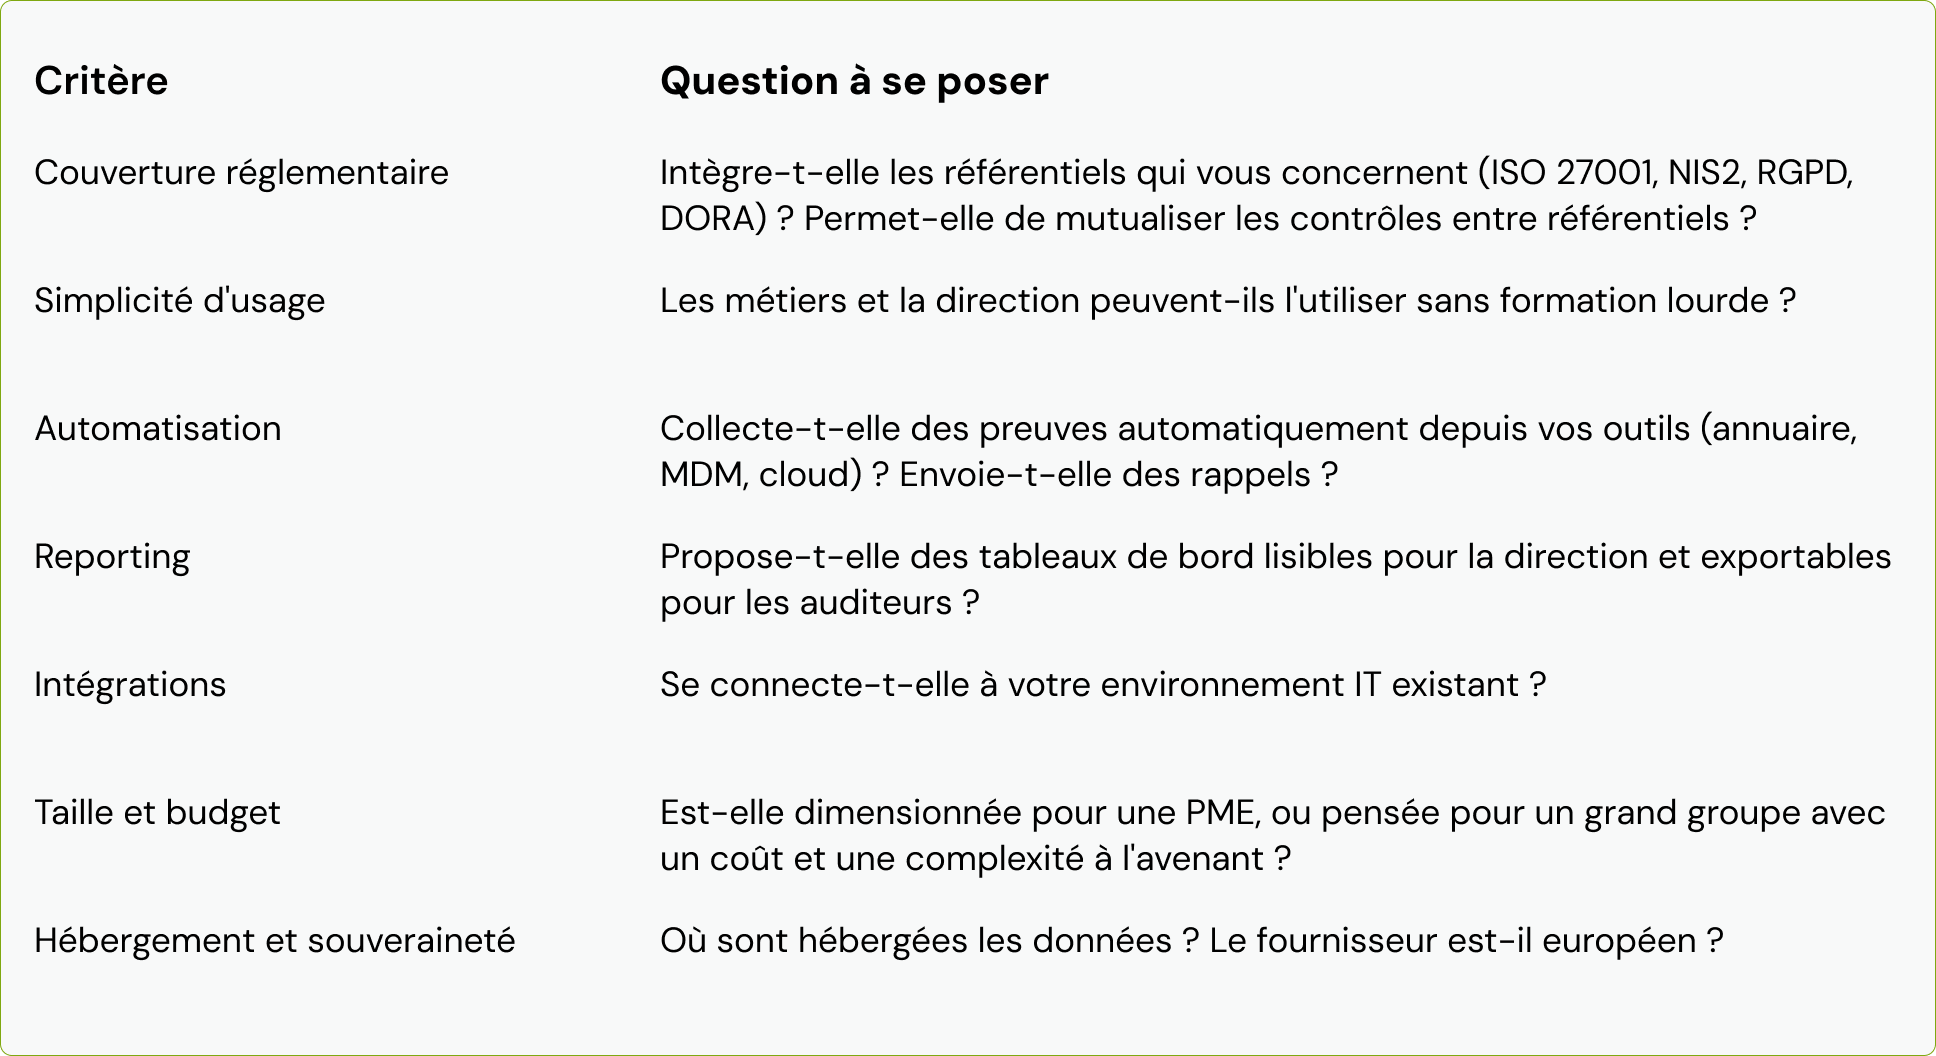
Le meilleur outil n'est pas le plus complet, mais celui que vos équipes utiliseront vraiment. Un logiciel GRC surdimensionné finit souvent abandonné au profit du tableur d'origine.
Intégration de la GRC dans une solution de gestion IT globale
La GRC ne vit pas en dehors de l'IT. Une grande partie des contrôles exigés par les référentiels porte sur la gestion du parc informatique : inventaire des équipements, chiffrement des postes, mises à jour, gestion des accès, sauvegardes, arrivées et départs des collaborateurs.
C'est pourquoi l'approche la plus efficace pour une PME consiste à relier la GRC à une solution de gestion IT globale. Quand le parc est piloté depuis une plateforme unique, les preuves de conformité sont disponibles en continu : on sait quels appareils sont chiffrés, lesquels sont à jour, qui a accès à quoi.
C'est l'approche de rzilient : une plateforme de gestion de parc IT qui réunit matériel, logiciels, support et cybersécurité. Les postes sont configurés et sécurisés dès leur livraison, suivis tout au long de leur vie et réinitialisés proprement au départ d'un collaborateur. De quoi transformer des exigences GRC abstraites en contrôles concrets et vérifiables, sans alourdir le quotidien des équipes.
Comment mettre en place une stratégie GRC cybersécurité en 2026 ?
Mettre en place une stratégie GRC ne se fait pas en un jour, mais la démarche peut être progressive. Voici les quatre étapes clés pour structurer votre approche.
Audit initial et évaluation des risques existants
Tout commence par un état des lieux. L'objectif : savoir d'où l'on part.
- Réaliser l'inventaire des actifs : équipements, applications, données, comptes et accès.
- Identifier les réglementations applicables à votre activité (votre entreprise entre-t-elle dans le périmètre de NIS2 ? traitez-vous des données de santé ou financières ?).
- Évaluer le niveau de maturité actuel en sécurité, par rapport à un référentiel comme ISO 27001 ou le guide d'hygiène informatique de l'ANSSI.
- Construire un premier registre des risques, hiérarchisé par criticité.
Cet audit peut être conduit en interne ou accompagné par un consultant GRC, dont le regard extérieur aide à objectiver les priorités.
Définition du cadre de gouvernance et des politiques de sécurité
Une fois les risques connus, il faut organiser leur pilotage :
- Nommer un responsable de la démarche et clarifier les rôles de chacun.
- Mettre en place un comité de pilotage associant la direction, l'IT et les métiers.
- Définir l'appétence au risque : ce que l'entreprise accepte, ce qu'elle refuse.
- Rédiger ou mettre à jour les politiques de sécurité : PSSI, charte informatique, politique d'accès, procédure de gestion des incidents.
L'enjeu est d'obtenir un cadre GRC simple, connu de tous et validé par la direction. Une politique que personne ne lit ne protège personne.
Déploiement des contrôles et formation des équipes
Vient ensuite la mise en œuvre opérationnelle. Les contrôles prioritaires sont déployés selon le registre des risques : authentification multifacteur, chiffrement des postes, gestion centralisée des appareils, sauvegardes, mises à jour automatiques, revue des droits d'accès.
La technique ne suffit pas. La majorité des incidents commence par une erreur humaine, souvent un clic sur un lien piégé. La formation et la sensibilisation des collaborateurs font donc partie intégrante de la démarche : sessions régulières, simulations d'hameçonnage, règles simples et rappelées souvent.
Suivi continu et amélioration des processus GRC
La GRC n'est pas un projet avec une date de fin. C'est un cycle d'amélioration continue :
- Suivre des indicateurs clés : taux de postes conformes, délai de correction des vulnérabilités, taux de participation aux formations, incidents détectés.
- Mettre à jour le registre des risques au moins une fois par an, et à chaque changement majeur (nouvel outil, nouvelle activité, nouvelle réglementation).
- Réaliser des audits internes réguliers et tirer les leçons de chaque incident.
- Présenter un reporting synthétique à la direction pour ajuster la stratégie GRC.
En 2026, les entreprises qui s'en sortent le mieux ne sont pas celles qui ont le plus d'outils, mais celles qui savent où sont leurs risques, qui les pilote et comment le prouver.
En résumé
La GRC cybersécurité réunit gouvernance, gestion des risques et conformité dans un cadre unique. Elle permet de prioriser les efforts de sécurité, de répondre sereinement aux exigences de NIS2, du RGPD ou d'ISO 27001, et de renforcer la confiance des clients et partenaires.
Pour une PME, la clé est de commencer simple : un état des lieux, des rôles clairs, quelques contrôles prioritaires et un suivi régulier. Et de s'appuyer sur une gestion IT centralisée, qui transforme les exigences de conformité en réalité opérationnelle. Vous souhaitez sécuriser votre parc informatique et poser les bases de votre démarche GRC ? Les équipes rzilient sont là pour vous accompagner.