Plan de reprise d’activité informatique : guide complet pour protéger votre entreprise
Gérez votre parc IT à distance
Découvrez notre solution tout-en-un

Un serveur qui tombe, un ransomware qui chiffre vos fichiers, un incendie dans vos locaux : la question n'est pas de savoir si un incident majeur touchera votre entreprise, mais quand. Et surtout, combien de temps vos équipes resteront à l'arrêt.
C'est précisément le rôle du plan de reprise d'activité informatique, ou PRA. Il décrit comment remettre en route vos systèmes informatiques et vos données après un sinistre, dans des délais que vous avez fixés à l'avance. Sans PRA, la reprise d'activité se fait dans l'urgence, au cas par cas, avec des pertes de données et de chiffre d'affaires difficiles à rattraper.
Dans ce guide, nous détaillons ce qu'est un PRA informatique, pourquoi le mettre en place, ses éléments essentiels, les étapes pour le construire et les bonnes pratiques pour qu'il reste efficace dans le temps.
Qu'est-ce qu'un plan de reprise d'activité informatique ?
Définition et périmètre du PRA informatique
Un plan de reprise d'activité informatique est un ensemble documenté de procédures, de ressources et de responsabilités qui permet de restaurer le système d'information d'une entreprise après une interruption majeure. Il répond à une question simple : en cas de sinistre, que fait-on, qui le fait, et dans quel ordre ?
Le périmètre d'un PRA informatique couvre généralement :
- les serveurs, applications métiers et bases de données ;
- les postes de travail et les équipements des collaborateurs ;
- le réseau, les accès internet et la téléphonie ;
- les outils SaaS et les services cloud dont dépendent vos opérations ;
- les identités et les droits d'accès des utilisateurs.
Un PRA ne se limite donc pas à une copie de sauvegarde stockée quelque part. C'est une stratégie complète, qui relie vos activités critiques aux moyens techniques et humains nécessaires pour les relancer.
Différence entre PRA et plan de continuité d'activité
PRA et PCA sont souvent confondus, alors qu'ils répondent à deux logiques différentes.
Le plan de continuité d'activité (PCA) vise à maintenir les activités de l'entreprise pendant la crise, sans interruption ou avec une dégradation acceptable. Il repose sur de la redondance : serveurs en miroir, bascule automatique, sites de secours actifs en permanence.
Le plan de reprise d'activité (PRA) intervient après l'interruption. Il accepte qu'un arrêt se produise et organise le retour à la normale dans un délai défini.
En résumé, le PCA cherche à éviter l'interruption et agit pendant l'incident, avec une tolérance à l'arrêt nulle ou très faible. Il couvre toute l'organisation (IT, RH, logistique, communication) et coûte plus cher, car il repose sur une redondance permanente. Le PRA, lui, organise la reprise après l'incident : il accepte un arrêt limité, se concentre principalement sur le système d'information et reste plus accessible financièrement.
Dans les faits, le PRA est souvent une composante du PCA. Pour une PME, commencer par un PRA solide est la démarche la plus réaliste avant d'envisager une continuité d'activité complète.
Les objectifs clés d'un plan de reprise d'activité
Un PRA efficace poursuit quatre objectifs :
- Limiter la durée d'interruption des services critiques, pour réduire l'impact sur le chiffre d'affaires et les clients.
- Limiter les pertes de données, en garantissant que les données restaurées soient les plus récentes possibles.
- Organiser la gestion de crise, avec des rôles clairs et une communication maîtrisée.
- Garantir la sécurité de la reprise, pour ne pas relancer des systèmes encore compromis après une cyberattaque.
Pourquoi mettre en place un plan de reprise d'activité informatique ?
Les risques et incidents majeurs menaçant vos systèmes informatiques
Les PME pensent souvent être trop petites pour être ciblées. C'est l'inverse : moins équipées que les grands groupes, elles sont des cibles privilégiées. Les risques qui pèsent sur un système d'information se répartissent en plusieurs familles :
- Les cyberattaques : ransomware, compromission de comptes, phishing ciblé. Un rançongiciel peut chiffrer en quelques heures l'ensemble des fichiers partagés et des sauvegardes accessibles depuis le réseau.
- Les pannes matérielles : disque dur défaillant, serveur en fin de vie, poste de travail hors d'usage.
- Les erreurs humaines : suppression accidentelle, mauvaise manipulation, mot de passe partagé.
- Les sinistres physiques : incendie, dégât des eaux, coupure électrique prolongée, vol de matériel.
- La défaillance d'un prestataire : panne d'un hébergeur, d'un éditeur SaaS ou d'un fournisseur d'accès.
Chacun de ces scénarios peut provoquer une interruption. Le PRA permet de s'y préparer avant qu'ils ne se produisent.
Impact d'une interruption sur les opérations et la continuité d'activité
Une interruption informatique ne se résume pas à quelques heures sans email. Ses effets se cumulent rapidement :
- Pertes financières directes : commandes non traitées, facturation bloquée, production à l'arrêt.
- Perte de productivité : des équipes entières payées sans pouvoir travailler.
- Pertes de données : tout ce qui a été produit depuis la dernière sauvegarde exploitable peut être perdu.
- Atteinte à la réputation : clients qui ne peuvent plus vous joindre, partenaires inquiets, données exposées.
- Coûts de remédiation : intervention d'experts, rachat de matériel, éventuelle rançon (que les autorités recommandent de ne jamais payer).
Plus l'interruption dure, plus la reprise est coûteuse. Certaines entreprises ne s'en relèvent pas. Un plan de reprise d'activité permet de transformer une crise imprévisible en une procédure maîtrisée.
Conformité réglementaire et obligations légales
Au-delà du risque opérationnel, plusieurs textes poussent les entreprises à formaliser leur capacité de reprise.
Le RGPD (article 32) impose de mettre en œuvre des mesures permettant de rétablir la disponibilité des données personnelles et l'accès à celles-ci dans des délais appropriés en cas d'incident physique ou technique. Il demande aussi de tester régulièrement l'efficacité de ces mesures.
La directive NIS2 élargit fortement le nombre d'entreprises concernées par des obligations de cybersécurité, dont la gestion de crise, la continuité des activités et la gestion des sauvegardes. Les entités essentielles et importantes de nombreux secteurs sont visées, y compris certaines entreprises de taille moyenne.
Le règlement DORA impose quant à lui des exigences précises de résilience opérationnelle numérique au secteur financier et à ses prestataires informatiques.
Enfin, les assureurs cyber et les grands donneurs d'ordre demandent de plus en plus souvent la preuve d'un PRA documenté et testé. Avoir un plan devient un argument commercial autant qu'une obligation.
Les éléments essentiels d'un PRA informatique efficace
Analyse des systèmes critiques et cartographie des risques
Tout PRA commence par une question : quelles sont les activités de l'entreprise qui ne peuvent pas s'arrêter, et de quels systèmes dépendent-elles ? C'est l'objet du bilan d'impact sur l'activité (BIA, pour Business Impact Analysis).
Concrètement, il s'agit de :
- lister les processus métiers (vente, facturation, production, support client, paie) ;
- identifier les applications, données et équipements qui les font tourner ;
- évaluer l'impact d'une interruption pour chacun : 1 heure, 1 jour, 1 semaine ;
- croiser ces impacts avec les menaces identifiées pour établir une cartographie des risques.
Cette analyse permet de hiérarchiser. Tous les systèmes n'ont pas besoin d'être restaurés en même temps : votre ERP ou votre outil de facturation passeront avant l'archive des projets de 2019.
Définir les objectifs de reprise : RTO et RPO
Deux indicateurs structurent tout plan de reprise d'activité :
- Le RTO (Recovery Time Objective) : la durée maximale d'interruption acceptable pour un système. Exemple : votre outil de facturation doit être de nouveau disponible en moins de 4 heures.
- Le RPO (Recovery Point Objective) : la perte de données maximale acceptable, exprimée en temps. Exemple : un RPO de 24 heures signifie que vous acceptez de perdre au maximum une journée de données.
Pour fixer ces valeurs, classez vos systèmes par niveau de criticité. Les systèmes critiques, comme l'ERP, la facturation ou la messagerie, visent souvent un RTO de moins de 4 heures et un RPO de moins d'une heure. Les systèmes importants, comme le CRM ou les outils collaboratifs, peuvent tolérer jusqu'à 24 heures d'arrêt et une journée de données perdues. Les systèmes secondaires, comme les archives ou l'intranet, peuvent attendre plusieurs jours, avec un RPO inférieur à une semaine.
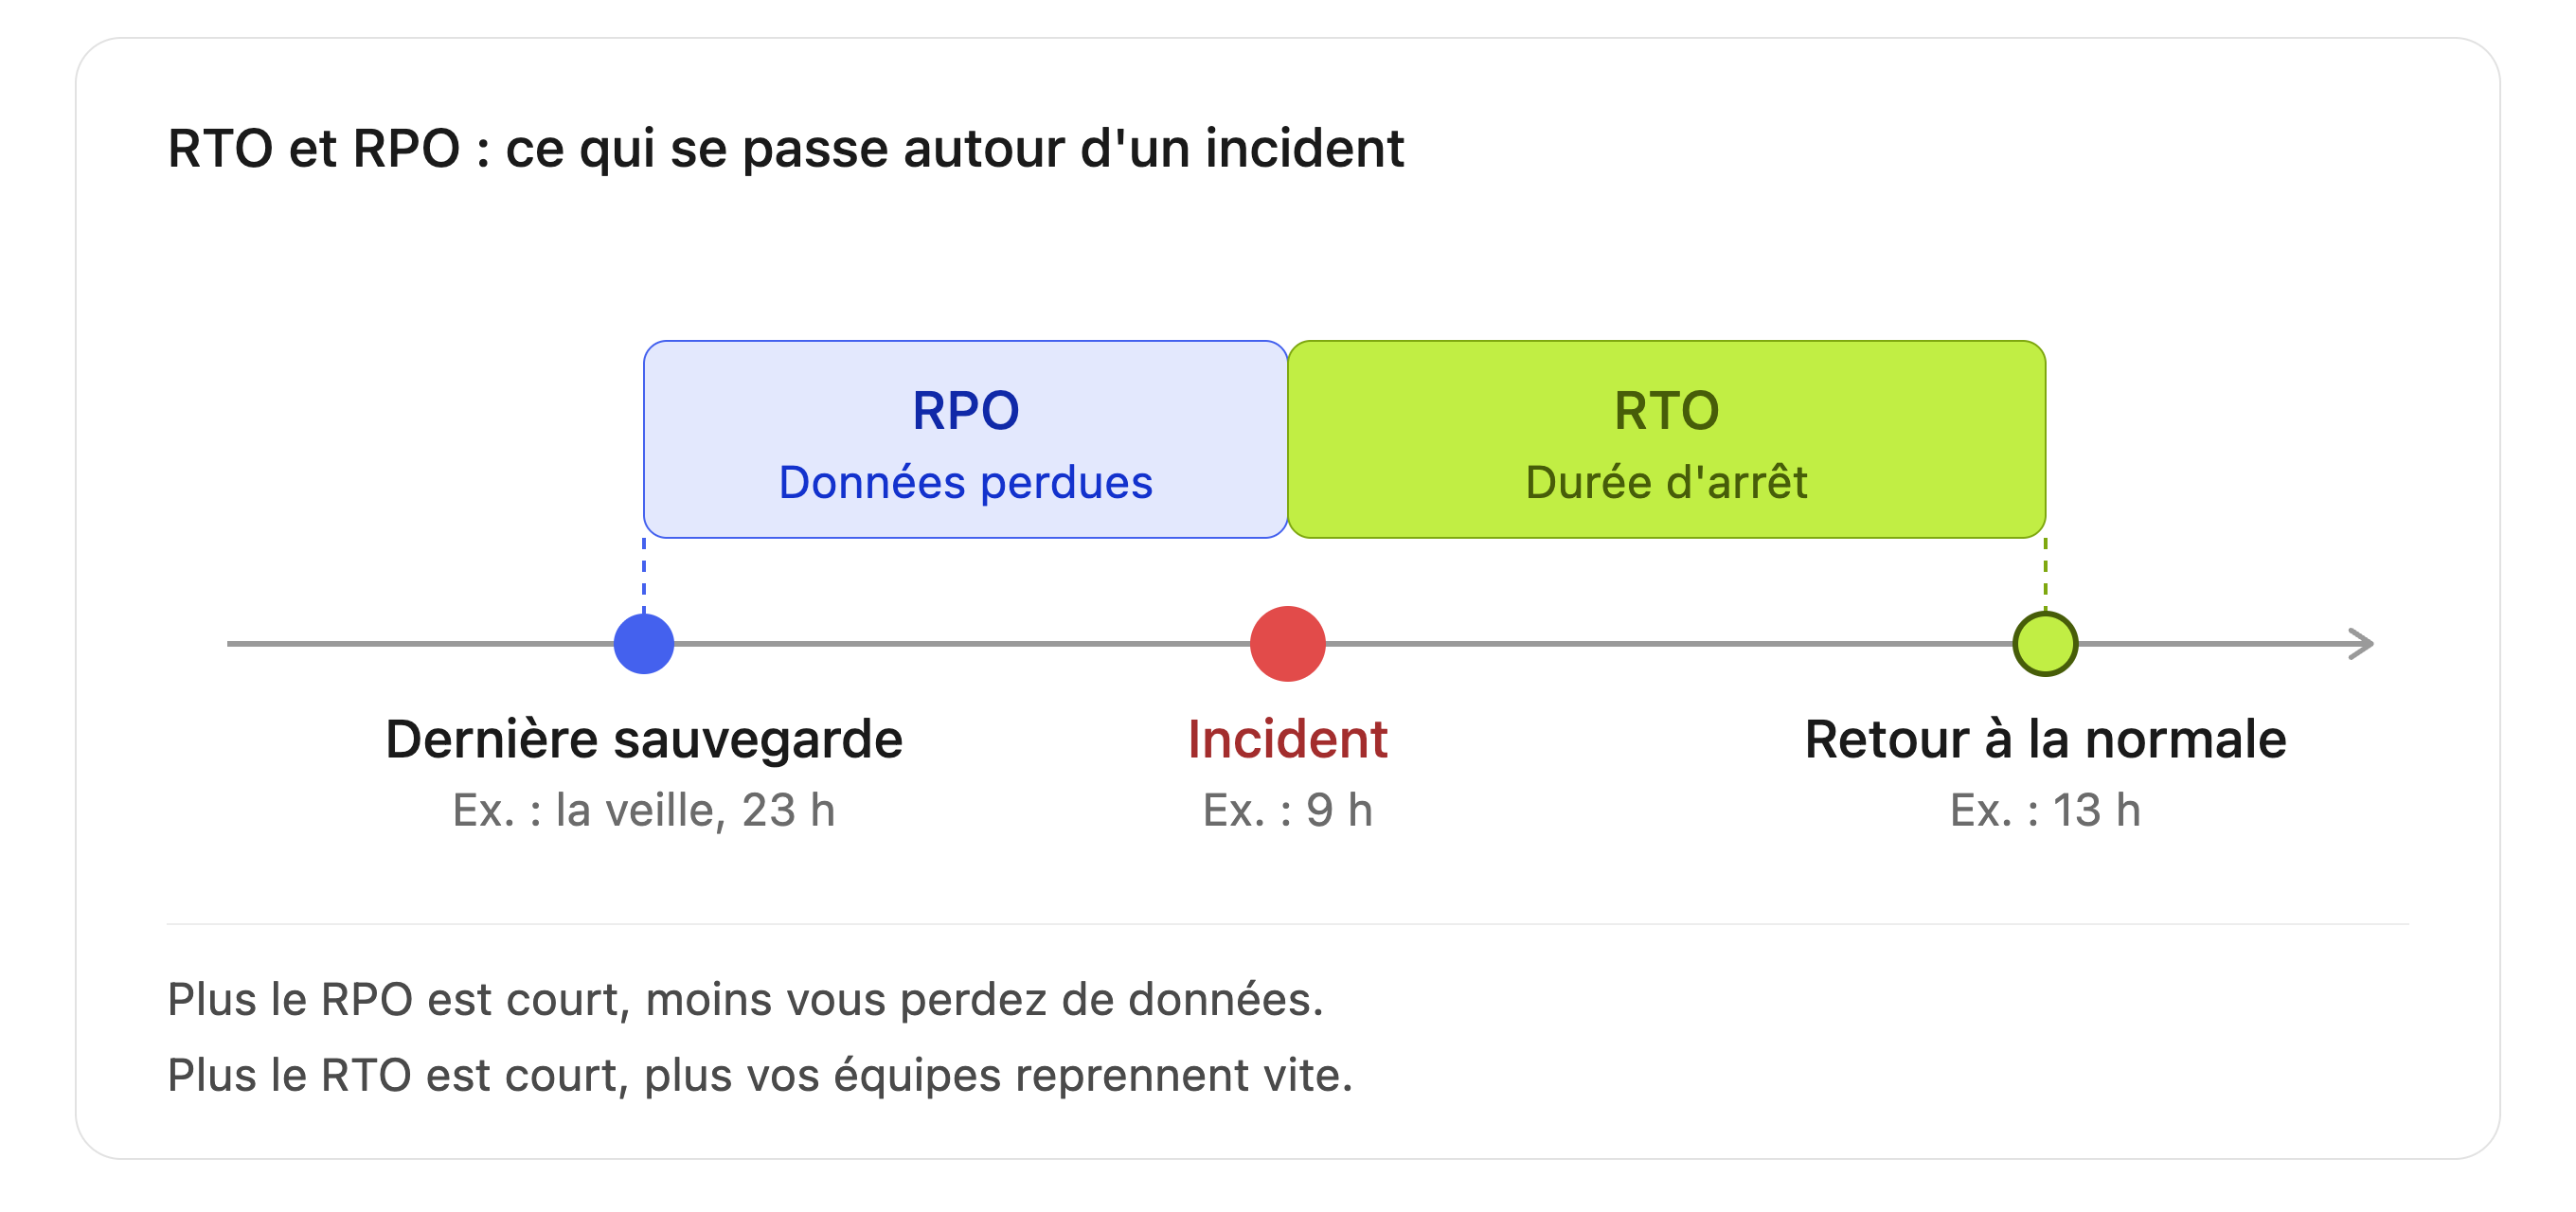
Ces valeurs sont indicatives : elles doivent être définies avec les directions métiers, pas seulement par l'équipe IT. Plus le RTO et le RPO sont courts, plus la solution technique est coûteuse. Le bon PRA trouve l'équilibre entre exigence métier et budget.
Stratégies de sauvegarde et solutions de restauration
La sauvegarde est le socle du PRA. Une règle fait référence : la règle 3-2-1.
- 3 copies de vos données (l'original et deux sauvegardes) ;
- sur 2 supports différents ;
- dont 1 copie hors site, idéalement dans le cloud.
Face aux ransomwares, cette règle s'enrichit souvent d'une copie immuable ou déconnectée du réseau, que l'attaquant ne peut ni chiffrer ni supprimer.
La fréquence des sauvegardes découle directement du RPO. Pour un RPO d'une heure, une sauvegarde quotidienne ne suffit pas. Il faut alors des sauvegardes incrémentielles fréquentes ou de la réplication continue.
Enfin, une sauvegarde ne vaut que si la restauration fonctionne. Les procédures de restauration doivent être documentées et testées, système par système.
Infrastructure de secours et solutions cloud
Restaurer des données suppose d'avoir où les restaurer. Si votre serveur a brûlé, il faut une infrastructure de secours. Plusieurs options existent :
- Le site de secours physique : une salle serveur dans un autre lieu, coûteuse à maintenir.
- Le PRA cloud (ou DRaaS, Disaster Recovery as a Service) : vos systèmes sont répliqués chez un fournisseur cloud et peuvent y être relancés en cas de sinistre.
- Les postes de travail de secours : un stock d'ordinateurs préconfigurés, prêts à être livrés aux collaborateurs dont le matériel est hors service ou compromis.
Ce dernier point est souvent oublié. Pourtant, si une cyberattaque touche vos postes de travail, vos équipes ne pourront pas reprendre leur activité sans matériel sain, même si vos serveurs sont restaurés.
Les étapes pour mettre en place un plan de reprise d'activité
La mise en place d'un PRA suit une démarche structurée en cinq étapes. Chacune s'appuie sur la précédente.
Étape 1 : audit et analyse des besoins de votre entreprise
Impossible de protéger ce que l'on ne connaît pas. La première étape consiste à dresser un état des lieux complet de votre système d'information : matériel, logiciels, comptes utilisateurs, flux de données, prestataires.
Un audit de parc informatique permet de savoir précisément quels équipements sont en service, qui les utilise, dans quel état ils sont et quel niveau de sécurité ils présentent. C'est la base de toute cartographie des risques.
À cette étape, vous réalisez aussi le bilan d'impact sur l'activité et fixez vos objectifs de RTO et de RPO avec les responsables métiers. Le résultat attendu : une liste hiérarchisée des systèmes critiques et des scénarios de sinistre à couvrir.
Étape 2 : définir les procédures de reprise et les équipes responsables
Un PRA n'est pas qu'un sujet technique. En cas de crise, la première question est : qui décide ?
Vous devez définir :
- une cellule de crise : direction, responsable IT, référent métier, responsable communication ;
- les rôles de chacun : qui déclenche le PRA, qui contacte les prestataires, qui informe les clients ;
- les critères de déclenchement : à partir de quel niveau d'incident le plan est-il activé ?
- les procédures de reprise pour chaque système critique, étape par étape, dans l'ordre de priorité ;
- les contacts d'urgence : prestataires, assureur, hébergeur, et le cas échéant les autorités (CNIL en cas de violation de données personnelles, dépôt de plainte en cas de cyberattaque).
Prévoyez des suppléants pour chaque rôle. Un sinistre peut survenir pendant les congés de votre responsable IT.
Étape 3 : mise en place des solutions techniques et infrastructure
Une fois les besoins et procédures définis, vient le temps des choix techniques :
- solution de sauvegarde adaptée à vos RPO (fréquence, rétention, copie immuable) ;
- infrastructure de secours : PRA cloud, site secondaire ou approche hybride ;
- outils de gestion de parc permettant de verrouiller, effacer ou reconfigurer les postes à distance ;
- stock de matériel de remplacement ou contrat de remplacement rapide ;
- mesures de sécurité pour éviter une réinfection lors de la restauration (antivirus EDR, MFA, rotation des mots de passe).
L'objectif est que chaque procédure écrite à l'étape 2 dispose des moyens techniques pour être exécutée.
Étape 4 : documentation et communication du plan
Un PRA qui n'existe que dans la tête d'une personne n'est pas un PRA. La documentation doit être claire, à jour et accessible même si votre système d'information est hors service. Gardez une version hors ligne ou hébergée sur un service indépendant de votre infrastructure.
Le document comprend au minimum :
- la liste des systèmes critiques et leurs objectifs RTO et RPO ;
- les scénarios de sinistre couverts ;
- l'organisation de la cellule de crise et l'annuaire d'urgence ;
- les procédures de reprise détaillées ;
- les modèles de communication interne et externe.
Pensez aussi à communiquer le plan aux collaborateurs. Ils doivent savoir quoi faire, et surtout quoi ne pas faire, lorsqu'un incident survient.
Étape 5 : tests réguliers et maintenance du PRA
Un plan jamais testé est un plan qui échouera le jour J. Les tests permettent de vérifier que les sauvegardes sont exploitables, que les délais de reprise sont tenus et que les équipes connaissent leur rôle.
Le PRA doit aussi évoluer avec l'entreprise : nouvel outil, nouveau site, recrutements, changement de prestataire. Chaque évolution du système d'information doit entraîner une mise à jour du plan.
Solutions et technologies pour un PRA informatique performant
PRA cloud vs infrastructure on-premise
Le choix entre un PRA cloud et une infrastructure de secours sur site (on-premise) dépend de vos objectifs de reprise, de votre budget et de votre architecture existante.
Le PRA cloud (DRaaS) demande un investissement initial faible, sous forme d'abonnement mensuel, et se met en place rapidement. Il s'ajuste à vos besoins, résiste bien à un sinistre local puisque les données sont stockées hors site, et requiert peu de compétences internes. En contrepartie, la maîtrise des données dépend du fournisseur et de leur localisation.
Le PRA on-premise offre une maîtrise totale des données, mais suppose un investissement initial élevé (matériel, local, licences) et un délai de mise en place plus long. Sa capacité reste limitée par le matériel acheté, il exige des compétences internes importantes et demeure vulnérable à un sinistre local si le site de secours est proche.
Pour la majorité des PME, le PRA cloud est aujourd'hui l'option la plus pertinente : il élimine le besoin d'un second site physique et offre des délais de reprise courts. Vérifiez toutefois la localisation des données (idéalement en Europe), les engagements de niveau de service et les conditions de réversibilité.
L'approche hybride est aussi fréquente : sauvegardes locales pour les restaurations rapides du quotidien, réplication cloud pour les sinistres majeurs.
Outils de sauvegarde et de réplication des données
Les solutions techniques se répartissent en plusieurs catégories :
- La sauvegarde classique (complète, incrémentielle ou différentielle) : adaptée aux RPO de plusieurs heures.
- Les snapshots : des images instantanées des machines virtuelles ou des volumes de stockage, rapides à restaurer.
- La réplication continue : les données sont copiées en quasi temps réel vers un site distant, pour des RPO de quelques minutes.
- La sauvegarde des outils SaaS : Microsoft 365 ou Google Workspace ne sauvegardent pas vos données comme vous le pensez. Leur responsabilité porte sur la disponibilité du service, pas sur la récupération de vos fichiers supprimés ou chiffrés. Une solution de sauvegarde dédiée reste recommandée.
- La sauvegarde des postes de travail : de plus en plus de données critiques résident sur les ordinateurs des collaborateurs, surtout en télétravail.
Quelle que soit la technologie, vérifiez trois points : le chiffrement des sauvegardes, leur isolement par rapport au réseau de production et la possibilité de restaurer finement (un fichier, une boîte mail, un poste entier).
Gestion de crise et coordination des équipes
La technologie ne suffit pas si la coordination fait défaut. Lors d'un incident majeur, les heures perdues viennent rarement de la restauration elle-même. Elles viennent de l'hésitation, des informations contradictoires et des personnes qui ne savent pas qui contacter.
Pour une gestion de crise efficace :
- prévoyez un canal de communication de secours, indépendant de votre messagerie habituelle, qui peut elle-même être touchée ;
- tenez un journal de crise qui trace chaque décision et chaque action, utile pour l'analyse post-incident, l'assureur et les autorités ;
- préparez des messages types pour les collaborateurs, les clients et les partenaires ;
- organisez des points de situation à intervalles réguliers, avec un seul porte-parole.
Une cellule de crise bien rodée peut réduire de plusieurs heures la durée d'interruption.
Bonnes pratiques pour garantir l'efficacité de votre plan de reprise
Tester régulièrement votre PRA en conditions réelles
Le test est le seul moyen de savoir si votre PRA fonctionne vraiment. Plusieurs niveaux de tests existent, du plus léger au plus complet :
- La revue documentaire : relecture du plan par les équipes concernées pour repérer les incohérences.
- L'exercice sur table : la cellule de crise déroule un scénario fictif (ransomware un lundi matin, par exemple) et vérifie que chacun connaît son rôle.
- Le test de restauration : restauration effective d'un fichier, d'une base de données ou d'un poste complet, en mesurant le temps nécessaire.
- La simulation complète : bascule réelle sur l'infrastructure de secours, idéalement hors heures ouvrées.
Chaque test doit donner lieu à un compte rendu : ce qui a fonctionné, ce qui a bloqué, les écarts entre RTO visé et temps réel, les corrections à apporter.
Former vos équipes à la gestion de crise
Vos collaborateurs sont à la fois le premier rempart et le premier point d'entrée des attaques. Un salarié qui reconnaît un email de phishing ou qui signale immédiatement un comportement anormal de son poste peut éviter un sinistre.
Formez vos équipes à trois niveaux :
- Tous les collaborateurs : réflexes de cybersécurité, signalement d'incident, conduite à tenir (déconnecter le poste du réseau, ne pas l'éteindre, prévenir l'IT).
- La cellule de crise : déroulé du PRA, prise de décision sous pression, communication.
- Les équipes techniques : procédures de restauration, utilisation des outils de secours.
Les nouveaux arrivants doivent être sensibilisés dès leur onboarding.
Maintenir à jour votre documentation et vos procédures
Un PRA vieillit vite. Un contact qui a quitté l'entreprise, un serveur remplacé, un nouvel outil SaaS adopté par une équipe : chaque changement peut rendre une procédure inapplicable.
Quelques réflexes simples :
- désignez un responsable du PRA, chargé de sa mise à jour ;
- planifiez une revue complète au moins une fois par an ;
- intégrez la mise à jour du PRA dans vos processus de changement : chaque nouveau système déployé doit y figurer ;
- versionnez le document pour garder l'historique des modifications.
Mesurer et optimiser les performances de votre stratégie de reprise
Ce qui n'est pas mesuré ne s'améliore pas. Suivez quelques indicateurs clés :
- le RTO réel constaté lors des tests, comparé au RTO cible ;
- le RPO réel, c'est-à-dire l'ancienneté de la dernière sauvegarde exploitable ;
- le taux de réussite des restaurations testées ;
- le taux de couverture : la part des systèmes critiques effectivement intégrés au PRA ;
- la date du dernier test pour chaque scénario.
Ces indicateurs permettent d'ajuster votre stratégie et de justifier les investissements auprès de la direction.
Questions fréquentes sur le plan de reprise d'activité informatique
Combien coûte la mise en place d'un PRA informatique ?
Le coût d'un PRA varie fortement selon la taille de l'entreprise, le nombre de systèmes critiques et les objectifs de reprise. Plus le RTO et le RPO sont exigeants, plus la solution est coûteuse. Les principaux postes de dépenses sont l'audit initial, la solution de sauvegarde, l'infrastructure de secours (abonnement cloud ou matériel), le temps de documentation et les tests. Pour une PME, le PRA cloud permet de transformer un investissement lourd en coût mensuel prévisible. À mettre en regard du coût d'une seule journée d'interruption totale.
Quelle est la durée de mise en œuvre d'un plan de reprise d'activité ?
Pour une PME, comptez généralement quelques semaines à quelques mois entre l'audit initial et le premier test complet. La durée dépend de la complexité du système d'information, de la disponibilité des équipes métiers pour le bilan d'impact et du niveau de documentation existant. Une approche progressive fonctionne bien : couvrir d'abord les systèmes les plus critiques, puis étendre le périmètre.
Comment choisir entre un PRA interne ou externalisé ?
Un PRA interne suppose des compétences techniques solides, du temps et une capacité à maintenir le plan dans la durée. Il convient aux entreprises dotées d'une équipe IT structurée. Un PRA externalisé, confié à un prestataire spécialisé ou à un infogérant, apporte expertise, outils et disponibilité, notamment en cas d'incident hors heures ouvrées. Pour la plupart des PME sans DSI, l'externalisation est la solution la plus fiable. Veillez à garder la maîtrise des décisions et l'accès à la documentation.
À quelle fréquence faut-il tester son plan de reprise d'activité ?
La bonne pratique consiste à réaliser au moins un test complet par an, complété par des tests de restauration plus fréquents (tous les mois ou tous les trimestres) sur les systèmes critiques. Un test est aussi recommandé après chaque changement important du système d'information : migration, nouveau logiciel métier, changement de prestataire, déménagement.
Un PRA, c'est une IT pilotée, pas subie
Un plan de reprise d'activité informatique ne s'improvise pas le jour où le sinistre survient. Il repose sur une connaissance précise de votre parc, des objectifs de reprise réalistes, des sauvegardes fiables, des équipes préparées et des tests réguliers.
Chez rzilient, nous aidons les PME à garder la main sur leur IT : gestion de parc, sécurisation des postes de travail, sauvegardes, support et remplacement rapide du matériel. De quoi reprendre l'activité plus vite quand l'imprévu arrive. Vous souhaitez faire le point sur votre capacité de reprise ? Parlons-en.