Test d’intrusion (pentest) : tout comprendre pour sécuriser votre entreprise en 2026
Gérez votre parc IT à distance
Découvrez notre solution tout-en-un

Et si vous découvriez vos failles de sécurité avant les cybercriminels ? C’est exactement le rôle du test d’intrusion, aussi appelé pentest. Le principe : simuler des attaques réelles sur votre système d’information pour identifier les vulnérabilités, mesurer leur impact et les corriger avant qu’elles ne soient exploitées.
Le sujet n’a rien de théorique. Selon le baromètre 2026 du CESIN sur la cybersécurité des entreprises françaises, 40 % des entreprises ont subi au moins une cyberattaque significative au cours de l’année. Et après le phishing, l’exploitation de failles de sécurité reste l’un des vecteurs d’attaque les plus utilisés.
Définition, types de pentest, méthodologie, outils, budget : on vous explique tout sur le test d’intrusion, clairement et sans jargon inutile.
Qu’est-ce qu’un test d’intrusion ?
Définition du pentest
Un test d’intrusion (ou penetration test, abrégé pentest) est une évaluation de sécurité au cours de laquelle des experts se mettent dans la peau d’un attaquant. Leur mission : tenter de pénétrer un système informatique, un réseau, une application web ou un environnement cloud, avec l’accord écrit de l’entreprise et dans un périmètre défini à l’avance.
Concrètement, le pentesteur utilise les mêmes techniques et les mêmes outils que les cybercriminels. Il cherche des failles de sécurité, essaie de les exploiter, puis mesure jusqu’où il peut aller : accès à des données sensibles, prise de contrôle d’un poste, élévation de privilèges sur le réseau interne…
L’objectif n’est pas de « casser » votre système d’information, mais de répondre à une question simple : que pourrait réellement faire un attaquant chez vous aujourd’hui ?
Mise en situation : un pentesteur découvre qu’un ancien serveur de test, oublié depuis deux ans, est toujours accessible depuis Internet. Il y trouve des identifiants en clair, qui lui ouvrent l’accès à la messagerie de l’entreprise. Une faille invisible au quotidien, mais critique.
Différence entre audit de sécurité et test d’intrusion
Les deux termes sont souvent confondus, pourtant ils ne répondent pas au même besoin.
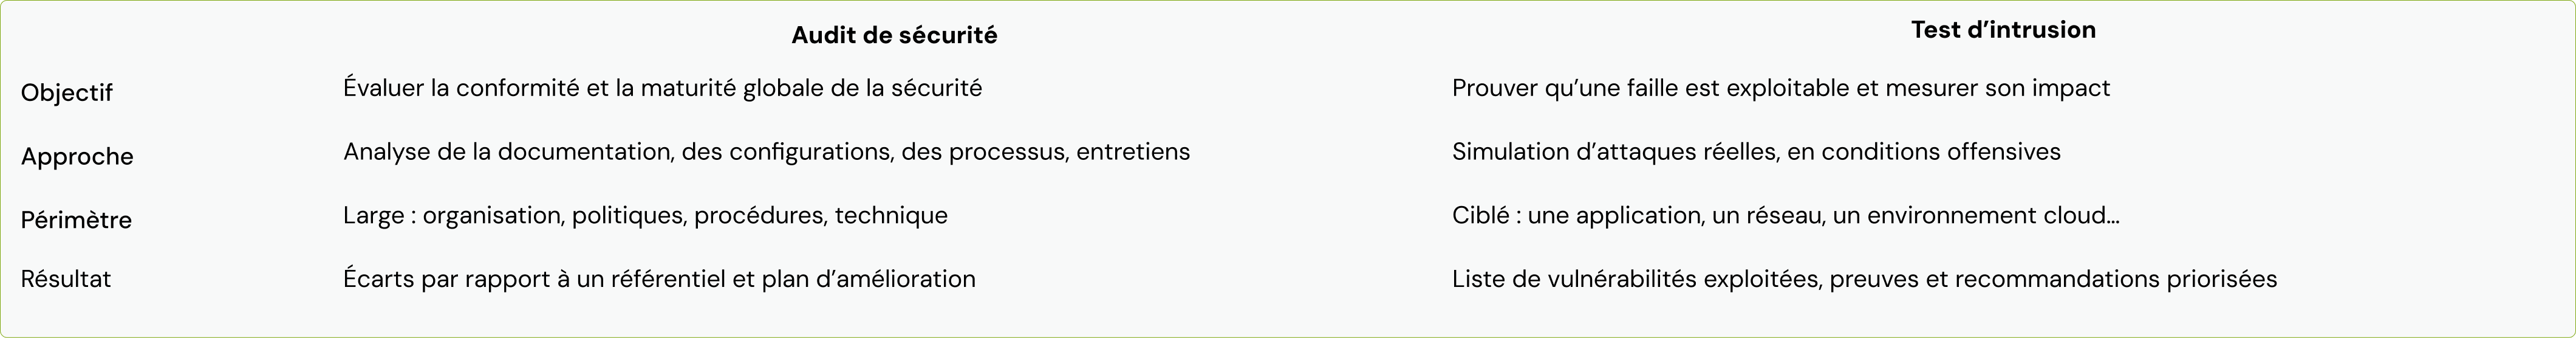
En résumé, l’audit de sécurité vérifie que les bonnes règles existent, quand le pentest vérifie qu’elles résistent à une attaque. Les deux sont complémentaires : le test d’intrusion est d’ailleurs souvent l’une des briques d’un audit plus large.
Pourquoi réaliser un test d’intrusion pour votre entreprise ?
Un pare-feu, un antivirus et des mises à jour, c’est indispensable. Mais comment savoir si l’ensemble tient vraiment face à une attaque ? Le test d’intrusion apporte une réponse concrète, chiffrée et documentée.
Identifier les vulnérabilités avant les cybercriminels
Chaque jour, de nouvelles vulnérabilités sont publiées. Une mauvaise configuration cloud, un mot de passe par défaut, un logiciel non mis à jour ou un droit d’accès trop large suffisent à ouvrir une brèche.
Le pentest permet de détecter ces failles potentielles avant qu’elles ne soient exploitées. Et surtout, il les hiérarchise : toutes les vulnérabilités ne se valent pas. Une faille critique exposée sur Internet passe avant un défaut mineur accessible uniquement depuis le réseau interne.
💡 Un scanner automatique remonte des centaines d’alertes. Le pentesteur, lui, vous dit lesquelles sont réellement exploitables et ce qu’elles permettent d’obtenir.
Réduire les risques de cyberattaques
Phishing, ransomwares, exploitation de failles, attaques via un prestataire… Les cyberattaques les plus courantes reposent presque toujours sur une faiblesse connue mais non corrigée.
En simulant ces attaques, le test d’intrusion permet de :
- réduire la surface d’attaque en fermant les portes d’entrée inutiles ;
- évaluer la capacité de détection de vos équipes et de vos outils (votre SOC a-t-il repéré l’intrusion ?) ;
- prioriser les investissements de cybersécurité sur les risques les plus importants ;
- sensibiliser la direction avec des preuves concrètes plutôt qu’avec des scénarios abstraits.
Ce dernier point est souvent décisif : un rapport qui montre qu’un attaquant a pu accéder aux fiches de paie en deux heures pèse bien plus qu’une alerte générique.
Respecter les obligations réglementaires et normes de sécurité
Le test d’intrusion est aussi un levier de conformité. De nombreuses normes de cybersécurité et réglementations demandent de tester régulièrement l’efficacité des mesures de sécurité :
- RGPD : l’article 32 impose une procédure visant à tester, analyser et évaluer régulièrement l’efficacité des mesures techniques et organisationnelles ;
- NIS2 : la directive européenne exige des entités concernées qu’elles évaluent l’efficacité de leurs mesures de gestion des risques cyber ;
- ISO 27001 : la norme impose une gestion rigoureuse des vulnérabilités techniques, et le pentest est l’un des moyens les plus reconnus pour la démontrer ;
- DORA : pour les entités financières, le règlement prévoit des tests de résilience, et même des tests d’intrusion fondés sur la menace pour les acteurs les plus importants ;
- PCI DSS : pour les entreprises qui traitent des paiements par carte, un pentest au moins annuel est exigé.
Au-delà des textes, vos clients, vos partenaires et votre cyber-assureur vous demandent de plus en plus de prouver votre niveau de sécurité. Un rapport de pentest récent est un argument solide dans un appel d’offres comme dans une négociation d’assurance.
Les différents types de tests d’intrusion
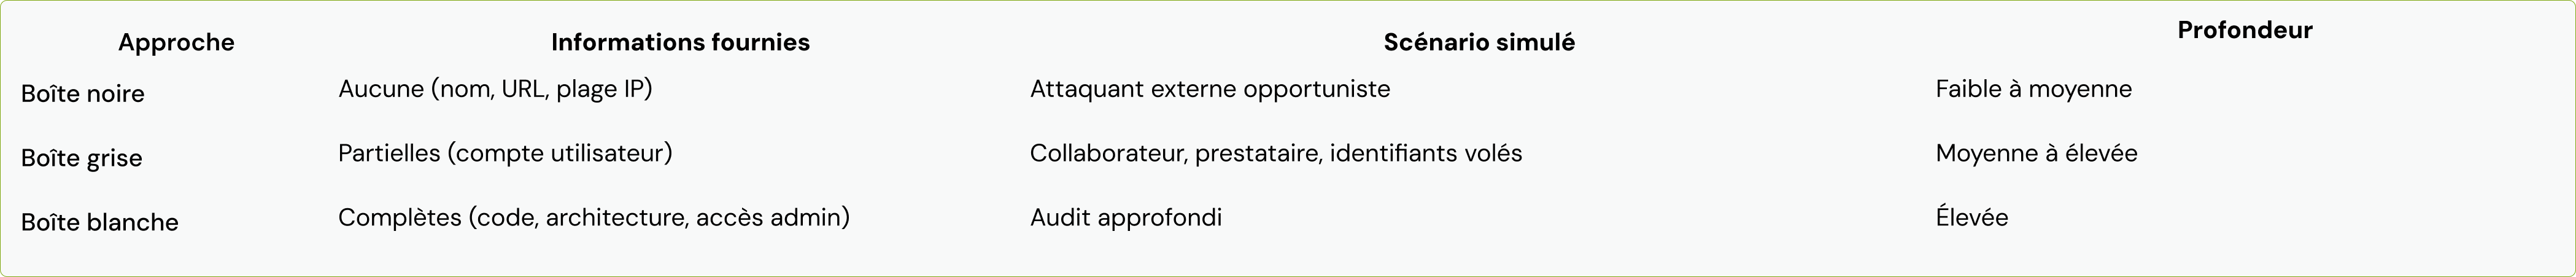
Tous les pentests ne se ressemblent pas. On les distingue d’abord selon le niveau d’information donné au pentesteur (boîte noire, grise, blanche), puis selon le point de départ de l’attaque (externe ou interne).
Test en boîte noire (black box)
En boîte noire, le pentesteur ne dispose d’aucune information préalable, à part le nom de l’entreprise ou une adresse cible. Il est dans la situation exacte d’un attaquant extérieur qui découvre votre organisation.
- Avantage : c’est le scénario le plus réaliste face à un cybercriminel opportuniste.
- Limite : une grande partie du temps est consacrée à la reconnaissance, et certaines zones du système peuvent rester inexplorées.
Test en boîte blanche (white box)
En boîte blanche, c’est l’inverse : le pentesteur a accès à tout. Code source, schémas d’architecture, documentation, comptes administrateurs…
- Avantage : c’est l’approche la plus exhaustive. Elle permet de détecter des failles profondes, notamment dans le code des applications.
- Limite : elle demande plus de temps et de préparation, et elle simule moins bien une attaque réelle.
Test en boîte grise (grey box)
Le pentest en boîte grise est un compromis entre les deux. Le pentesteur dispose d’informations partielles, typiquement un compte utilisateur standard. Il simule ainsi un collaborateur malveillant, un prestataire ou un attaquant qui aurait volé des identifiants par phishing.
C’est l’approche la plus utilisée en entreprise, car elle offre le meilleur équilibre entre réalisme, profondeur d’analyse et budget.
Test d’intrusion externe vs interne
Second critère : d’où part l’attaque ?
- Le test d’intrusion externe cible tout ce qui est exposé sur Internet : site web, applications SaaS, messagerie, VPN, serveurs accessibles à distance, services cloud. Il répond à la question : un attaquant peut-il entrer chez nous depuis l’extérieur ?
- Le test d’intrusion interne part de l’intérieur du réseau, comme si l’attaquant avait déjà un pied dans la place (poste compromis, prise réseau dans une salle de réunion, collaborateur malveillant). Il répond à une autre question : une fois entré, jusqu’où peut-il aller ? C’est souvent là que l’on découvre les failles les plus critiques, comme un annuaire Active Directory mal configuré.
Les deux sont complémentaires. Un test d’intrusion réseau complet combine généralement une phase externe et une phase interne.
Comment se déroule un test d’intrusion ?
Un pentest suit une méthodologie structurée, inspirée de référentiels reconnus comme le guide de test de l’OWASP (pour les applications web), le PTES ou l’OSSTMM. Avant toute action, une étape de cadrage fixe le périmètre, les objectifs, les dates et les règles d’engagement. Une autorisation écrite est indispensable : sans elle, un test d’intrusion est juridiquement une intrusion tout court.
Ensuite, le test se déroule généralement en quatre grandes étapes.
Phase de reconnaissance et collecte d’informations
C’est la phase d’observation. Le pentesteur collecte un maximum d’informations sur la cible : noms de domaine, sous-domaines, adresses IP, technologies utilisées, services exposés, adresses email des collaborateurs, fuites de données publiques…
Cette collecte se fait en deux temps : de façon passive (sources publiques, réseaux sociaux, moteurs de recherche, sans contact direct avec vos systèmes) puis active (cartographie du réseau, scan des ports ouverts). Plus la reconnaissance est poussée, plus l’attaque simulée sera réaliste.
Analyse des vulnérabilités et identification des failles
À partir de cette cartographie, le pentesteur recherche les vulnérabilités : versions logicielles obsolètes, mauvaises configurations, mots de passe faibles, services inutiles exposés, failles applicatives (injections SQL, XSS, contrôle d’accès défaillant…).
Il combine scanners automatisés et analyse manuelle. Les outils trouvent vite les failles connues, mais seul l’œil humain repère les failles de logique métier, celles qu’aucun scanner ne détecte.
Exploitation des failles de sécurité
C’est l’étape qui distingue le pentest d’un simple scan. Le pentesteur tente d’exploiter les failles identifiées pour prouver qu’elles sont réelles et mesurer leur impact : accès à des données, prise de contrôle d’un serveur, élévation de privilèges, déplacement latéral sur le réseau interne…
Cette exploitation reste toujours maîtrisée : elle s’arrête à la démonstration et respecte les limites fixées lors du cadrage. L’objectif est de collecter des preuves, pas de perturber votre activité.
Rapport détaillé et recommandations
Le livrable final est le rapport de test d’intrusion. Il contient généralement :
- une synthèse managériale, lisible par la direction, qui résume le niveau de risque global ;
- le détail technique de chaque vulnérabilité, avec son niveau de criticité, les preuves d’exploitation et le scénario d’attaque ;
- des recommandations de correction priorisées, concrètes et adaptées à votre contexte.
Le rapport est souvent présenté lors d’une restitution orale. Une bonne pratique consiste ensuite à prévoir un test de contrôle (ou contre-audit) quelques semaines plus tard, pour vérifier que les corrections ont bien été appliquées.
Outils et techniques utilisés lors d’un pentest
Les pentesteurs s’appuient sur une large boîte à outils, souvent open source, qui recoupe en partie les outils nécessaires à la cybersécurité au quotidien. Mais l’outil ne fait pas tout : c’est l’expertise humaine qui transforme une alerte en scénario d’attaque crédible.
Outils d’analyse réseau et de scanning
Pour cartographier un réseau et repérer les points faibles, quelques outils sont incontournables :
- Nmap pour découvrir les machines actives, les ports ouverts et les services exposés ;
- Wireshark pour analyser le trafic réseau et repérer des échanges non chiffrés ;
- Nessus ou OpenVAS pour scanner automatiquement les vulnérabilités connues ;
- Metasploit pour tester l’exploitation de failles de manière contrôlée ;
- BloodHound pour cartographier les chemins d’attaque dans un environnement Active Directory.
Techniques d’ingénierie sociale
La faille la plus exploitée reste souvent humaine. C’est pourquoi certains pentests intègrent un volet d’ingénierie sociale :
- campagnes de phishing simulées pour mesurer le taux de clic et de saisie d’identifiants ;
- appels téléphoniques (vishing) d’un faux support informatique ;
- tests d’intrusion physique, comme une tentative d’accès aux locaux ou le dépôt d’une clé USB piégée.
👉 Mise en situation : un « technicien du support » appelle un collaborateur pour une mise à jour urgente et lui demande son code de validation MFA. Si le collaborateur le transmet, toute la sécurité technique est contournée en une minute.
Ces tests ne visent pas à piéger les équipes, mais à identifier les besoins de sensibilisation et à renforcer les bons réflexes.
Tests sur applications web et cloud
Sites web, extranets, API, applications SaaS : les applications sont une cible de choix. Les pentesteurs utilisent des outils comme Burp Suite ou OWASP ZAP pour intercepter et manipuler les requêtes, et s’appuient sur le Top 10 de l’OWASP, la référence des risques applicatifs les plus critiques (contrôle d’accès défaillant, injections, mauvaises configurations…).
Côté cloud (Microsoft 365, Azure, AWS, Google Cloud), le test se concentre sur la gestion des identités et des droits, les espaces de stockage exposés publiquement, les clés d’API qui traînent et les configurations par défaut. Des outils comme ScoutSuite ou Prowler aident à auditer ces environnements. Avec la généralisation du télétravail et du SaaS, c’est souvent là que se trouvent les risques les plus importants.
Bonnes pratiques pour réussir votre test d’intrusion
Un pentest bien préparé, c’est un budget mieux utilisé et des résultats directement exploitables. Voici les points à ne pas négliger.
Définir clairement le périmètre et les objectifs
Avant de lancer quoi que ce soit, posez-vous les bonnes questions :
- Quoi tester ? Site web, réseau interne, Microsoft 365, application métier, postes de travail…
- Pourquoi ? Préparer une certification, rassurer un client, valider une nouvelle infrastructure, répondre à une exigence réglementaire.
- Quelle approche ? Boîte noire, grise ou blanche, externe ou interne.
- Quelles limites ? Systèmes exclus, horaires autorisés, interdiction de certaines techniques (déni de service, par exemple).
Un périmètre trop large dilue le budget, un périmètre trop étroit laisse des angles morts. Le bon réflexe : commencer par les actifs les plus critiques et les plus exposés.
💡 Un parc informatique bien inventorié facilite énormément le cadrage. Difficile de définir un périmètre si vous ne savez pas exactement quels postes, comptes et applications sont utilisés dans l’entreprise.
Choisir le bon prestataire en cybersécurité
Le test d’intrusion repose sur la confiance : vous donnez à un tiers les moyens d’attaquer votre système d’information. Quelques critères pour bien choisir :
- la qualification PASSI (Prestataire d’Audit de la Sécurité des Systèmes d’Information), délivrée par l’ANSSI, gage de compétence et de méthode ;
- les certifications des pentesteurs (OSCP, OSWE, CEH…) ;
- un exemple de rapport anonymisé, pour juger de la clarté et de la qualité des recommandations ;
- la méthodologie proposée et la convention d’audit, qui encadre juridiquement l’intervention ;
- l’accompagnement après le test : restitution, aide à la correction, test de contrôle.
Planifier régulièrement des pentests
Un test d’intrusion est une photo à un instant donné. Votre système d’information, lui, évolue en permanence : nouveaux collaborateurs, nouvelles applications, migrations cloud, nouvelles vulnérabilités publiées chaque semaine.
Pour rester protégé, intégrez le pentest dans une démarche continue :
- un test d’intrusion au moins une fois par an sur les actifs critiques ;
- un test supplémentaire après chaque changement majeur (nouvelle application, refonte réseau, migration) ;
- entre deux pentests, un scan de vulnérabilités régulier, des mises à jour appliquées sans délai et une supervision de la sécurité (SOC, EDR).
Le pentest ne remplace pas la sécurité du quotidien : il la vérifie.
Questions fréquentes sur les tests d’intrusion
Quelle est la fréquence idéale pour réaliser un pentest ?
La recommandation la plus courante est de réaliser un test d’intrusion au moins une fois par an, et après chaque évolution importante du système d’information : mise en ligne d’une application, migration vers le cloud, changement d’infrastructure réseau. Certaines réglementations, comme PCI DSS, imposent d’ailleurs ce rythme annuel. Les entreprises les plus exposées optent pour des tests plus fréquents, voire pour du pentest en continu.
Combien coûte un test d’intrusion ?
Le prix dépend surtout du périmètre, de l’approche (boîte noire, grise ou blanche) et du nombre de jours nécessaires. Les pentests sont généralement facturés au jour/homme. À titre indicatif, comptez quelques milliers d’euros pour un périmètre restreint, comme une application web simple testée en quelques jours, et plusieurs dizaines de milliers d’euros pour un test complet combinant réseau interne, externe, cloud et ingénierie sociale. Demandez toujours un devis détaillé après une phase de cadrage.
Un pentest peut-il endommager mon système informatique ?
Le risque existe mais il est très faible lorsque le test est bien encadré. Les pentesteurs professionnels travaillent avec des règles d’engagement strictes, évitent les techniques destructrices et s’arrêtent à la preuve d’exploitation. Pour aller plus loin dans la prudence, vous pouvez exclure les systèmes les plus sensibles, définir des créneaux horaires précis, réaliser certains tests sur un environnement de préproduction et vous assurer que vos sauvegardes sont à jour avant le lancement.
Qui peut réaliser un test d’intrusion dans mon entreprise ?
Un test d’intrusion doit être confié à des experts en sécurité offensive, internes ou externes, avec une autorisation écrite de la direction. Dans la majorité des PME, il est réalisé par un prestataire spécialisé, idéalement qualifié PASSI par l’ANSSI. Faire appel à un tiers indépendant présente un autre avantage : un regard extérieur, sans angle mort ni biais sur votre propre infrastructure.
En résumé : le test d’intrusion, le meilleur moyen de savoir où vous en êtes
Le test d’intrusion n’est pas réservé aux grands groupes. En simulant des attaques réelles, il vous montre précisément où se trouvent vos failles, ce qu’un attaquant pourrait en faire et comment les corriger. Boîte noire, grise ou blanche, externe ou interne : l’essentiel est de choisir l’approche adaptée à vos risques, de bien cadrer le périmètre et de répéter l’exercice régulièrement.
Mais un pentest n’a de valeur que si ses recommandations sont appliquées, puis maintenues dans la durée. C’est là que tout se joue.
Chez rzilient, on vous aide à sécuriser votre IT au quotidien : inventaire et gestion du parc, mises à jour, gestion des accès, sensibilisation des équipes, supervision avec un SOC managé. Avec notre offre de cybersécurité managée, vos équipes se concentrent sur leur métier, et votre système d’information reste piloté et sécurisé.