Réglementation DORA : piliers, entités concernées et mise en conformité
Sécurisez votre parc IT sans effort
Découvrez notre solution tout-en-un

Qu'est-ce que la réglementation DORA ?
Définition et origine du règlement européen
DORA est l'acronyme de Digital Operational Resilience Act, en français « règlement sur la résilience opérationnelle numérique du secteur financier ». Il s'agit du règlement (UE) 2022/2554, adopté par le Parlement européen et le Conseil le 14 décembre 2022 et publié au Journal officiel de l'Union européenne le 27 décembre 2022.
Il est accompagné d'une directive, la directive (UE) 2022/2556, qui modifie plusieurs textes sectoriels existants (CRD, Solvabilité II, MiFID II, DSP2...) pour les aligner sur les nouvelles exigences. Parce qu'il s'agit d'un règlement, DORA s'applique directement dans tous les États membres, sans transposition : les mêmes règles valent à Paris, Madrid ou Francfort.
Le texte est né d'un constat simple. Avant DORA, les exigences en matière de sécurité informatique des institutions financières étaient dispersées entre de nombreuses directives, orientations et pratiques nationales. Cette fragmentation créait des angles morts, notamment sur la dépendance croissante aux prestataires tiers TIC, comme les fournisseurs de cloud.
Objectifs de la résilience opérationnelle numérique
La résilience opérationnelle numérique désigne la capacité d'une entité financière à construire, garantir et réexaminer son intégrité opérationnelle face aux risques liés aux TIC. Autrement dit : résister à un incident, en limiter l'impact, puis reprendre ses activités rapidement.
La réglementation DORA poursuit quatre objectifs principaux :
- Harmoniser les règles de gestion des risques TIC dans l'ensemble du secteur financier européen.
- Renforcer la capacité des entreprises à détecter, contenir et résoudre les incidents liés aux TIC.
- Encadrer la relation avec les prestataires TIC, y compris les plus critiques, qui passent sous une surveillance européenne directe.
- Responsabiliser les dirigeants : l'organe de direction porte la responsabilité finale du cadre de gestion du risque TIC.
L'idée centrale est de passer d'une logique de conformité défensive à une logique de continuité : il ne s'agit plus seulement d'empêcher les attaques, mais d'assurer que les fonctions critiques continuent de fonctionner quand un incident survient.
Date d'entrée en vigueur et contexte réglementaire
DORA est entré en vigueur le 16 janvier 2023 et s'applique depuis le 17 janvier 2025. Les deux années intermédiaires ont permis aux autorités européennes de supervision (ABE, AEMF et AEAPP) de publier les normes techniques de réglementation (RTS) et d'exécution (ITS) qui précisent les exigences : classification des incidents, contenu des contrats, registre d'information, tests de pénétration...
DORA s'inscrit dans un paysage réglementaire plus large, aux côtés de la directive NIS 2 sur la cybersécurité des entités essentielles et importantes, du RGPD pour la protection des données et du Cyber Resilience Act pour les produits numériques. Pour les entités financières, DORA fait office de texte spécifique : lorsque ses dispositions recouvrent celles de NIS 2, ce sont celles de DORA qui priment.
Qui sont les entités financières concernées par DORA ?
L'article 2 du règlement liste une vingtaine de catégories d'entités concernées par DORA. Le champ est volontairement large : il couvre presque tout l'écosystème financier européen, ainsi que les prestataires qui le font fonctionner. Le texte applique toutefois un principe de proportionnalité : les exigences sont modulées selon la taille, le profil de risque et la complexité des activités de chaque entité.
Les établissements bancaires et institutions financières
Première cible du règlement : les établissements de crédit, c'est-à-dire les banques. Mais DORA va bien au-delà des grands groupes bancaires. Sont également concernés les établissements de paiement, les établissements de monnaie électronique, les prestataires de services d'information sur les comptes, ainsi que les prestataires de services sur crypto-actifs agréés au titre du règlement MiCA.
Les infrastructures de marché entrent aussi dans le périmètre : contreparties centrales, dépositaires centraux de titres, plateformes de négociation et référentiels centraux. Leur rôle central dans le fonctionnement du système financier en fait des acteurs particulièrement surveillés.
Les entreprises d'assurance et de réassurance
Les entreprises d'assurance et de réassurance sont pleinement concernées, tout comme les intermédiaires d'assurance et de réassurance, à l'exception des plus petits (microentreprises, petites et moyennes structures selon les critères du texte). Les institutions de retraite professionnelle font elles aussi partie des entités financières visées.
Pour les assureurs, l'enjeu est double : protéger des volumes massifs de données sensibles (santé, patrimoine, sinistres) et garantir la continuité des fonctions critiques comme l'indemnisation ou la gestion des contrats.
Les prestataires de services d'investissement
Les entreprises d'investissement, les sociétés de gestion d'OPCVM et les gestionnaires de fonds d'investissement alternatifs (FIA) doivent également se conformer à DORA. Le règlement vise aussi les agences de notation de crédit, les administrateurs d'indices de référence critiques, les prestataires de services de financement participatif et les référentiels des titrisations.
Pour ces acteurs, souvent de taille intermédiaire, la difficulté tient moins à la technicité des exigences qu'à leur formalisation : documenter, tester et prouver ce qui était parfois géré de manière informelle.
Les prestataires tiers de services TIC
C'est l'une des grandes nouveautés de DORA. Les prestataires tiers de services TIC (hébergeurs, fournisseurs de cloud, éditeurs de logiciels, infogérants, fournisseurs de services de sécurité) sont concernés de deux manières.
Tous le sont indirectement, via les exigences contractuelles que leurs clients financiers doivent leur imposer. Les plus importants, désignés comme prestataires tiers critiques par les autorités européennes, sont en plus soumis à une surveillance directe : inspections, demandes d'information, recommandations et, en cas de manquement, astreintes financières. Une entreprise qui n'est pas elle-même une entité financière peut donc se retrouver au cœur de la réglementation DORA.
Les 5 piliers de la réglementation DORA
Le règlement s'organise autour de cinq piliers complémentaires. Ensemble, ils couvrent tout le cycle de vie du risque numérique : prévenir, détecter, réagir, tester et apprendre.
Gestion des risques liés aux TIC
C'est le socle de DORA. Chaque entité financière doit disposer d'un cadre de gestion des risques liés aux TIC solide, complet et documenté. Ce cadre doit permettre de :
- Identifier les actifs informationnels, les fonctions métiers qui en dépendent et les risques associés.
- Protéger et prévenir grâce à des mesures de sécurité adaptées : gestion des accès, chiffrement, mises à jour, sécurisation des postes et des réseaux.
- Détecter rapidement les activités anormales.
- Répondre et rétablir les activités grâce à des politiques de continuité, de sauvegarde et de restauration.
- Apprendre et évoluer à partir des incidents passés.
L'organe de direction définit, approuve et supervise ce cadre. Il doit aussi se former régulièrement aux risques TIC : la cybersécurité n'est plus un sujet réservé à la DSI.
Signalement des incidents majeurs
DORA impose un processus harmonisé de détection, de classification et de notification des incidents liés aux TIC. Chaque incident est évalué selon des critères précis : nombre de clients touchés, durée, répartition géographique, pertes de données, criticité des services affectés, impact économique.
Lorsqu'un incident est classé comme incident majeur, l'entité doit le déclarer à son autorité compétente selon un calendrier strict, détaillé plus bas dans cet article. Les entités peuvent aussi notifier, à titre volontaire, les cybermenaces importantes qu'elles identifient.
Tests de résilience opérationnelle
Un dispositif de sécurité qui n'est jamais testé reste théorique. DORA exige donc la mise en place d'un programme de tests de résilience opérationnelle numérique, proportionné à la taille de l'entité : analyses de vulnérabilités, revues de code source, tests de performance, tests de scénarios, tests de pénétration.
Les systèmes qui supportent des fonctions critiques doivent être testés au moins une fois par an. Les entités les plus significatives, désignées par les autorités, doivent en plus réaliser tous les trois ans des tests de pénétration fondés sur la menace (TLPT), inspirés du cadre européen TIBER-EU. Ces tests simulent de vraies attaques sur les systèmes en production.
Gestion des risques liés aux prestataires tiers
Les entités financières restent pleinement responsables de leur conformité, même lorsqu'elles externalisent. Elles doivent donc adopter une stratégie de gestion du risque lié aux prestataires tiers TIC, qui couvre toute la relation : évaluation avant signature, clauses contractuelles obligatoires, suivi continu et stratégie de sortie.
Elles doivent aussi tenir un registre d'information recensant tous les accords contractuels conclus avec des prestataires TIC. Ce registre est transmis aux autorités et leur permet de repérer les dépendances et les risques de concentration à l'échelle du marché.
Partage d'informations sur les cybermenaces
Dernier pilier : la coopération. DORA encourage les entités financières à échanger entre elles des informations et des renseignements sur les cybermenaces : indicateurs de compromission, tactiques des attaquants, alertes de sécurité, outils de détection.
Ces échanges se font au sein de communautés de confiance, dans le respect de la confidentialité et du RGPD. L'entité qui y participe doit en informer son autorité compétente. L'objectif : qu'une attaque détectée chez un acteur serve à protéger tous les autres.
Comment se mettre en conformité avec DORA ?
La conformité DORA n'est pas un projet ponctuel, mais une démarche continue qui s'intègre à votre stratégie globale de cyberconformité. Voici les cinq étapes clés pour structurer votre mise en œuvre.
Réaliser un audit de l'existant et identifier les écarts
Tout commence par un état des lieux. L'objectif est de comparer vos pratiques actuelles aux exigences du règlement et de ses normes techniques, pilier par pilier. Cet audit porte sur la gouvernance, les politiques de sécurité, les outils en place, les processus de gestion des incidents et les contrats avec les prestataires.
Le résultat attendu est une analyse d'écarts (gap analysis) claire : ce qui est déjà conforme, ce qui doit être renforcé, ce qui manque totalement. Chaque écart est ensuite priorisé selon son niveau de risque et l'effort nécessaire pour le combler. C'est cette feuille de route qui guidera toute la suite du projet.
Cartographier les fonctions critiques et les prestataires TIC
DORA raisonne en fonctions critiques ou importantes : celles dont l'interruption compromettrait la performance financière de l'entité, la continuité de ses services ou sa conformité réglementaire. Vous devez les identifier, puis relier chacune d'elles aux systèmes, aux données, aux équipements et aux prestataires qui la rendent possible.
Cette cartographie inclut l'ensemble du parc informatique : serveurs, applications, mais aussi postes de travail et terminaux mobiles, souvent point d'entrée des attaques. Elle sert de base au registre d'information des prestataires TIC et révèle les dépendances cachées, comme plusieurs services critiques reposant sur un même fournisseur cloud.
Mettre en place un cadre de gestion des risques TIC
Une fois les risques identifiés, il faut les encadrer. Le cadre de gestion des risques TIC formalise vos politiques (sécurité de l'information, gestion des accès, gestion des correctifs, sauvegarde, chiffrement), les rôles et responsabilités de chacun, et les indicateurs de suivi.
Inutile de partir de zéro : les référentiels existants constituent une base solide. Une organisation déjà certifiée ISO 27001 dispose d'un système de management de la sécurité de l'information qui couvre une grande partie des exigences de DORA. Il faudra toutefois le compléter sur les spécificités du règlement : classification des incidents, délais de notification, clauses contractuelles et programme de tests.
Établir un plan de continuité d'activité numérique
DORA exige une politique de continuité des activités TIC, accompagnée de plans de réponse et de rétablissement. Ces plans définissent, pour chaque fonction critique, des objectifs de reprise : durée maximale d'interruption tolérée (RTO) et perte de données maximale acceptable (RPO).
Concrètement, cela suppose des sauvegardes régulières, isolées et testées, des sites ou environnements de repli, des procédures de restauration documentées et un plan de communication de crise. Ces plans doivent être testés au moins une fois par an et mis à jour après chaque incident significatif.
Former les équipes et sensibiliser les parties prenantes
La technologie ne suffit pas si les collaborateurs ne savent pas reconnaître un e-mail de phishing ou réagir face à un incident. DORA impose des programmes de sensibilisation à la sécurité des TIC et des formations à la résilience opérationnelle numérique pour l'ensemble du personnel, y compris les membres de l'organe de direction.
Ces actions peuvent également s'étendre aux prestataires tiers TIC lorsque c'est pertinent. Simulations d'attaques, exercices de crise, modules courts et réguliers : l'objectif est d'installer une culture de sécurité durable, plutôt qu'une formation annuelle vite oubliée.
Obligations de reporting et relations avec les autorités compétentes
Déclaration des incidents liés aux TIC
Le signalement d'un incident majeur suit trois étapes, avec des délais fixés par les normes techniques européennes :
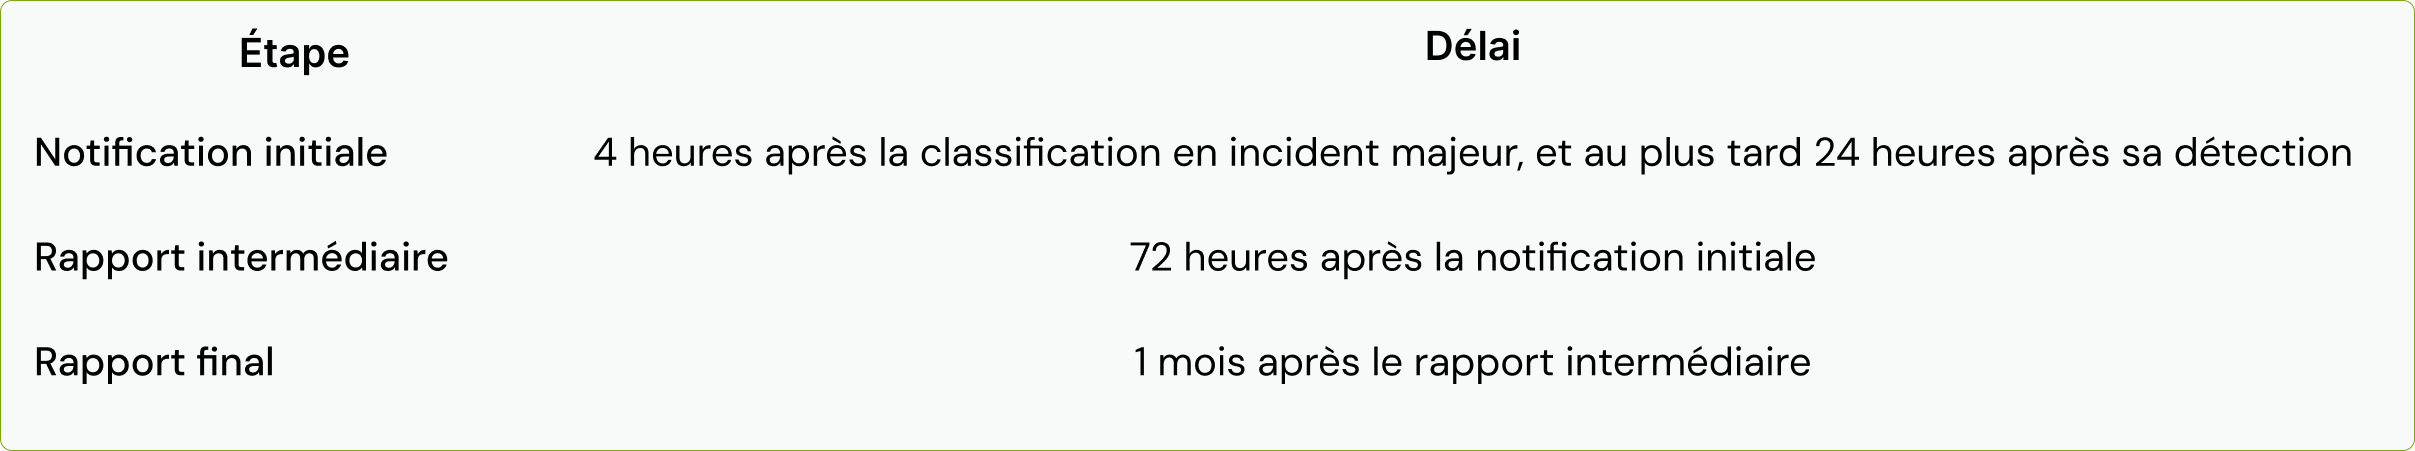
Ces délais très courts supposent d'avoir anticipé : procédure de classification prête à l'emploi, responsables désignés, modèles de déclaration préremplis et outils capables de fournir rapidement les données techniques. Lorsque l'incident a un impact sur les intérêts financiers des clients, l'entité doit aussi les informer sans délai, ainsi que des mesures prises.
Communication avec l'ACPR et l'AMF en France
En France, la supervision de DORA repose principalement sur deux autorités compétentes. L'Autorité de contrôle prudentiel et de résolution (ACPR), adossée à la Banque de France, supervise les banques, les établissements de paiement et de monnaie électronique et les assureurs. L'Autorité des marchés financiers (AMF) est compétente pour les sociétés de gestion, certains prestataires de services d'investissement et d'actifs numériques et les infrastructures de marché.
Ces autorités reçoivent les notifications d'incidents et le registre d'information, peuvent demander des documents complémentaires, mener des contrôles et prononcer des sanctions. Il est donc essentiel d'identifier clairement votre autorité de référence et de suivre ses publications, qui précisent les modalités pratiques de transmission.
Documentation et traçabilité des mesures
Avec DORA, ce qui n'est pas documenté n'existe pas. Les entités doivent pouvoir prouver à tout moment leur conformité : politiques approuvées par la direction, cartographies à jour, résultats des tests et plans de remédiation, historique des incidents, contrats et registre d'information.
Le cadre de gestion des risques TIC doit par ailleurs être réexaminé au moins une fois par an, et après chaque incident majeur. Une traçabilité rigoureuse facilite les contrôles, mais aussi l'amélioration continue : elle permet de mesurer les progrès et de justifier les investissements auprès de la direction.
Solutions et outils pour faciliter la conformité DORA
Plateformes de gestion IT et cybersécurité
On ne protège bien que ce que l'on connaît. Or, dans beaucoup d'organisations, l'inventaire du parc informatique est incomplet : ordinateurs non référencés, comptes d'anciens collaborateurs encore actifs, logiciels installés sans validation. Autant de failles qui compliquent la cartographie exigée par DORA.
Les plateformes de gestion IT centralisent ces informations dans un outil unique : inventaire des équipements, gestion des appareils à distance (MDM), suivi des mises à jour, gestion des accès à l'arrivée et au départ des collaborateurs. Couplées aux bons outils de cybersécurité (EDR, gestionnaire de mots de passe, authentification multifacteur, chiffrement des disques), elles donnent une vision claire et à jour de votre exposition aux risques.
C'est l'approche de rzilient : une IT pilotée et sécurisée, où chaque poste de travail est inventorié, protégé et suivi depuis une seule plateforme. Une base concrète pour alimenter votre cadre de gestion des risques TIC.
Automatisation du reporting et de la surveillance
Les délais de notification imposés par DORA rendent la surveillance manuelle difficilement tenable. L'automatisation permet de détecter plus vite les comportements anormaux, de centraliser les alertes et de disposer instantanément des informations nécessaires à la classification d'un incident.
Parmi les leviers les plus utiles : tableaux de bord de conformité en temps réel, alertes sur les postes non à jour ou non chiffrés, journalisation centralisée des événements (SIEM), génération automatique de rapports. Ces outils réduisent la charge des équipes et fiabilisent la documentation exigée par les autorités.
Accompagnement par des experts en résilience opérationnelle
DORA mobilise des compétences variées : juridiques pour les contrats, techniques pour la sécurité et les tests, organisationnelles pour la gouvernance. Peu d'organisations disposent de toutes ces expertises en interne, surtout parmi les structures de taille moyenne.
S'appuyer sur des experts externes (cabinets spécialisés, auditeurs, infogérants, prestataires de tests d'intrusion) permet d'accélérer la mise en conformité et de bénéficier d'un regard indépendant. Attention toutefois : ces partenaires sont eux-mêmes des prestataires TIC, qui doivent être intégrés à votre registre et encadrés par des contrats conformes.
Questions fréquentes sur la réglementation DORA
Quelle est la différence entre DORA et NIS 2 ?
NIS 2 est une directive transversale qui renforce la cybersécurité de nombreux secteurs jugés essentiels ou importants : énergie, santé, transports, numérique, administration... DORA, lui, est un règlement spécifique au secteur financier, plus détaillé et directement applicable.
Lorsqu'une entité financière relève des deux textes, DORA s'applique en priorité pour la gestion des risques TIC, la notification des incidents et les tests. Les deux textes partagent néanmoins la même philosophie : gouvernance, gestion des risques, signalement des incidents et maîtrise de la chaîne d'approvisionnement. Pour mieux vous repérer, consultez notre article sur les différentes normes de cybersécurité.
Quelles sanctions en cas de non-conformité à DORA ?
Pour les entités financières, DORA laisse aux États membres le soin de définir les sanctions administratives et les mesures correctives. En France, elles sont prononcées par l'ACPR ou l'AMF selon les règles du Code monétaire et financier : avertissement, blâme, injonction, amendes financières pouvant être très élevées, publication de la décision.
Pour les prestataires tiers critiques, le règlement prévoit directement des astreintes pouvant atteindre 1 % du chiffre d'affaires quotidien moyen mondial, par jour de manquement, pendant six mois maximum. Au-delà des sanctions, le principal risque reste réputationnel et opérationnel : un incident mal géré peut coûter bien plus cher qu'une amende.
Les PME sont-elles concernées par DORA ?
Oui, dans deux cas. Une PME qui exerce une activité financière visée par le règlement (fintech, établissement de paiement, société de gestion, courtier en assurance de taille significative...) est directement concernée. Les microentreprises bénéficient toutefois d'un cadre simplifié de gestion des risques TIC, en application du principe de proportionnalité.
Une PME qui fournit des services informatiques à des acteurs financiers (éditeur de logiciel, hébergeur, infogérant, ESN) est concernée indirectement : ses clients lui demanderont des garanties contractuelles, des audits et une capacité à participer à leurs tests. Anticiper ces exigences devient un véritable avantage commercial.
Comment DORA impacte-t-elle les contrats avec les prestataires IT ?
L'article 30 du règlement fixe une liste de clauses obligatoires dans tout contrat de services TIC. On y trouve notamment une description complète des services, les lieux de traitement et de stockage des données, les engagements de disponibilité, d'intégrité et de sécurité, l'assistance en cas d'incident, la coopération avec les autorités et des droits de résiliation.
Pour les services qui soutiennent des fonctions critiques ou importantes, les exigences sont renforcées : niveaux de service précis et mesurables, délais de préavis, obligation de disposer de plans de continuité testés, participation aux tests de pénétration, droits d'audit et stratégie de sortie. Beaucoup de contrats existants doivent donc être renégociés. C'est l'occasion de choisir des partenaires IT capables de prouver leur propre niveau de sécurité.